
Hunderte öffentlich zugängliche AI-Hacking-Tools von Artex werfen Cybersicherheitsbedenken auf
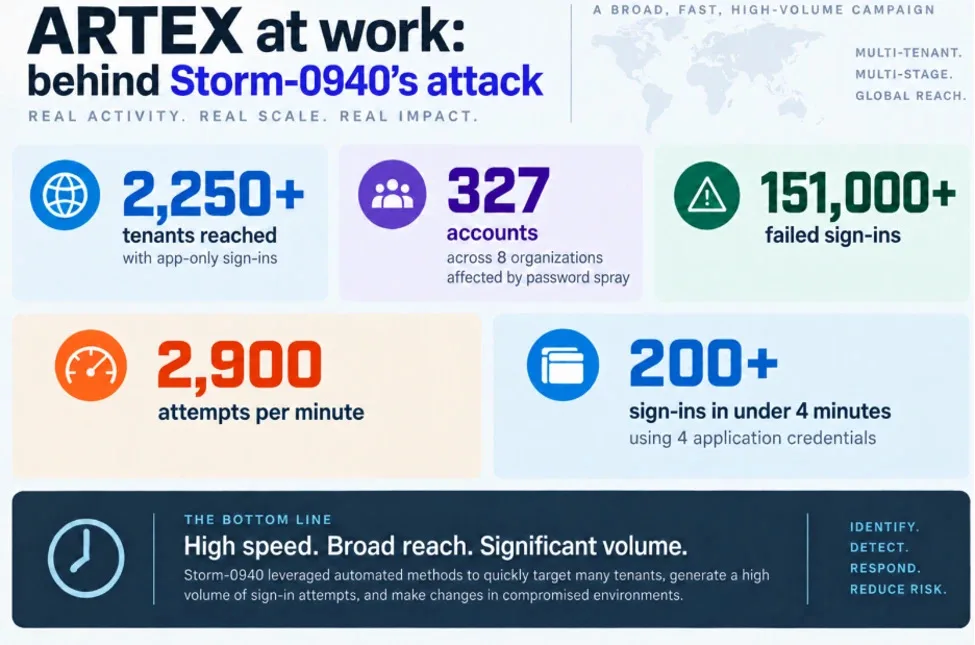
Image: Infographic showing Storm-0940’s high-speed cyberattack: 151,000+ failed sign-ins, reaching 2,250+ tenants and affecting 327 accounts across eight organizations, with over 2,900 attempts per minute and over 200 sign-ins in under 4 minutes using 4 app · Source
Sicherheitsforscher entdeckten über 800 öffentlich zugängliche Instanzen des Open-Source AI-Hacking-Tools Artex, die im Internet exponiert sind. Diese Zugänglichkeit birgt Missbrauchsrisiken durch Cyberkriminelle angesichts laufender großangelegter Angriffe, darunter eine schwere Kompromittierung der Lieferkette, die mit dem Tool in Verbindung stehen.
Kürzlich bekannt geworden im Bereich Cybersicherheit
Sicherheitsforscher identifizierten mehr als 800 öffentlich zugängliche Deployments von Artex, einem in China entwickelten Open-Source-autonomen KI-Penetrationstest-Tool. Diese Instanzen wurden ungeschützt ohne Passwort im Internet gefunden, was jedermann uneingeschränkten Zugriff auf die leistungsstarke Hacking-Software ermöglicht.
Artex ist darauf ausgelegt, Computersysteme autonom auf Schwachstellen zu prüfen und umfassende Penetrationstests mit minimalem menschlichem Eingreifen durchzuführen. Im Juli 2026 als Open-Source-Software veröffentlicht, erlangte Artex schnell Popularität unter Cybersicherheitsfachleuten, die keinen Zugang zu erstklassigen proprietären KI-Modellen haben. Allerdings wurde es auch mit mehreren großangelegten Cyberangriffen in Verbindung gebracht, darunter Attacken auf den koreanischen Finanzsektor und das IT-Support-Unternehmen ConnectWise.
Die Cybersicherheitsfirma Censys entdeckte die breite Exposition von Artex-Deployments. Silas Cutler, leitender Sicherheitsforscher bei Censys, merkte an, dass einige Artex-Instanzen legitim von autorisierten Testern genutzt werden, die Vielzahl der exponierten Versionen jedoch ein erhebliches Risiko darstellt. Die Software selbst benötigt keine internet-exponierte Bereitstellung, was auf viele Fehlkonfigurationen hinweist.
Die Offenlegung verstärkt das Risiko des Missbrauchs, da Cyberkriminelle diese Hacking-Tools ohne Einschränkung finden und nutzen können. Einige dieser öffentlich zugänglichen Server beherbergen Implantate – versteckte bösartige Softwarekomponenten, die unbefugten andauernden Netzwerkzugang ermöglichen.
Microsofts Analyse macht den China-nahen Bedrohungsakteur Storm-0940 verantwortlich, der Artex seit September 2026 nutzt, um umfangreiche Cyberkampagnen zu automatisieren. Storm-0940 nutzte Artex, um schnell Schwachstellen bei Hunderten von Organisationen weltweit aufzuspüren und auszunutzen, darunter Branchen wie Luft- und Raumfahrt, Verteidigung, Finanzen, Fertigung und Technologie. Bemerkenswert ist die Beschleunigung der Angriffe während des Supply-Chain-Compromise bei ConnectWise im Oktober 2026, bei dem privilegierter Zugriff auf Cloud-Umgebungen der Opfer binnen Stunden erreicht wurde.
Die Angriffe nutzen häufig grundlegende Sicherheitsmängel wie schwache Passwörter und fehlende Multifaktor-Authentifizierung aus. Microsoft betonte, dass viele nicht autorisierte Anmeldeversuche unternommen wurden, jedoch nicht alle zu Datenlecks führten. Dennoch erhöht der Missbrauch von Artex durch diesen Akteur die Geschwindigkeit und den Umfang der Cyberangriffe erheblich, was eine zeitnahe Abwehr erschwert.
Als Reaktion auf die wachsende Bedrohung kündigten die Entwickler von Artex Pläne an, das Tool von Open-Source auf ein Closed-Source-Modell mit kostenpflichtigem Zugang umzuwandeln, obwohl große Kopien des Codes weiterhin öffentlich verfügbar sind. Microsoft empfiehlt Organisationen unterdessen, Anwendungskredentialien streng zu überwachen, ungewöhnliche Anmeldungen zu untersuchen, Prinzipien der geringsten Rechte anzuwenden und die Containment-Anweisungen von ConnectWise zu befolgen.
Dieses Szenario unterstreicht eine wichtige Lektion in der Cybersicherheit: Selbst hochentwickelte KI-gesteuerte Tools bergen erhebliche Schwachstellen, wenn sie falsch konfiguriert oder gehandhabt werden, was die Notwendigkeit robuster Sicherheitspraktiken neben fortschrittlicher Bedrohungserkennung betont, um KI-gestützte Cyberrisiken zu mindern.
Quellen und Originalberichte
Read the original source ↗
Kommentare (0)
Noch keine Kommentare.
Kommentar schreiben
Kommentare erscheinen nach Moderation. Name und Kommentar werden öffentlich angezeigt. Konto