
Šimtai viešai prieinamų Artex dirbtinio intelekto įsilaužimo įrankių kelia kibernetinio saugumo susirūpinimą
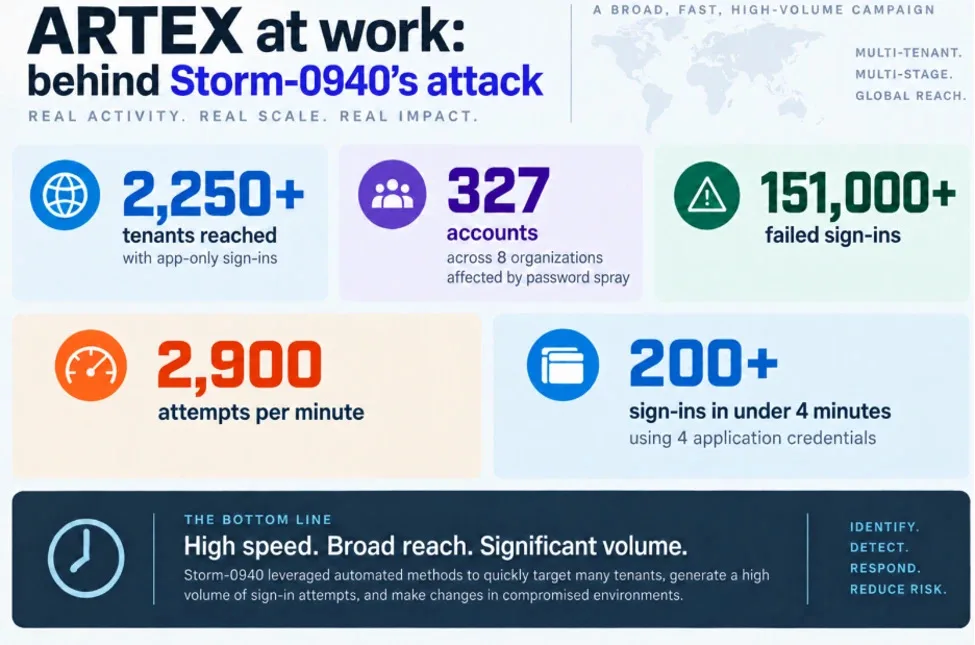
Vaizdas: Infographic showing Storm-0940’s high-speed cyberattack: 151,000+ failed sign-ins, reaching 2,250+ tenants and affecting 327 accounts across eight organizations, with over 2,900 attempts per minute and over 200 sign-ins in under 4 minutes using 4 app · Šaltinis
Saugumo tyrėjai internete aptiko daugiau nei 800 viešai prieinamų atvirojo kodo dirbtinio intelekto įsilaužimo įrankio Artex kopijų. Tokia prieinamumas kelia piktavališko panaudojimo pavojų, nes jau fiksuojamos didelio masto atakos, susijusios su šiuo įrankiu, įskaitant reikšmingą tiekimo grandinės pažeidimą.
Artex atvirojo kodo dirbtinio intelekto įrankis viešai prieinamas internete
Neseniai kibernetinio saugumo tyrėjai identifikavo daugiau nei 800 viešai prieinamų Artex diegimų – Kinijoje sukurtos atvirojo kodo autonominės DI įsilaužimo sistemos. Šios instancijos internete neribojuotos slaptažodžiu, leidžiant bet kam laisvai naudotis šia galinga įsilaužimo programa.
Artex skirtas autonomiškai tikrinti kompiuterių sistemas pažeidžiamumams, atliekant išsamius įsilaužimo testus su minimalia žmogaus įtaka. Išleistas 2026 metų liepą kaip atvirojo kodo programinė įranga, Artex greitai sulaukė dėmesio tarp kibernetinio saugumo specialistų, neturinčių prieigos prie elitinių uždarųjų DI modelių. Vis dėlto jis taip pat siejamas su keliomis didelio masto kibernetinėmis atakomis, įskaitant pažeidimus Pietų Korėjos finansų sektoriuje bei IT palaikymo įmonėje ConnectWise.
Kibernetinio saugumo kompanija Censys atskleidė plačią Artex instancijų išexponuotumą. Censys pagrindinis saugumo tyrėjas Silas Cutler pažymėjo, kad nors kai kurios Artex versijos naudojamos teisėtai autorizuotų testuotojų, didžiulis atvirai prieinamų kopijų kiekis kelia reikšmingą riziką. Pats programinė įranga nereikalauja interneto viešo išdėstymo, o tai rodo, kad daugelis instancijų yra netinkamai sukonfigūruotos.
Šis viešas prieinamumas padidina piktavališko panaudojimo riziką – kibernetiniai nusikaltėliai gali lengvai surasti ir naudoti šiuos įsilaužimo įrankius be jokių apribojimų. Kai kurie viešai prieinami serveriai saugo įtaisus – slaptas kenksmingas programinės įrangos dalis, leidžiančias nuolatinį neautorizuotą tinklo prieigą.
Microsoft analizė priskyrė Kinijai lojalią grėsmių grupuotę Storm-0940, kuri nuo 2026 metų rugsėjo naudoja Artex automatizuotoms plačioms kibernetinėms kampanijoms vykdyti. Storm-0940 naudojo Artex galimybes greitai nuskaityti ir išnaudoti pažeidžiamumus šimtuose organizacijų visame pasaulyje, veikiančių aviacijos, gynybos, finansų, gamybos ir technologijų sektoriuose. Pastebimai šis veikėjas pagreitino atakas 2026 metų spalio ConnectWise tiekimo grandinės pažeidimo metu, per kelias valandas įgydamas privilegijuotą prieigą prie aukos debesijos aplinkų.
Atakos dažnai pasinaudoja paprastomis saugumo spragomis kaip silpni slaptažodžiai ir daugelio veiksnių autentifikacijos nebuvimas. Microsoft pabrėžė, kad dauguma neautorizuotų prisijungimų bandymų nesibaigė duomenų nutekinimu. Vis dėlto Artex piktnaudžiavimas šios grėsmės aktoriaus rankose žymiai pagreitina ir didina atakų mastą, apsunkinant greitą gynybą.
Reaguodami į augančią grėsmę, Artex kūrėjai paskelbė planus perkelti įrankį iš atvirojo kodekso į uždarą modelį su mokamu prieigos licencijavimu, nors reikšmingos kodo kopijos vis dar viešai pasiekiamos. Tuo tarpu Microsoft rekomenduoja organizacijoms griežtai stebėti programų prieigos duomenis, tirti neįprastus prisijungimus, taikyti mažiausios teisės principą ir laikytis ConnectWise priemonių duomenų apsaugai.
Ši situacija pabrėžia svarbią kibernetinio saugumo pamoką: net pažangūs dirbtinio intelekto įrankiai tampa didelėmis saugumo spragomis, jei yra netinkamai sukonfigūruoti ar naudojami, todėl būtinas tvirtas saugumo praktikos laikymasis kartu su pažangia grėsmių aptikimo sistema mažinant DI įgalintų kibernetinių rizikų poveikį.
Šaltiniai ir originalūs pranešimai
Skaityti originalų šaltinį ↗
Komentarai (0)
Komentarų dar nėra. Pradėkite diskusiją.
Rašyti komentarą
Komentarai publikuojami po moderavimo. Jūsų vardas ir komentaras bus vieši. Paskyra