
Satoja julkisesti saatavilla olevia Artexin tekoäly-hakkerointityökaluja herättää kyberturvallisuushuolia
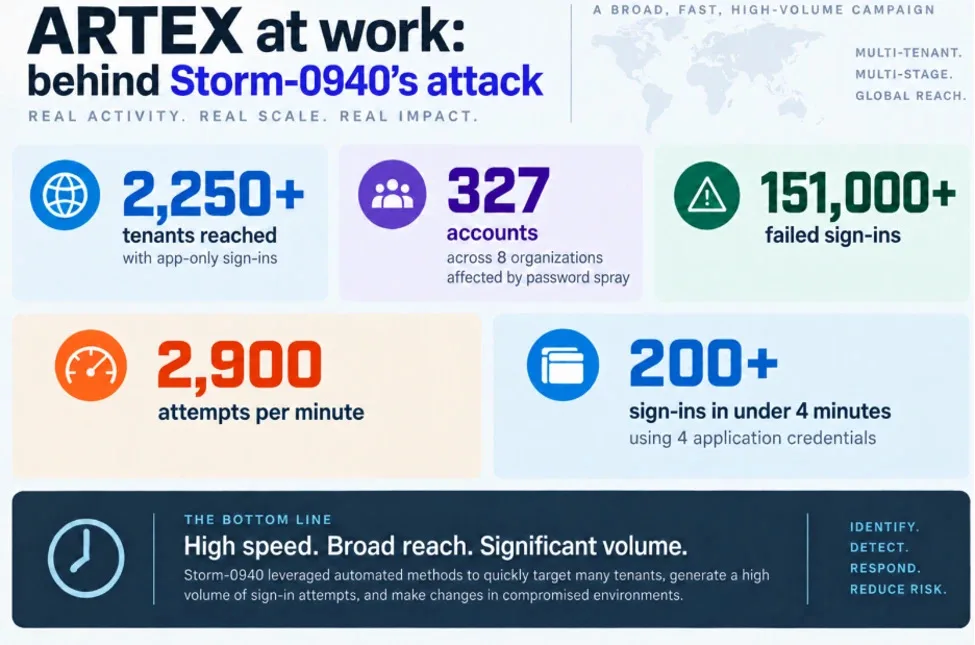
Kuva: Infographic showing Storm-0940’s high-speed cyberattack: 151,000+ failed sign-ins, reaching 2,250+ tenants and affecting 327 accounts across eight organizations, with over 2,900 attempts per minute and over 200 sign-ins in under 4 minutes using 4 app · Lähde
Turvallisuustutkijat löysivät yli 800 julkisesti saatavilla olevaa Artex-nimisen avoimen lähdekoodin tekoäly-hakkerointityökalun asennusta internetissä. Tällainen saatavuus altistaa työkalun väärinkäytölle kyberrikollisten keskuudessa, kun käynnissä on useita laajamittaisia siihen liittyviä hyökkäyksiä, mukaan lukien merkittävä toimitusketjun tietomurto.
Artex-työkalu on laajalti julkisesti internetissä ilman salasanasuojaa
Viimeisimmissä kyberturvallisuustutkimuksissa havaittiin yli 800 julkisesti saatavilla olevaa Artex-asennusta. Artex on Kiinassa kehitetty avoimen lähdekoodin autonominen tekoälypohjainen penetraatiotestaustyökalu. Näihin asennuksiin pääsee netin kautta ilman salasanasuojausta, mikä antaa kenelle tahansa rajoittamattoman pääsyn tehokkaaseen hakkerointiohjelmistoon.
Artex on suunniteltu itsenäisesti etsimään tietojärjestelmien haavoittuvuuksia suorittamalla kattavia penetraatiotestejä vähäisellä ihmisen valvonnalla. Se julkaistiin avoimena lähdekoodina heinäkuussa 2026, ja työkalusta tuli nopeasti suosittu kyberturvallisuusammattilaisten keskuudessa, joilla ei ole pääsyä huipputason suljettuihin tekoälymalleihin. Työkalua on kuitenkin liitetty useisiin laajamittaisiin kyberhyökkäyksiin, muun muassa Etelä-Korean finanssisektorilla ja IT-tukiyritys ConnectWisella.
Kyberturvallisuusyritys Censys paljasti Artex-asennusten laajan julkisen paljastumisen. Censysin pääasiantuntija Silas Cutler totesi, että vaikka jotkut Artex-instanssit ovat laillisesti valtuutettujen testaajien käytössä, suuri määrä julkisesti saatavilla olevia versioita muodostaa merkittävän riskin. Ohjelmisto itsessään ei edellytä internetiin avointa julkaisua, mikä viittaa monien instanssien virheelliseen konfigurointiin.
Paljastuminen lisää haitallisen käytön riskiä, koska kyberrikolliset voivat helposti löytää ja käyttää näitä hakkerointityökaluja ilman rajoituksia. Osa julkisesti saatavilla olevista palvelimista isännöi implantteja – piilotettuja haittaohjelmakomponentteja, jotka mahdollistavat jatkuvan luvattoman verkon käytön.
Microsoftin analyysin mukaan Kiinaan kytkeytyvä uhkaryhmä Storm-0940 on käyttänyt Artexiä laajamittaisten automatisoitujen kyberkampanjoiden toteuttamiseen syyskuusta 2026 alkaen. Storm-0940 on hyödyntänyt Artexin kykyjä nopeasti skannata ja hyödyntää haavoittuvuuksia sadoissa organisaatioissa ympäri maailmaa, mukaan lukien ilmailu-, puolustus-, rahoitus-, valmistus- ja teknologiasektoreilla. Erityisesti ryhmä kiihdytti hyökkäyksiä lokakuussa 2026 ConnectWisella tapahtuneen toimitusketjun tietomurron aikana, saavuttaen etuoikeutetun pääsyn uhreiden pilviympäristöihin tunneissa.
Hyökkäykset hyödyntävät usein perustason tietoturvaheikkouksia, kuten heikkoja salasanoja ja monivaiheisen tunnistautumisen puutetta. Microsoft korosti, että monet luvattomat todennukset yritykset eivät johtaneet tietomurtoihin. Siitä huolimatta Artexin väärinkäyttö tämän uhkatoimijan toimesta merkittävästi nopeuttaa ja laajentaa hyökkäyksiä, vaikeuttaen puolustautumista ajallaan.
Vastauksena kasvavaan uhkaan Artexin kehittäjät ilmoittivat siirtyvänsä avoimesta lähdekoodista suljettuun käyttömalliin maksullisella pääsyllä, vaikka merkittäviä koodikopioita on edelleen julkisesti saatavilla. Sillä välin Microsoft suosittelee organisaatioita seuraamaan tarkasti sovellusten tunnistetietoja, tutkiskelemaan epäilyttäviä kirjautumisia, noudattamaan vähimmän oikeuden periaatetta ja noudattamaan ConnectWisen rajoitussuosituksia.
Tämä tapaus alleviivaa tärkeän kyberturvallisuuden opetuksen: jopa kehittyneet tekoälypohjaiset työkalut voivat olla vakavia haavoittuvuuksia, jos ne on konfiguroitu väärin tai niitä käsitellään huolimattomasti, korostaen vahvan tietoturvakäytännön sekä kehittyneen uhkien havaitsemisen merkitystä tekoälyvetoisten kyberriskien hallinnassa.
Lähteet ja alkuperäiset raportit
Lue alkuperäinen lähde ↗
Kommentit (0)
Ei vielä kommentteja. Aloita keskustelu.
Kirjoita kommentti
Kommentit julkaistaan moderoinnin jälkeen. Nimesi ja kommenttisi näkyvät julkisesti. Tili