
Setki publicznie dostępnych narzędzi do hakowania AI Artex budzą obawy o cyberbezpieczeństwo
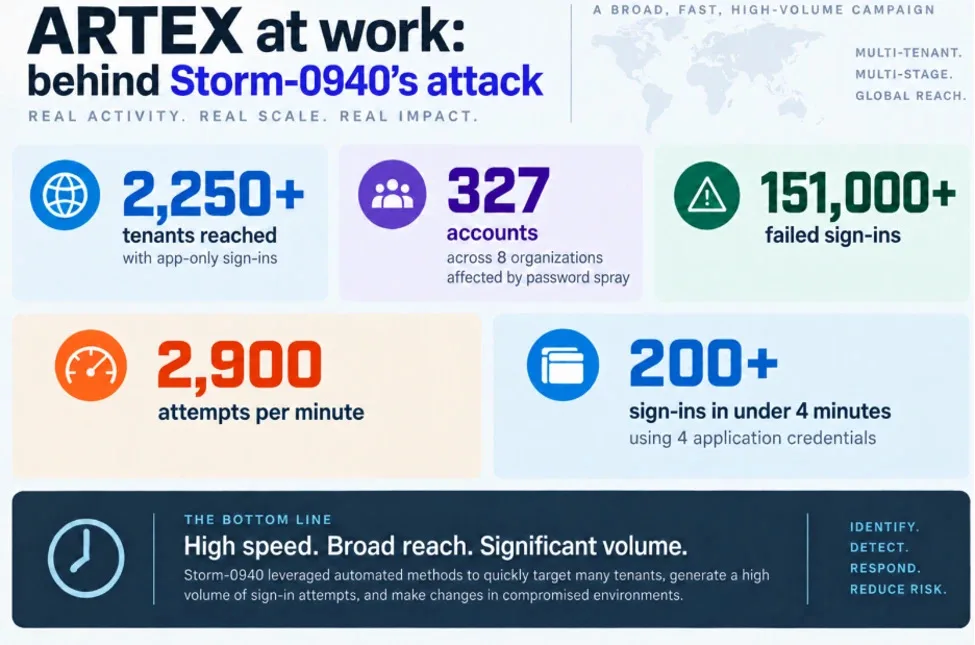
Image: Infographic showing Storm-0940’s high-speed cyberattack: 151,000+ failed sign-ins, reaching 2,250+ tenants and affecting 327 accounts across eight organizations, with over 2,900 attempts per minute and over 200 sign-ins in under 4 minutes using 4 app · Source
Badacze bezpieczeństwa odkryli ponad 800 publicznie dostępnych instancji otwartoźródłowego narzędzia do hakowania AI Artex wystawionych w internecie. Ta dostępność stwarza ryzyko niewłaściwego wykorzystania przez cyberprzestępców w trakcie trwających, szeroko zakrojonych ataków powiązanych z tym narzędziem, w tym poważnego naruszenia łańcucha dostaw.
Wprowadzenie
Niedawno badacze bezpieczeństwa zidentyfikowali ponad 800 publicznie dostępnych wdrożeń Artex, otwartoźródłowego autonomicznego narzędzia do testów penetracyjnych AI opracowanego w Chinach. Instancje te były wystawione w internecie bez ochrony hasłem, umożliwiając każdemu nieograniczony dostęp do potężnego oprogramowania do hakowania.
Funkcje Artex
Artex został zaprojektowany do autonomicznego badania systemów komputerowych pod kątem luk w zabezpieczeniach, przeprowadzając kompleksowe testy penetracyjne przy minimalnym udziale człowieka. Narzędzie zostało udostępnione jako open-source w lipcu 2026 roku i szybko zyskało popularność wśród specjalistów ds. cyberbezpieczeństwa, którzy nie mają dostępu do elitarnych, komercyjnych modeli AI. Jednak powiązano je także z kilkoma szeroko zakrojonymi atakami cybernetycznymi, w tym z naruszeniami w sektorze finansowym w Korei oraz firmie wsparcia IT ConnectWise.
Odkrycie ekspozycji Artex
Firma zajmująca się cyberbezpieczeństwem Censys ujawniła szerokie wystawienie instancji Artex. Silas Cutler, główny badacz bezpieczeństwa w Censys, zauważył, że choć niektóre instancje Artex są wykorzystywane legalnie przez upoważnionych testerów, ogromna liczba publicznie dostępnych wersji stanowi poważne zagrożenie. Samo oprogramowanie nie wymaga wdrożenia wystawionego do internetu, co sugeruje, że wiele instancji jest błędnie skonfigurowanych.
Ryzyko nadużyć
Publiczne wystawienie narzędzia zwiększa ryzyko złośliwego użycia, ponieważ cyberprzestępcy mogą łatwo znaleźć i uruchomić te narzędzia bez ograniczeń. Niektóre z dostępnych publicznie serwerów zawierają implanty — ukryte komponenty złośliwego oprogramowania umożliwiające ciągły nieautoryzowany dostęp do sieci.
Związek z aktywnością Storm-0940
Analiza Microsoftu wskazuje, że powiązany z Chinami aktor zagrożeń Storm-0940 wykorzystuje Artex do automatyzacji rozległych kampanii cybernetycznych od września 2026 roku. Storm-0940 stosował możliwości Artex do szybkiego skanowania i eksploatowania luk w setkach organizacji na całym świecie, obejmujących sektory takie jak lotnictwo, obrona, finanse, produkcja i technologia. Szczególnie podczas kompromitacji łańcucha dostaw ConnectWise w październiku 2026 roku aktor przyspieszył ataki, uzyskując uprzywilejowany dostęp do środowisk chmurowych ofiar w ciągu kilku godzin.
Metody ataków
Ataki często wykorzystują podstawowe słabości zabezpieczeń, takie jak słabe hasła i brak uwierzytelniania wieloskładnikowego. Microsoft zaznaczył, że chociaż wiele prób nieautoryzowanego uwierzytelnienia miało miejsce, nie wszystkie skutkowały wyciekiem danych. Niemniej jednak nadużycie Artex przez tego aktora zagrożeń znacznie zwiększa szybkość i skalę ataków, utrudniając szybką obronę.
Reakcja i zalecenia
W odpowiedzi na rosnące zagrożenie, deweloperzy Artex zapowiedzieli plan przekształcenia narzędzia z modelu open-source w model zamknięty z płatnym dostępem, choć znaczna ilość kodu pozostaje publicznie dostępna. Microsoft zaleca organizacjom rygorystyczne monitorowanie poświadczeń aplikacji, badanie nietypowych logowań, egzekwowanie zasady najmniejszych uprawnień oraz stosowanie się do wytycznych ConnectWise dotyczących ograniczenia szkód.
Wnioski
Ten przypadek podkreśla kluczową lekcję z zakresu cyberbezpieczeństwa: nawet zaawansowane narzędzia oparte na AI stanowią poważne zagrożenie, jeśli są niewłaściwie skonfigurowane lub użytkowane, co uwypukla potrzebę solidnej higieny bezpieczeństwa razem z zaawansowanym wykrywaniem zagrożeń w celu ograniczenia ryzyka cyberataków wykorzystujących AI.
Źródła i oryginalne doniesienia
Read the original source ↗
Komentarze (0)
Nie ma jeszcze komentarzy.
Napisz komentarz
Komentarze publikujemy po moderacji. Nazwa i komentarz będą publiczne. Konto