
Amerykańska Agencja ds. Cyberbezpieczeństwa ostrzega przed aktywnym wykorzystywaniem krytycznych luk w PHP
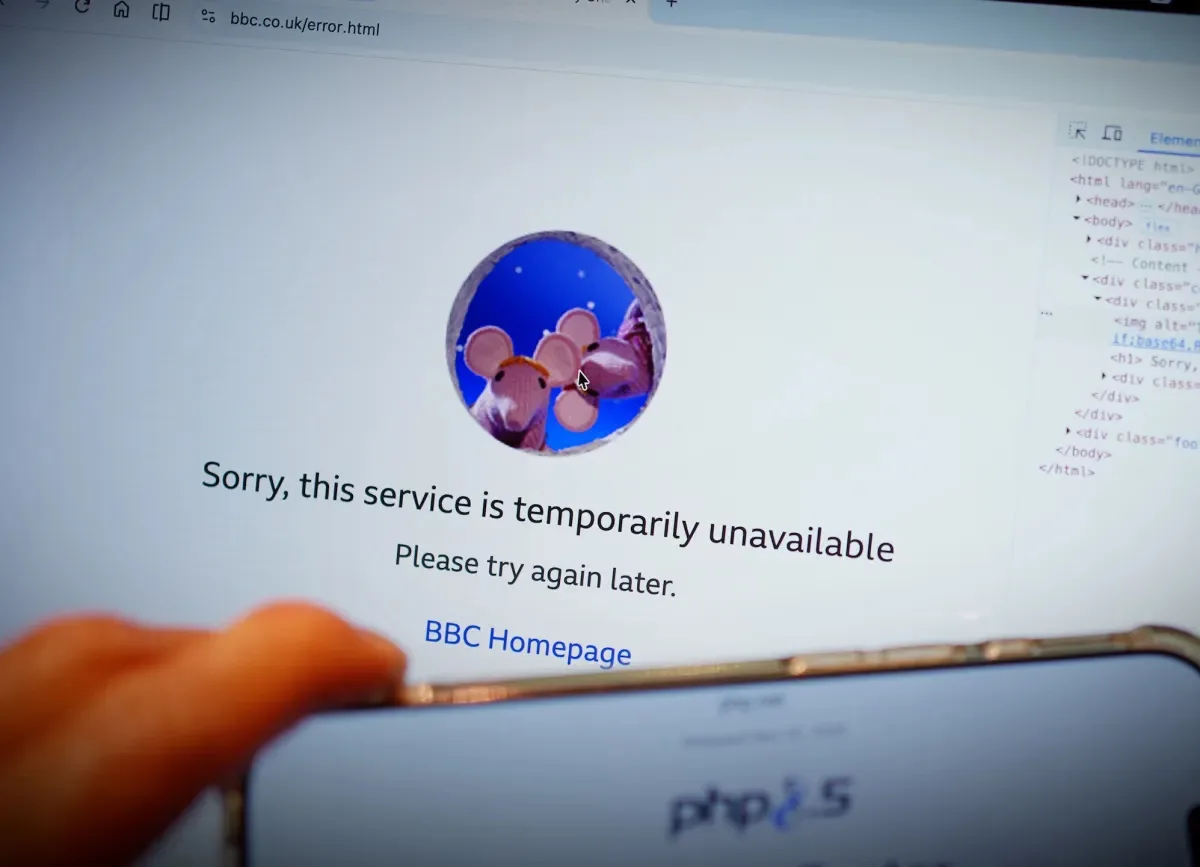
Image: TechCrunch · Source
Agencja CISA z USA ostrzega, że hakerzy aktywnie wykorzystują krytyczne, zdalnie dostępne błędy w PHP, które występują na około 70% serwerów internetowych. Apeluje o natychmiastowe łatanie luk, aby zapobiec naruszeniom bezpieczeństwa.
Agencja Cyberbezpieczeństwa i Infrastruktury USA (CISA) wydała pilne ostrzeżenie, że hakerzy aktywnie wykorzystują dwie krytyczne luki bezpieczeństwa w PHP, szeroko stosowanym języku programowania webowego, obecnym na około 70% serwerów dostępnych w internecie. Błędy te pozwalają atakującym zdalnie przejąć podatne systemy bez potrzeby podawania haseł. Po wydaniu poprawek przez zespół PHP niecały tydzień temu, CISA nakazała federalnym agencjom cywilnym usunięcie tych podatności w ciągu trzech dni, aby złagodzić zagrożenie.
Luki te, określane łącznie jako PHP2Shell, zostały zidentyfikowane ponad dwa lata temu, jednak początkowo nie zostały załatane, ponieważ oceniono, że ich wykorzystanie jest niepraktyczne. Jednak niedawne postępy — szczególnie badania wspomagane sztuczną inteligencją — umożliwiły atakującym połączenie tych błędów i opracowanie działających exploitów, co przekształciło uśpione luki w aktywne zagrożenia. Ta eskalacja zmusiła organizacje i rządy na całym świecie do pilnego przeglądu i zabezpieczenia infrastruktury opartej na PHP, z niektórymi decydującymi się tymczasowo wyłączyć strony, aby zastosować poprawki.
Badacze bezpieczeństwa początkowo uważali, że wykorzystanie tych błędów jest trudne, ale obecnie potwierdzili ataki w środowisku produkcyjnym, co zwiększa presję na organizacje, by natychmiast przeprowadziły aktualizacje i zapobiegły potencjalnym wyciekom danych, przerwom w działaniu usług i złośliwym kompromitacjom systemów. CISA nie ujawniła szczegółów dotyczących aktorów wykorzystujących te podatności.
Pojawienie się tych exploitów podkreśla szersze obawy dotyczące przestarzałych technologii open-source, takich jak PHP, które mimo kluczowej roli w funkcjonowaniu głównych części internetu, od lat cierpią na niedofinansowanie i niewystarczające audyty bezpieczeństwa. Sytuacja ta pokazuje rosnący wpływ sztucznej inteligencji na przyspieszanie odkrywania i wykorzystywania luk bezpieczeństwa, co sprawia, że kiedyś zaniedbane błędy stają się natychmiastowym zagrożeniem cyberbezpieczeństwa.
Ten rozwój wydarzeń jest ostrzeżeniem o ciągłych wyzwaniach utrzymania i zabezpieczania podstawowej infrastruktury sieciowej oraz konieczności pilnego zwiększenia inwestycji w stałe przeglądy bezpieczeństwa i łatanie projektów open-source, niezbędnych dla globalnego funkcjonowania internetu.
Źródła i oryginalne doniesienia
Read the original source ↗
Komentarze (0)
Nie ma jeszcze komentarzy.
Napisz komentarz
Komentarze publikujemy po moderacji. Nazwa i komentarz będą publiczne. Konto