
Сотни общедоступных инструментов для взлома AI Artex вызывают обеспокоенность в сфере кибербезопасности
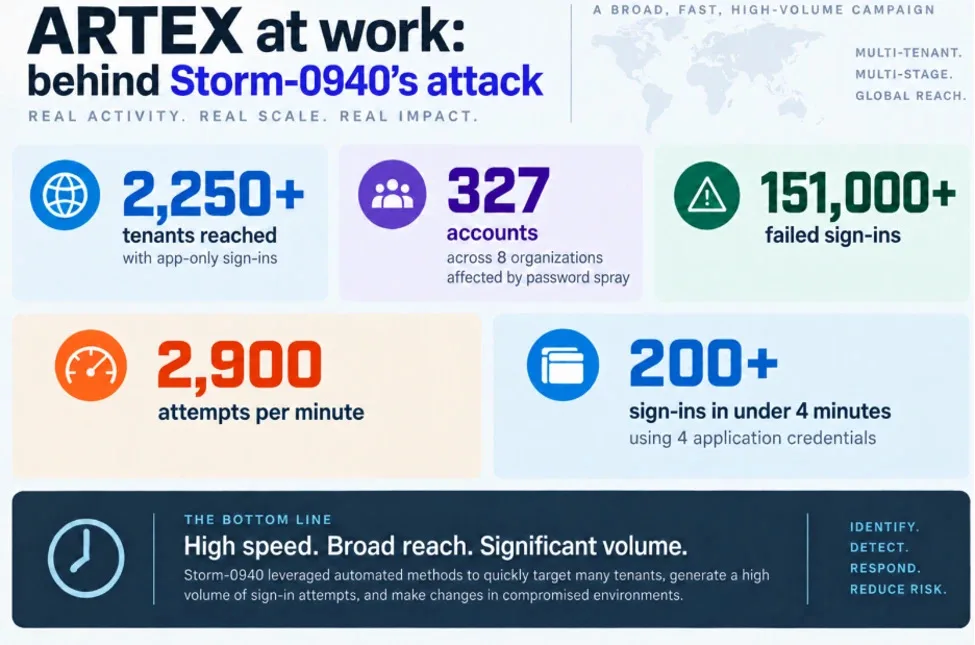
Image: Infographic showing Storm-0940’s high-speed cyberattack: 151,000+ failed sign-ins, reaching 2,250+ tenants and affecting 327 accounts across eight organizations, with over 2,900 attempts per minute and over 200 sign-ins in under 4 minutes using 4 app · Source
Исследователи безопасности обнаружили более 800 общедоступных экземпляров открытого исходного кода инструмента для взлома AI Artex в интернете. Такая доступность создаёт риск злоупотребления со стороны киберпреступников на фоне продолжающихся масштабных атак, связанных с этим инструментом, включая крупное нарушение цепочки поставок.
Введение
В недавнем раскрытии в области кибербезопасности специалисты выявили более 800 общедоступных развертываний Artex — автономного инструмента для тестирования проникновения с использованием искусственного интеллекта, разработанного в Китае и распространяемого как open-source. Эти экземпляры оказались выставленными в интернете без защиты паролем, что позволяет любому пользователю беспрепятственно использовать мощное программное обеспечение для взлома.
Функционал Artex
Artex предназначен для автономного поиска уязвимостей в компьютерных системах, осуществляя всесторонние тесты на проникновение с минимальным участием человека. Инструмент был выпущен в июле 2026 года как open-source и быстро получил популярность среди специалистов по кибербезопасности, не имеющих доступа к элитным проприетарным AI-моделям. Однако с ним также связали несколько масштабных кибератак, включая нарушения безопасности в корейском финансовом секторе и IT-компании ConnectWise.
Обнаружение широкого доступа к Artex
Компания по кибербезопасности Censys выявила широкое публичное размещение экземпляров Artex. Сайлас Катлер, ведущий исследователь безопасности в Censys, отметил, что хотя некоторые экземпляры Artex используются легитимно авторизованными тестировщиками, огромное число открытых версий представляет серьёзную угрозу. Само программное обеспечение не требует развертывания, доступного из интернета, что указывает на многократные ошибки конфигурации.
Риски злоупотребления
Такое широкое выставление инструмента увеличивает риск его злоупотребления, поскольку киберпреступники могут легко находить и использовать эти хакерские инструменты без ограничений. Некоторые из публичных серверов содержат импланты — скрытые компоненты вредоносного ПО, обеспечивающие постоянный несанкционированный доступ к сети.
Связь с активностью Storm-0940
Анализ Microsoft указывает на связанного с Китаем актора угроз Storm-0940, который использует Artex для автоматизации масштабных киберкампаний, начавшихся в сентябре 2026 года. Storm-0940 применял функционал Artex для быстрого сканирования и эксплуатации уязвимостей в сотнях организаций по всему миру, охватывая сектора аэрокосмической, оборонной, финансовой, производственной и технологической отраслей. Особенно активно актор использовал Artex во время компрометации цепочки поставок ConnectWise в октябре 2026 года, получая привилегированный доступ к облачным средам жертв в течение нескольких часов.
Методы атак
Атаки часто опираются на базовые уязвимости безопасности, такие как слабые пароли и отсутствие многофакторной аутентификации. Microsoft подчёркивает, что хоть многие попытки несанкционированного входа имели место, не все они приводили к утечкам данных. Тем не менее, использование Artex этим актором существенно ускоряет и масштабирует атаки, усложняя своевременную защиту.
Ответные меры и рекомендации
В ответ на растущую угрозу разработчики Artex пообещали перевести инструмент из open-source на закрытую модель с платным доступом, хотя значительное количество кода остаётся общедоступным. Между тем Microsoft рекомендует организациям тщательно контролировать учетные данные приложений, расследовать подозрительные входы, применять минимально необходимые привилегии и следовать рекомендациям ConnectWise по предотвращению ущерба.
Выводы
Данный инцидент подчёркивает важный урок в кибербезопасности: даже продвинутые инструменты на базе AI представляют серьезные уязвимости при неправильной конфигурации или использовании, что подчёркивает необходимость надёжной безопасности и современных методов выявления угроз для снижения рисков кибератак с применением искусственного интеллекта.
Источники и первоисточники
Read the original source ↗
Комментарии (0)
Комментариев пока нет. Начните обсуждение.
Написать комментарий
Комментарии публикуются после модерации. Ваше имя и комментарий будут видны всем. Аккаунт