
Cientos de herramientas de hacking de IA Artex expuestas públicamente generan preocupaciones de ciberseguridad
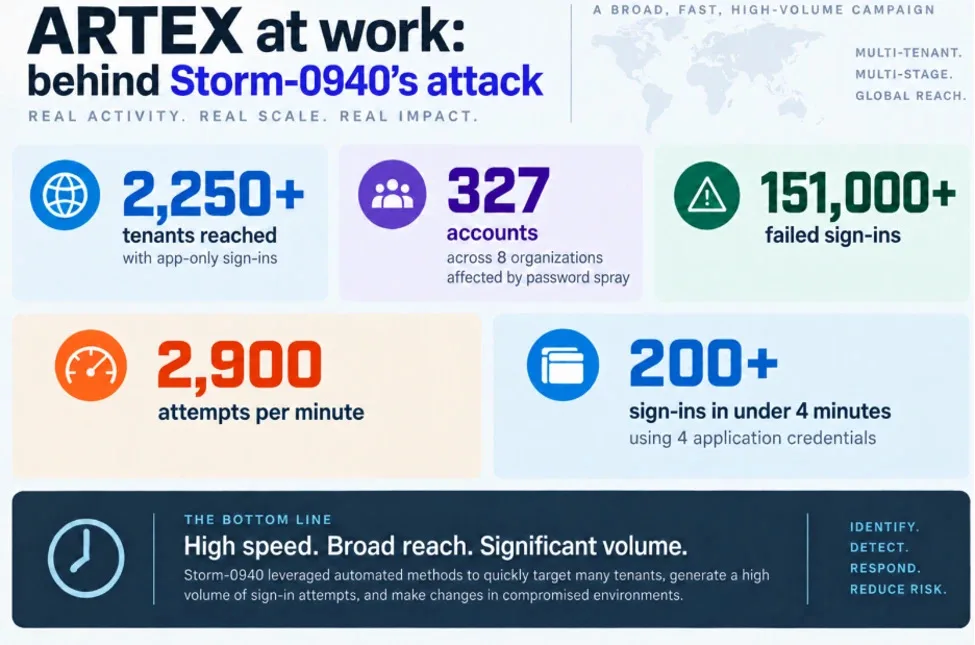
Image: Infographic showing Storm-0940’s high-speed cyberattack: 151,000+ failed sign-ins, reaching 2,250+ tenants and affecting 327 accounts across eight organizations, with over 2,900 attempts per minute and over 200 sign-ins in under 4 minutes using 4 app · Source
Investigadores en seguridad han encontrado más de 800 instancias accesibles públicamente de la herramienta de hacking de IA de código abierto Artex expuestas en internet. Esta accesibilidad pone en riesgo su uso indebido por ciberdelincuentes ante ataques masivos relacionados con la herramienta, incluido un importante compromiso en la cadena de suministro.
En una reciente revelación de ciberseguridad
Investigadores en seguridad identificaron más de 800 despliegues accesibles públicamente de Artex, una herramienta autónoma de AI para pruebas de penetración desarrollada en China y de código abierto. Estas instancias estaban expuestas en internet sin protección con contraseña, permitiendo el acceso irrestricto a este potente software de hacking.
Artex está diseñado para sondear sistemas informáticos en busca de vulnerabilidades de forma autónoma, realizando pruebas de penetración exhaustivas con mínima intervención humana. Lanzada en julio de 2026 como software de código abierto, Artex ganó rápidamente popularidad entre profesionales de ciberseguridad que no disponen de modelos de IA propietarios élite. Sin embargo, también se ha vinculado a varios ataques cibernéticos a gran escala, incluidos brechas dirigidas al sector financiero coreano y a la empresa de soporte IT ConnectWise.
La firma de ciberseguridad Censys descubrió la amplia exposición de despliegues de Artex. Silas Cutler, investigador principal en Censys, señaló que aunque algunas instancias de Artex se usan legítimamente por testers autorizados, el gran número de versiones expuestas presenta un riesgo significativo. El software en sí no requiere estar desplegado en internet, lo que sugiere muchas configuraciones incorrectas.
La exposición amplifica el riesgo de uso malicioso, ya que los ciberdelincuentes pueden encontrar y operar fácilmente estas herramientas sin restricciones. Algunos de estos servidores accesibles públicamente alojan implantes —componentes ocultos de software malicioso que facilitan acceso no autorizado continuo a redes.
El análisis de Microsoft implica al actor de amenazas alineado con China, Storm-0940, en el uso de Artex para automatizar campañas cibernéticas extensas desde septiembre de 2026. Storm-0940 aprovechó las capacidades de Artex para escanear y explotar rápidamente vulnerabilidades en cientos de organizaciones globales en sectores como aeroespacial, defensa, finanzas, manufactura y tecnología. Destaca la aceleración de ataques durante la compromisión de la cadena de suministro de ConnectWise en octubre de 2026, logrando acceso privilegiado a entornos en la nube de las víctimas en horas.
Los ataques frecuentemente explotan debilidades básicas como contraseñas débiles y la ausencia de autenticación multifactor. Microsoft destacó que aunque intentaron muchas autenticaciones no autorizadas, no todas resultaron en filtraciones de datos. No obstante, el uso indebido de Artex por parte de este actor incrementa significativamente la velocidad y escala de los ataques, dificultando defensas oportunas.
En respuesta a la amenaza creciente, los desarrolladores de Artex anunciaron planes para convertir la herramienta de código abierto a un modelo cerrado con acceso de pago, aunque grandes copias del código permanecen disponibles públicamente. Mientras tanto, Microsoft recomienda que las organizaciones supervisen rigurosamente credenciales de aplicaciones, investiguen accesos inusuales, apliquen el mínimo privilegio y sigan las guías de contención de ConnectWise.
Este escenario subraya una lección crítica en ciberseguridad: incluso herramientas sofisticadas impulsadas por IA presentan vulnerabilidades severas si se configuran o manejan incorrectamente, enfatizando la necesidad de higiene robusta en seguridad junto con detección avanzada de amenazas para mitigar riesgos cibernéticos potenciados por IA.
Fuentes e informes originales
Read the original source ↗
Comentarios (0)
Aún no hay comentarios.
Escribe un comentario
Los comentarios se publican tras moderación. Tu nombre y comentario serán públicos. Cuenta