
Hundrevis av offentlig tilgjengelige AI-hackingsverktøy fra Artex vekker cybersikkerhetsbekymringer
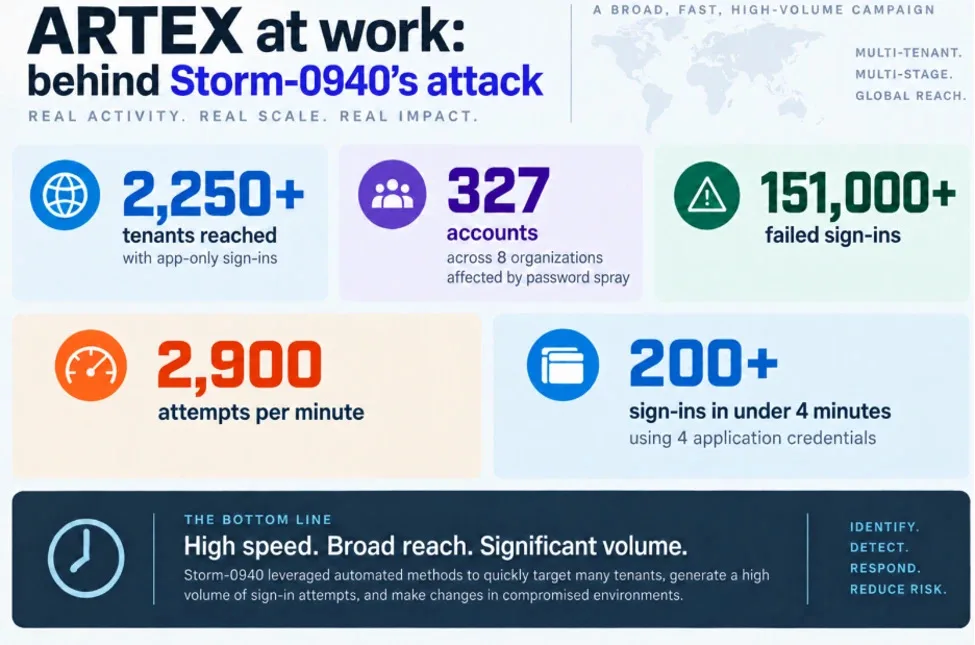
Bilde: Infographic showing Storm-0940’s high-speed cyberattack: 151,000+ failed sign-ins, reaching 2,250+ tenants and affecting 327 accounts across eight organizations, with over 2,900 attempts per minute and over 200 sign-ins in under 4 minutes using 4 app · Kilde
Sikkerhetsforskere har funnet over 800 offentlig tilgjengelige forekomster av det open-source AI-hackingsverktøyet Artex eksponert på internett. Denne tilgjengeligheten medfører risiko for misbruk fra cyberkriminelle i forbindelse med pågående storskala angrep knyttet til verktøyet, inkludert et betydelig brudd i leverandørkjeden.
Offentlig eksponering av Artex AI-hackingsverktøy skaper betydelige cybersikkerhetsproblemer
I en nylig cybersikkerhetsavsløring identifiserte sikkerhetsforskere mer enn 800 offentlig tilgjengelige distribusjoner av Artex, et kinesiskutviklet open-source autonomt AI-penetrasjonstestingsverktøy. Disse forekomstene ble funnet eksponert på internett uten passordbeskyttelse, noe som tillater hvem som helst ubegrenset tilgang til det kraftige hackingsverktøyet.
Artex er utviklet for å autonomt undersøke datasystemer for sårbarheter, og gjennomføre omfattende penetrasjonstester med minimal menneskelig inngripen. Verktøyet ble lansert i juli 2026 som open-source programvare og fikk raskt oppslutning blant cybersikkerhetsfagfolk som ikke har tilgang til topp proprietære AI-modeller. Likevel har det også vært knyttet til flere store cyberangrep, inkludert brudd rettet mot den koreanske finanssektoren og IT-støttefirmaet ConnectWise.
Cybersikkerhetsselskapet Censys avdekket den omfattende eksponeringen av Artex-distribusjonene. Silas Cutler, hovedforsker ved Censys, påpekte at selv om noen Artex-installasjoner brukes legitimt av autoriserte testere, utgjør det store antallet eksponerte versjoner en betydelig risiko. Programvaren krever ikke distribusjon eksponert mot internett, noe som tyder på at mange instanser er feilkonfigurert.
Eksponeringen øker risikoen for ondsinnet bruk, siden cyberkriminelle enkelt kan finne og operere disse hackingsverktøyene uten restriksjoner. Noen av disse offentlig tilgjengelige serverne huser også implantater — skjulte ondsinnede programvarekomponenter som muliggjør kontinuerlig uautorisert nettverkstilgang.
Microsofts analyse peker på den Kina-tilknyttede trusselaktøren Storm-0940 i bruk av Artex for å automatisere omfattende cyberkampanjer siden september 2026. Storm-0940 benyttet Artex til raskt å skanne og utnytte sårbarheter på tvers av hundrevis av organisasjoner globalt, i sektorer som romfart, forsvar, finans, produksjon og teknologi. Spesielt forserte aktøren angrepene under ConnectWise-leverandørkjedebruddet i oktober 2026, og oppnådde privilegert tilgang til ofrenes skybaserte miljøer innen timer.
Angrepene utnytter ofte grunnleggende sikkerhetssvakheter som svake passord og mangel på multifaktorautentisering. Microsoft fremhevet at selv om mange uautoriserte autentiseringer ble forsøkt, resulterte ikke alle i datainnbrudd. Misbruket av Artex av denne trusselaktøren øker imidlertid hastigheten og omfanget av cyberangrep betydelig, noe som gjør rask forsvar vanskeligere.
Som respons på den økende trusselen kunngjorde Artex utviklere planer om å konvertere verktøyet fra open-source til lukket kildekode med betalt tilgang, selv om betydelige kodekopier fortsatt er offentlig tilgjengelige. I mellomtiden anbefaler Microsoft at organisasjoner overvåker applikasjonslegitimasjon nøye, undersøker uvanlige pålogginger, håndhever minste privilegium og følger ConnectWise sin innsnevringsveiledning.
Denne situasjonen understreker en viktig lærdom innen cybersikkerhet: selv sofistikerte AI-drevne verktøy utgjør alvorlige sårbarheter dersom de er feilkonfigurert eller feilbehandlet, og fremhever behovet for robust sikkerhetshygiene sammen med avansert trusseldeteksjon for å redusere AI-drevne cyberrisikoer.
Kilder og originalrapportering
Les originalkilden ↗
Kommentarer (0)
Ingen kommentarer ennå. Start diskusjonen.
Skriv en kommentar
Kommentarer publiseres etter moderering. Ditt navn og kommentar vil være synlige offentlig. Konto