
Hundratals offentligt tillgängliga AI-hackningsverktyg från Artex väcker cybersäkerhetsbekymmer
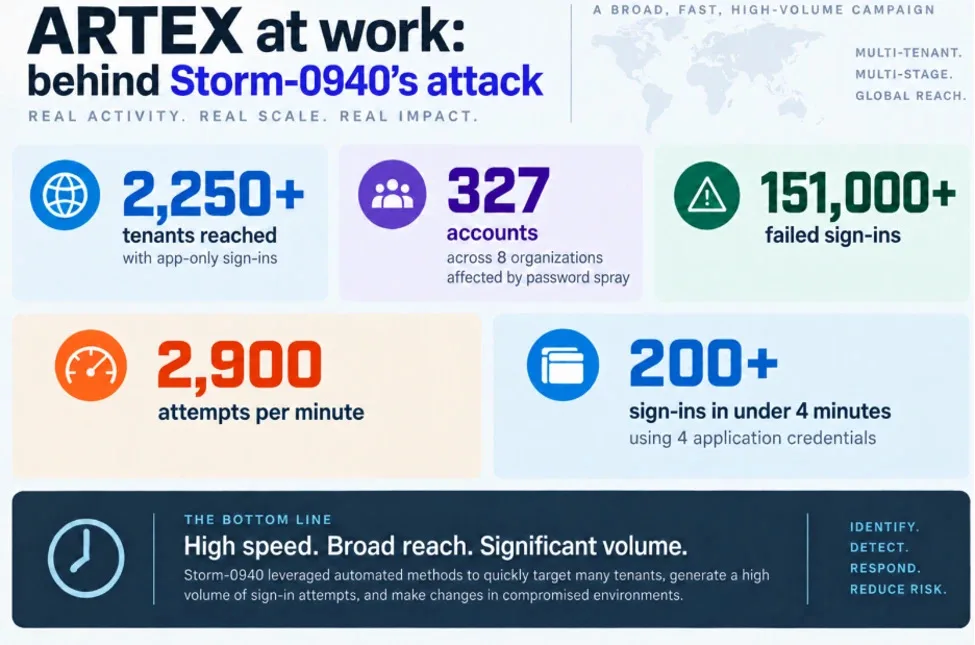
Bild: Infographic showing Storm-0940’s high-speed cyberattack: 151,000+ failed sign-ins, reaching 2,250+ tenants and affecting 327 accounts across eight organizations, with over 2,900 attempts per minute and over 200 sign-ins in under 4 minutes using 4 app · Källa
Säkerhetsforskare har funnit över 800 offentligt tillgängliga instanser av det open-source AI-hackningsverktyget Artex exponerade på internet. Denna tillgänglighet ökar risken för missbruk av cyberkriminella i samband med pågående storskaliga attacker kopplade till verktyget, inklusive en större leveranskedjeförseelse.
Exponering av Artex AI-hackningsverktyg väcker allvarliga cybersäkerhetsfrågor
I en nyligen offentliggjord cybersäkerhetsrapport identifierade säkerhetsforskare mer än 800 offentligt tillgängliga implementationer av Artex, ett kinesisktutvecklat open-source autonomt AI-penetrationstestningsverktyg. Dessa instanser hittades exponerade på internet utan lösenordsskydd, vilket gav vem som helst obegränsad tillgång till den kraftfulla hackningsmjukvaran.
Artex är designad för att autonomt undersöka datasystem efter sårbarheter och utföra omfattande penetrationstester med minimal mänsklig inblandning. Verktyget släpptes i juli 2026 som open-source-programvara och fick snabbt genomslag bland cybersäkerhetsproffs som saknar tillgång till exklusiva proprietära AI-modeller. Verktyget har dock också kopplats till flera storskaliga cyberattacker, inklusive intrång riktade mot den koreanska finanssektorn och IT-supportföretaget ConnectWise.
Cybersäkerhetsföretaget Censys upptäckte den omfattande exponeringen av Artex-implementationerna. Silas Cutler, huvudforskare på Censys, påpekade att även om vissa Artex-instanser används legitimt av auktoriserade testare, utgör det stora antalet exponerade versioner en betydande risk. Mjukvaran kräver inte internetexponerad distribution, vilket tyder på att många instanser är felkonfigurerade.
Denna exponering ökar risken för illvillig användning, då cyberkriminella lätt kan hitta och använda dessa hackningsverktyg utan restriktioner. Vissa av dessa offentligt tillgängliga servrar rymmer även implantat — dolda skadliga mjukvarukomponenter som möjliggör pågående obehörig nätverksåtkomst.
Microsofts analys pekar ut den Kina-länkade hotaktören Storm-0940 som användare av Artex för att automatisera omfattande cyberkampanjer från september 2026. Storm-0940 använde Artex för att snabbt skanna och utnyttja sårbarheter i hundratals organisationer globalt, inklusive sektorer som rymd-, försvars-, finans-, tillverknings- och teknologisektorerna. Under oktober 2026 intensifierade aktören sina attacker under ConnectWise:s leveranskedjebrott, vilket gav privilegierad tillgång till drabbade molnmiljöer inom några timmar.
Attackorna utnyttjar ofta grundläggande säkerhetssvagheter som svaga lösenord och frånvaro av multifaktorautentisering. Microsoft påpekade att även om många obehöriga autentiseringar försöktes, ledde inte alla till dataintrång. Missbruket av Artex av denna hotaktör ökar dock avsevärt hastighet och omfattning av cyberattacker, vilket försvårar ett snabbt försvar.
Som svar på det växande hotet meddelade Artex utvecklare planer på att gå från open-source till en sluten modell med betald åtkomst, även om omfattande kopior av koden fortfarande finns offentligt tillgängliga. Under tiden rekommenderar Microsoft att organisationer noggrant övervakar applikationsuppgifter, undersöker ovanliga inloggningar, tillämpar principen om minsta privilegium och följer ConnectWise:s riktlinjer för begränsning.
Detta scenario understryker en viktig cybersäkerhetsläxa: även sofistikerade AI-drivna verktyg kan utgöra allvarliga sårbarheter om de är felkonfigurerade eller hanteras felaktigt, vilket betonar behovet av robust säkerhetshygien tillsammans med avancerad hotdetektion för att mildra AI-drivna cyberrisker.
Källor och ursprunglig rapportering
Läs den ursprungliga källan ↗
Kommentarer (0)
Inga kommentarer ännu. Börja diskussionen.
Skriv en kommentar
Kommentarer publiceras efter granskning. Ditt namn och kommentar syns offentligt. Konto