
Simti publiski pieejamu AI uzlaušanas rīku Artex izraisa kiberdrošības bažas
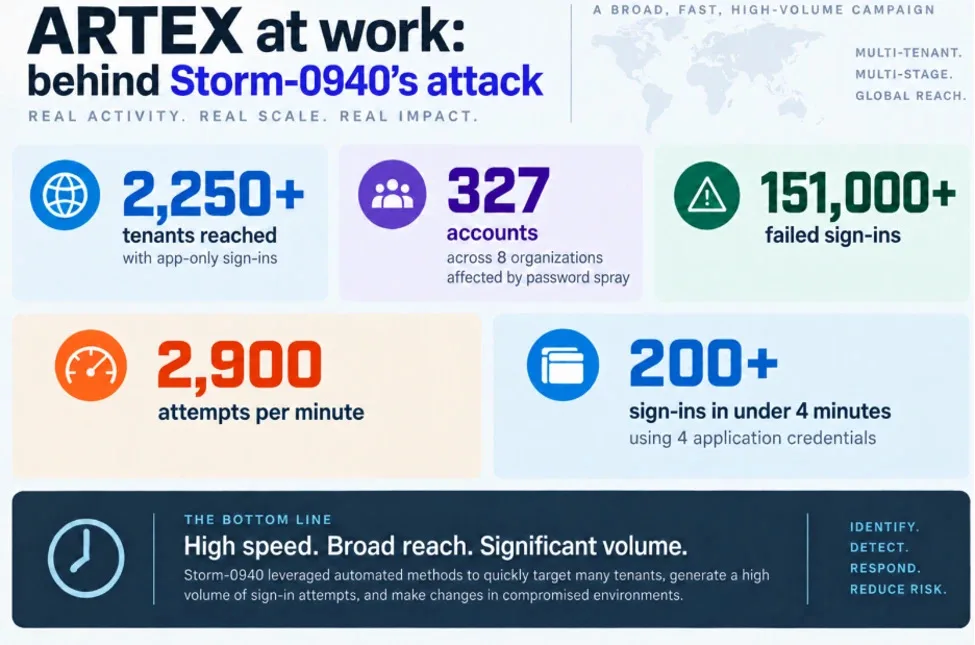
Attēls: Infographic showing Storm-0940’s high-speed cyberattack: 151,000+ failed sign-ins, reaching 2,250+ tenants and affecting 327 accounts across eight organizations, with over 2,900 attempts per minute and over 200 sign-ins in under 4 minutes using 4 app · Avots
Drošības pētnieki ir atklājuši vairāk nekā 800 publiski pieejamus Arduino atvērtā koda AI uzlaušanas rīka Artex piemērus internetā. Šāda pieejamība rada risku ļaunprātīgai izmantošanai kiberkriminālu vidū, jo notiek plaša mēroga uzbrukumi, kas saistīti ar šo rīku, tostarp nozīmīga piegādes ķēdes pārkāpuma incidents.
Nesenā kiberdrošības ziņojumā drošības pētnieki identificēja vairāk nekā 800 publiski pieejamus Artex izvietojumus — Ķīnā izstrādātu atvērtā koda autonoma AI ievainojamību testēšanas rīku. Šie izvietojumi atrasti internetā bez paroļu aizsardzības, ļaujot jebkuram nerobežotu piekļuvi spēcīgajai uzlaušanas programmatūrai.
Artex ir izstrādāts, lai autonomi pārbaudītu datoru sistēmas uz ievainojamībām, veicot plašas ievainojamību pārbaudes ar minimālu cilvēka iejaukšanos. Tas tika izlaists kā atvērtā koda programmatūra 2026. gada jūlijā un ātri ieguva popularitāti starp kiberdrošības profesionāļiem, kuriem nav piekļuves elitārajām proprietārajām AI platformām. Tomēr tas ir saistīts arī ar vairākām plaša mēroga kiberuzbrukumiem, tostarp uzbrukumiem Korejas finanšu sektoram un IT atbalsta uzņēmumam ConnectWise.
Kiberdrošības firma Censys atklāja plašo Artex izvietojumu publisko pieejamību. Censys galvenais drošības pētnieks Silas Cutler norādīja, ka, lai arī daļa Artex izvietojumu tiek izmantota leģitīmi autorizētu testētāju, liela daļa no publiski pieejamajām versijām rada būtisku risku. Pašai programmatūrai nav nepieciešams būt izvietotai ar publisku interneta piekļuvi, kas liecina par nepareizu konfigurāciju daudzos gadījumos.
Šī pārredzamība palielina ļaunprātīgas izmantošanas risku, jo kiberkrimināļi var viegli atrast un izmantot šos uzlaušanas rīkus bez ierobežojumiem. Daži no publiski pieejamajiem serveriem satur implanātus — slēptas ļaunprogrammatūras komponentes, kas nodrošina pastāvīgu neatļautu piekļuvi tīklam.
Microsoft analīze saista Ķīnas atbalstīto draudu dalībnieku Storm-0940 ar Artex izmantošanu automatizētu plašu kiberkampaņu veikšanai, sākot no 2026. gada septembra. Storm-0940 izmantoja Artex spējas ātri skenēt un izmantot ievainojamības simtiem organizāciju visā pasaulē, aptverot tādas nozares kā aviācija, aizsardzība, finanses, ražošana un tehnoloģijas. Īpaši uzsvērts, ka oktobrī 2026 notikušais ConnectWise piegādes ķēdes kompromiss ļāva šo uzbrucēju desmit stundu laikā iegūt augstākas privilēģijas upura mākoņa vidēs.
Uzbrukumos bieži tiek izmantotas vienkāršas drošības nepilnības, piemēram, vāji paroļi un divu faktoru autentifikācijas trūkums. Microsoft norādīja, ka daudzi neatļautie autentifikācijas mēģinājumi ne vienmēr noveda pie datu noplūdes, tomēr Artex ļaunprātīga izmantošana būtiski paātrina un paplašina uzbrukumu apmēru, padarot laicīgu aizsardzību grūtāku.
Reaģējot uz pieaugošo draudu, Artex izstrādātāji paziņoja par plāniem pārvērst rīku no atvērtā koda uz slēgtā koda ar maksas piekļuvi, lai gan būtiskas koda kopijas joprojām ir publiski pieejamas. Tikmēr Microsoft iesaka organizācijām stingri uzraudzīt lietojumprogrammu akreditācijas datus, izmeklēt neparastas pieslēgšanās, īstenot minimālo privilēģiju principu un ievērot ConnectWise ierobežošanas vadlīnijas.
Šis scenārijs uzsver būtisku kiberdrošības mācību: pat sarežģīti AI darbināti rīki rada nopietnas ievainojamības, ja tie tiek nepareizi konfigurēti vai nepareizi pārvaldīti, tādēļ ir nepieciešama stingra drošības prakse kopā ar uzlabotu draudu noteikšanu, lai mazinātu AI spēcināto kiberuzbrukumu riskus.
Avoti un oriģinālziņas
Lasīt oriģinālo avotu ↗
Komentāri (0)
Komentāru vēl nav. Sāciet diskusiju.
Rakstīt komentāru
Komentāri tiek publicēti pēc moderēšanas. Jūsu vārds un komentārs būs redzami publiski. Konts