
Põhja-Korea häkkeri sotsiaalne manipuleerimine viis Binance'i 6,3 miljardi dollari väärtuses krüptovarade varguseni
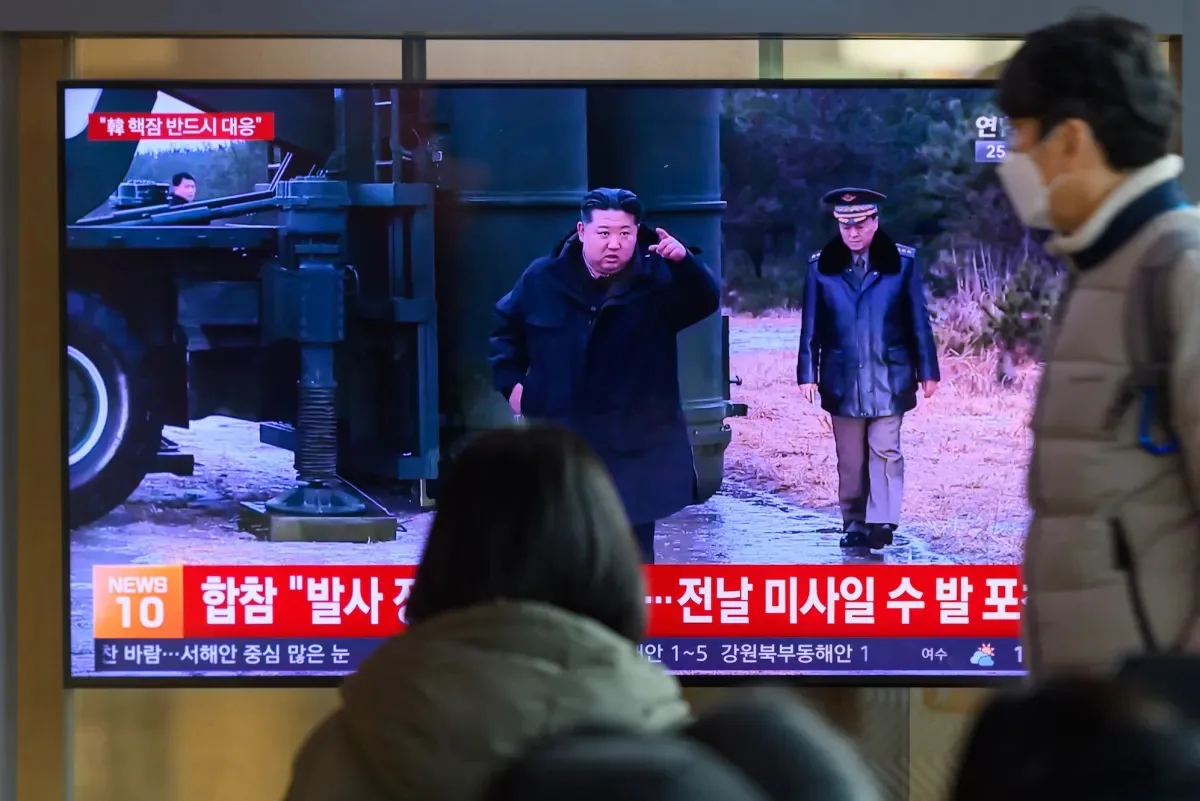
Pilt: TechCrunch · Allikas
Põhja-Korea häkkerite kuud kestnud sotsiaalse manipuleerimise rünnak meelitas Binance'i inseneri paigaldama pahavara, võimaldades rekordilise 6,3 miljardi dollari suuruse krüptovarguse, hoolimata varasematest hoiatustest selliste ohtude kohta.
2026. aasta novembris avalikustatud tõsise küberturvalisuse rikkumise käigus kinnitas Binance, maailma suurim krüptovahetus, suurejoonelise häkkimise, mille tulemusel varastati 6,3 miljardit dollarit krüptovarasid. Juhtumi võimaldas peamiselt kauaajaline sotsiaalse manipuleerimise kampaania, mille taga olevad häkkerid olid tuvastatud Põhja-Koreasse kuuluvatena.
Binance'i ja uurimisraportite kohaselt hõlmas rünnak häkkereid, kes esindasid end värbamisprofessionaalidena ja kasutasid võltse sotsiaalmeedia profiile, et võtta ühendust Binance'i tarkvarainseneriga, kes töötas rahakoti tehnoloogia kallal. Kuuude vältel viisid nad läbi lavastatud intervjuusid, mille lõpus insener laadis alla koodimisharjutuse meenutava faili. Tegelikult sisaldas see fail pahavaralist koodi, mis ületas Binance'i turvameetmeid ja kompromiteeris inseneri tööarvuti.
Saidud algse ligipääsuga kasutasid ründajad sisevahendit, et tungida sisse täiendavate rahakotimeeskonna inseneride tööjaamadesse. Üks insener oli varem tahtmatult paigaldanud paroolivargavaraga pahavara rakendusest, mille ta oli leidnud internetiotsingu kaudu. Kasutades kompromiteeritud mandaate, eskaleerisid häkkerid oma ligipääsu, jõudes süsteemideni, mis kontrollivad miljardeid krüptot.
Binance tunnistas, et rünnak "ei oleks pidanud juhtuma" ning teatas pärast intsidenti võrguturbe täiustamisest. FBI ja plokiahela forensika meeskonnad on tuvastanud Põhja-Korea kui vastutava osapoole, mis on kooskõlas varasemate juhtumitega, kus režiim väidetavalt varastas krüptovara tuumarelvaprogrammi rahastamiseks.
Küberturbeeksperdid ja USA valitsusasutused on korduvalt hoiatanud Põhja-Korea strateegia eest sotsiaalse manipuleerimise rünnakutes, mis on suunatud krüptofirmadele. Sellised taktikad hõlmavad end esitamiseid riskikapitalistide, investorite või töövõtjana, kasutades varastatud Ameerika identiteete, et petta töötajaid süsteemile ligipääsu andma. Binance ise on olnud üle 50 Põhja-Korea kahtlustatava sissetungikatse sihtmärk, mis näitab nende ohtude püsivat ja keerukat iseloomu.
Juhtum illustreerib ettevõtete olulist väljakutset kaitsta end sotsiaalse manipuleerimise eest — eriti kui töötajad petetakse käivitama pahatahtlikku koodi. Kuigi Binance plaanib täiendavaid küberturbeauditeid ja ekspertkonsultatsioone, rõhutab intsident riigipõhiste küberrünnakute kasvavat keerukust krüptovarade kriitiliselt tähtsate infrastruktuuride vastu ning tugeva sisejulgeoleku olulisust volitamata tarkvara käivitamise vastu.
Allikad ja originaaluudised
Loe originaali allikat ↗
Kommentaarid (0)
Kommentaare veel pole. Alusta arutelu.
Kirjuta kommentaar
Kommentaarid avaldatakse pärast modereerimist. Sinu nimi ja kommentaar on avalikult nähtavad. Konto