
Mootorvargad kasutavad andmekeskuste seadmete varastamiseks GPS-i võltsimist ja röövivad miljoneid
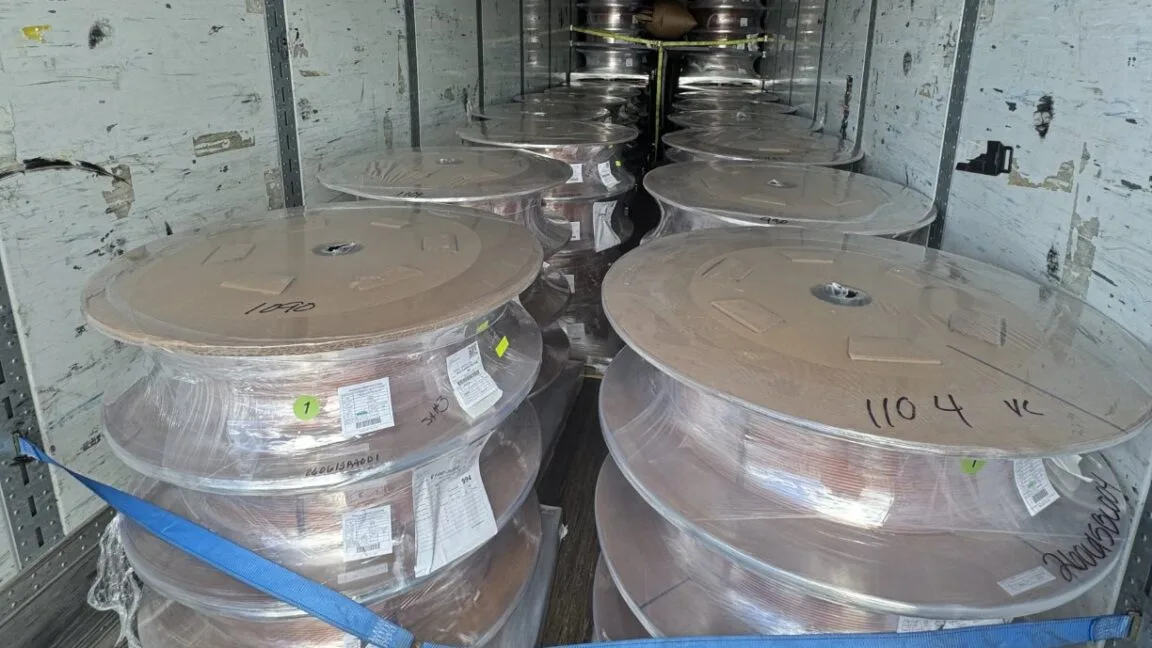
Pilt: Ars Technica · Allikas
Alates 2026. aasta keskpaigast on mitmekihilised maanteel toimuvad vargused andmekeskuste kaubaveost toonud üle 100 miljoni dollari kahju, kasutades saadetiste süsteemide häkkimist ja GPS-i võltsimist. See on tinginud suurenenud turvameetmeid ja õiguskaitseorganite uurimisi.
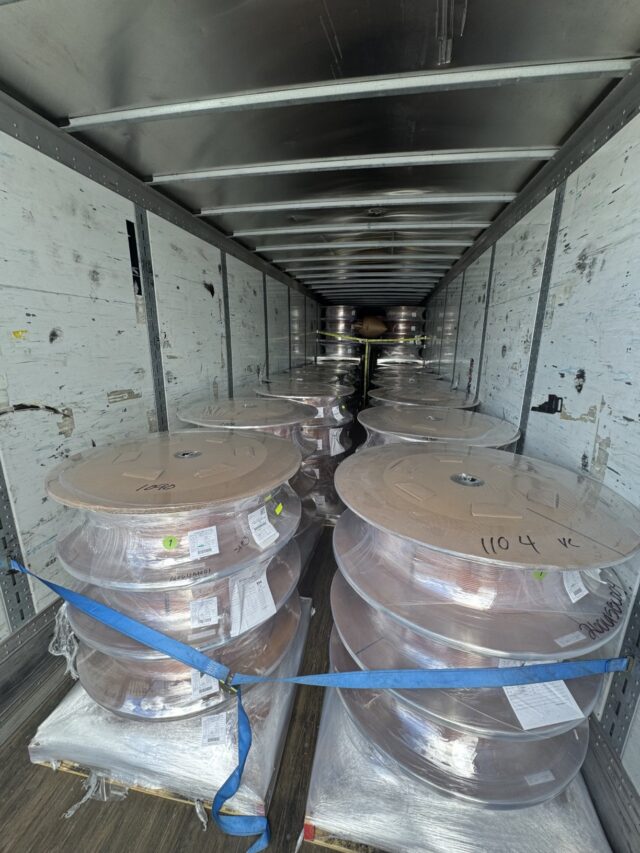
2026. aastal on mitme Ameerika Ühendriikide osariigi vahel kasvanud kõrge väärtusega andmekeskuste kauba varguste hulk, põhjustades juunist alates üle 100 miljoni dollari kahju. Uurijate sõnul kasutavad maanteevargad arenenud digitaalseid meetodeid, näiteks kaubavedajate kontode häkkimist ja GPS-i võltsimist, et peatada kriitilise tehnoloogia seadmete saadetised. Need vargused sihivad peamiselt andmekeskustesse suunatud kaupu, sh serverid, fiiberoptilised kaablid, mälukiibid, vasktraadid ja bitcoini kaevandusmasinad.
Vargused algavad tavaliselt petistega, kes tungivad sisse kaubaveo veebisaidile ebaausate pakkumiste postitamiseks, meelitades legitiimseid veoettevõtteid pakkumisi tegema. Vastuseks saavad firmad pahatahtlikke linke, mis paigaldavad tarkvara, mis võimaldab kurjategijatel võtta kontroll oma saadetiste kontode üle. Selline infiltreerumine lubab varastel teha pakkumisi ehtsatele saadetistele, mõnikord kasutades teadmatuses juhte või kaastöötajaid võltsitud juhilubadega kauba kättesaamiseks.
Mõnes suurema tähelepanu pälvinud juhtumis on vargad teadlikult takistanud turvasiirajate tööd, korraldades avariisid, mille tõttu vabal ajal politseinikud peatusid, võimaldades kurjategijatel põgeneda miljardite dollarite väärtuses kauba järelhaagistega. Ühes juhtumis, kus kaotus oli 13 miljonit dollarit ja saaja Fayetteville'is, Georgias – suure andmekeskuste keskuse kodus – kaotati kaubasaadetis sellise rünnaku tõttu. Teine 10 miljoni dollari väärtusega saadetis California ja Texase vahel varastati samamoodi, GPS-koordinaate manipuleerides, et eksitada jälgimisrakendusi.
Üleminek juhuslikest maanteevargustest hoolikalt planeeritud, digitaalset pädevust nõudvatele röövimistele tähistab tõsist arengut kaubavargustes. Õiguskaitseametnikud märgivad, et kurjategijad tungivad e-posti kontodesse, et tuvastada kasumlikke saadetisi, suunata kaubavedusid, häirida GPS-signaale ja kasutada AI abil loodud võltsitud juhilube. Eksperdid hoiatavad, et varastatud seadmeid ei müüda sageli traditsioonilistel sekundaarsetel turgudel, vaid lahtivõetuna jaotusturul, mõnikord välismaistele ostjatele piirkondades, kus puudub juurdepääs arenenud USA tehnoloogiale.
Tööstuse juhid ja turvaspetsialistid rõhutavad tungivalt kaubavedude turvameetmete tugevdamise vajadust. Kuigi tehnoloogial puuduvad piirid – eriti arvestades kurjategijate digioskusi – on rangete taustakontrollide ja juhtide kontrolli tegemine jätkuvalt kriitilised kaitsevahendid. Näiteks Transported Asset Protection Association kutsub parema tarneahela kontrolli järele, rõhutades, et ebapiisav juhtide verifitseerimine on suur nõrkus.
Seadusandjad ja erifookusega jõustruktuurid teevad koostööd selle probleemi lahendamiseks, keskendudes föderaalkontrollile rahvusvahelise vargusringide vastu. Samal ajal kasutavad ettevõtted sageli turvasaateid kõrgeväärtuslike saadetiste puhul, kuigi hiljutised vahejuhtumid on seotud vägivaldsete intsidentidega nende operatsioonide ajal. Ühe Lõuna-California saaterfirma kaasasutaja sõnul vajavad andmekeskuste seotud koormad igakuiselt sadu lähedast kaitset.
Arvestades andmekeskuste infrastruktuuri ja tehisintellekti tööstuste laienemist, kujutab see uus varguste trend tõsiseid riske mitte ainult ettevõtetele, vaid ka laiemaile tarneahelatele ja tarbijatele, kes sõltuvad tehnoloogiatoodetest. Tööstuse sidusrühmade ja õiguskaitseorganite koostöö jätkumine on hädavajalik nende keerukate kriminaalsete tegevuste leevendamiseks.
Allikad ja originaaluudised
Loe originaali allikat ↗
Kommentaarid (0)
Kommentaare veel pole. Alusta arutelu.
Kirjuta kommentaar
Kommentaarid avaldatakse pärast modereerimist. Sinu nimi ja kommentaar on avalikult nähtavad. Konto