
FBI advarer om AI-drevet verktøyet Artex som muliggjør raske cyberangrep mot USA og Sør-Korea
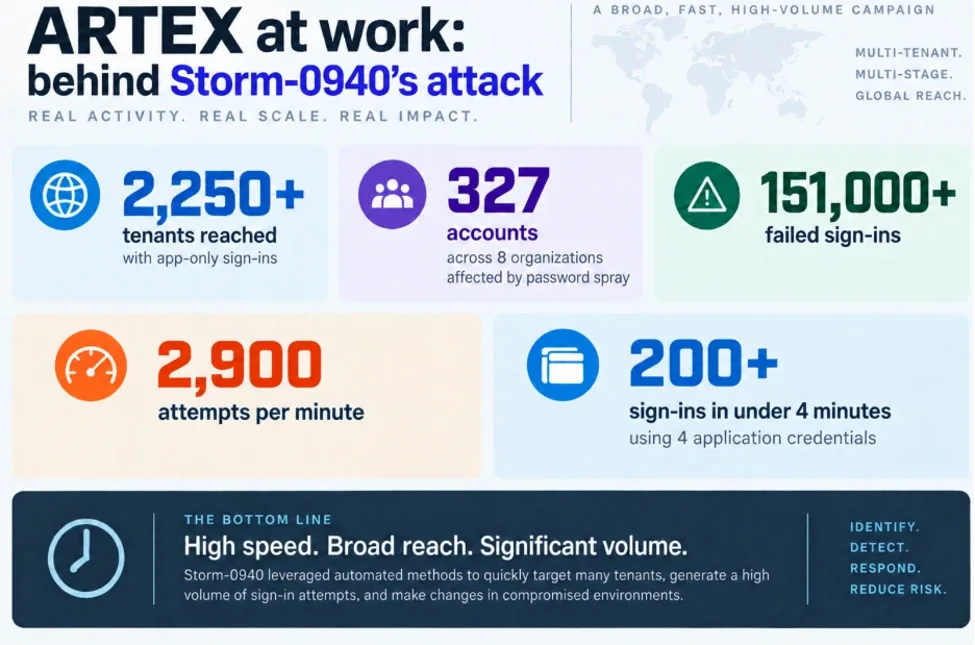
Bilde: Infographic showing Storm-0940’s high-speed cyberattack: 151,000+ failed sign-ins, reaching 2,250+ tenants and affecting 327 accounts across eight organizations, with over 2,900 attempts per minute and over 200 sign-ins in under 4 minutes using 4 app · Kilde
FBI rapporterer at hackere bruker det åpne AI-verktøyet Artex for å bryte seg inn i nettverk på under tre timer, noe som påvirker det amerikanske IT-selskapet ConnectWise og sørkoreanske finansinstitusjoner, og akselererer angrep samtidig som forsvaret kompliseres.
FBI har utstedt en cybersikkerhetsrådgivning som fremhever bruken av et åpent AI-drevet hackingsverktøy kalt Artex i nylige cyberangrep som retter seg mot flere sektorer globalt, inkludert et betydelig brudd hos det amerikanske IT-selskapet ConnectWise og flere sørkoreanske finansinstitusjoner. Artex er en autonom ramme for penetrasjonstesting designet for å undersøke nettverksforsvar, som hackere har utnyttet for dramatisk å akselerere angrepene sine.
Artex opererer ved å integrere seg med store språkmodeller fra leverandører som Anthropic og OpenAI, noe som gjør at det autonomt kan skanne nettverk, identifisere sårbarheter som svake passord eller eksponerte legitimasjoner, og deretter utnytte disse svakhetene for å få uautorisert tilgang. Denne AI-drevne automatiseringen gjør at angripere kan gå fra innledende rekognosering til fullstendig kompromittering av nettverk på under tre timer, noe som overvelder tradisjonelle menneskelige forsvarsresponser som er avhengige av analyse og manuell inngripen.
Ifølge FBI har Artex siden sin offentlige introduksjon i juli 2026 vært involvert i flere høyprofilerte hendelser. I Sør-Korea utnyttet angrep tilskrevet Artex manglende sikkerhetstiltak – inkludert fravær av multifaktorautentisering – noe som resulterte i tyveri av personopplysninger fra minst 68 000 personer innen finansinstitusjoner. I USA identifiserte FBI og Microsoft Artex-assosierte innbrudd i ConnectWises skybackup-tjenester, som muliggjorde uautorisert tilgang til Microsoft 365-miljøene til over 2 250 kunder. Hackergruppen bak disse angrepene, identifisert av Microsoft som Storm-0940 og tilknyttet kinesiske statlige interesser, utnyttet Artex for å automatisere skanning, passordspraying og misbruk av OAuth-applikasjoner i stor skala.
Bruken av Artex tillater angripere å generere høye volumer av nettverksaktivitet og datalogg, noe som kan utløse sikkerhetsvarsler. Imidlertid gir den AI-drevne automatiseringen med enestående hastighet lite tid for forsvarere til effektivt å oppdage og utbedre brudd. Cybersikkerhetsselskapet Barracuda rapporterte et relatert brudd hvor Artex utnyttet en eksponert legitimasjon knyttet til en tidligere leverandør, noe som førte til uautorisert tilgang til kunders legitimasjonslagring. Barracuda svarte ved å anta verste mulige eksponering og tilbakestille alle kunders legitimasjoner.
Som svar på utnyttelsen stengte den opprinnelige utvikleren av Artex sin kildekode, men FBI bemerker at tidligere åpne versjoner fortsatt er bredt tilgjengelige på internett og fortsetter å drive angrep. Alarmerende har forskere nylig oppdaget hundrevis av offentlig eksponerte Artex-systemer på nettet uten passordbeskyttelse, noe som potensielt muliggjør ytterligere uautorisert bruk.
Microsoft råder organisasjoner til å implementere strenge sikkerhetsprotokoller som multifaktorautentisering, regelmessig rotasjon av legitimasjoner og kontinuerlig overvåking av serviceprincipal-pålogginger og Microsoft Graph API-aktivitet. De har også introdusert verktøy som Security Dashboard for AI for å overvåke AI-relaterte risikoer i bedriftsmiljøer. Gitt det utviklende trussellandskapet der AI akselererer offensive operasjoner, oppfordrer myndigheter til økt årvåkenhet med fokus på rask deteksjon, inneslutning og mitigering for å møte den økende utfordringen som AI-drevne hackingsverktøy som Artex utgjør.
Kilder og originalrapportering
Les originalkilden ↗
Kommentarer (0)
Ingen kommentarer ennå. Start diskusjonen.
Skriv en kommentar
Kommentarer publiseres etter moderering. Ditt navn og kommentar vil være synlige offentlig. Konto