
FBI warnt vor KI-gestütztem Artex-Tool, das schnelle Cyberangriffe auf US- und südkoreanische Ziele ermöglicht
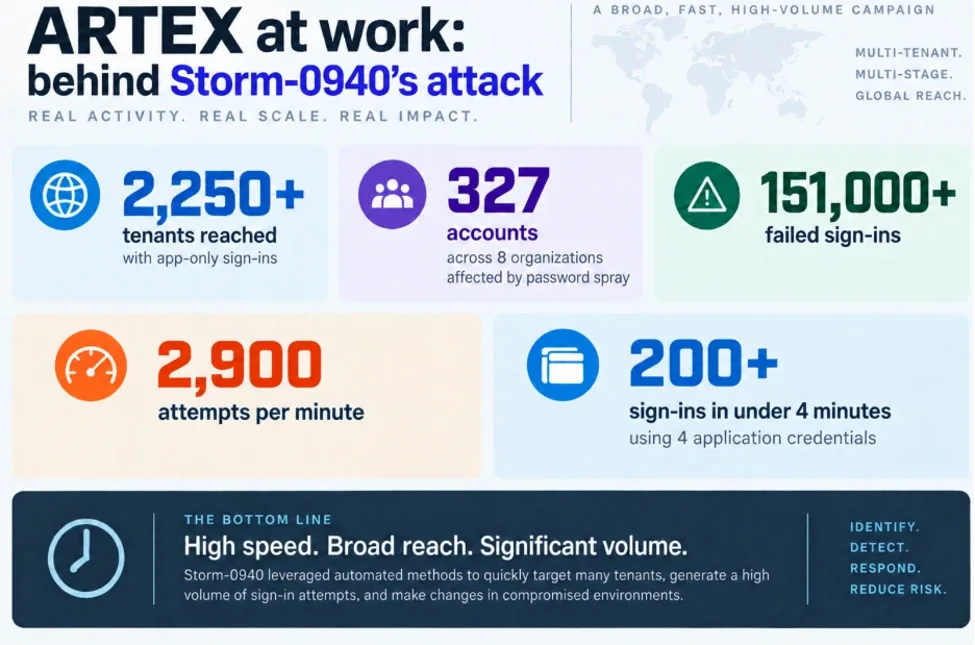
Image: Infographic showing Storm-0940’s high-speed cyberattack: 151,000+ failed sign-ins, reaching 2,250+ tenants and affecting 327 accounts across eight organizations, with over 2,900 attempts per minute and over 200 sign-ins in under 4 minutes using 4 app · Source
Das FBI berichtet, dass Hacker das Open-Source-KI-Tool Artex verwenden, um Netzwerke in weniger als drei Stunden zu kompromittieren. Betroffen sind das US-IT-Unternehmen ConnectWise und südkoreanische Finanzinstitute. Die Angriffe beschleunigen sich und erschweren die Abwehrmaßnahmen.
Das FBI hat eine Cybersicherheitswarnung herausgegeben, in der auf den Einsatz eines Open-Source-Hacking-Tools namens Artex hingewiesen wird, das auf KI basiert und in jüngsten Cyberangriffen weltweit auf verschiedene Branchen abzielt, darunter ein bedeutender Einbruch beim US-IT-Unternehmen ConnectWise sowie bei mehreren südkoreanischen Finanzinstituten. Artex ist ein autonomes Penetrationstest-Framework, das Netzwerkschutzsysteme untersucht und von Hackern genutzt wurde, um ihre Angriffe dramatisch zu beschleunigen.
Artex funktioniert durch die Integration mit großen Sprachmodellen von Anbietern wie Anthropic und OpenAI, wodurch es autonom Netzwerke scannen, Schwachstellen wie schwache Passwörter oder offenliegende Zugangsdaten identifizieren und diese Schwachstellen ausnutzen kann, um sich unautorisierten Zugriff zu verschaffen. Diese KI-gesteuerte Automatisierung erlaubt es Angreifern, in weniger als drei Stunden vom ersten Aufklärungsschritt zur vollständigen Kompromittierung des Netzwerks überzugehen und überfordert damit traditionelle menschliche Abwehrmechanismen, die auf Analyse und manuelle Eingriffe angewiesen sind.
Laut FBI ist Artex seit seiner öffentlichen Einführung im Juli 2026 an mehreren hochkarätigen Vorfällen beteiligt gewesen. In Südkorea nutzten Angriffe, die Artex zugeschrieben werden, fehlende Sicherheitsmaßnahmen – einschließlich fehlender Multi-Faktor-Authentifizierung – aus, was zu einem Diebstahl persönlicher Daten von mindestens 68.000 Personen bei Finanzinstituten führte. In den USA identifizierten das FBI und Microsoft Artex-assoziierte Einbrüche in die Cloud-Backup-Dienste von ConnectWise, die einen unautorisierten Zugriff auf die Microsoft 365-Umgebungen von über 2.250 Kunden ermöglichten. Die Hackergruppe hinter diesen Angriffen, von Microsoft als Storm-0940 identifiziert und mit chinesischen Staatinteressen in Verbindung gebracht, nutzte Artex, um im großen Maßstab automatisiertes Scannen, Passwort-Spraying und OAuth-Anwendungs-Missbrauch durchzuführen.
Der Einsatz von Artex ermöglicht es Angreifern, hohe Netzwerkaktivitäten und Datenprotokolle zu erzeugen, was Sicherheitswarnungen auslösen kann. Allerdings gibt die beispiellose Geschwindigkeit der KI-Automatisierung den Verteidigern kaum Zeit, Verletzungen effektiv zu erkennen und zu beheben. Das Cybersicherheitsunternehmen Barracuda berichtete von einer verwandten Verletzung, bei der Artex eine exponierte Zugangsdaten eines ehemaligen Anbieters ausnutzte, was zu unautorisiertem Zugriff auf Kundenzugangsspeicher führte. Barracuda reagierte, indem es vom schlimmstmöglichen Ausmaß der Kompromittierung ausging und alle Kundenzugangsdaten zurücksetzte.
Als Reaktion auf den Missbrauch schloss der ursprüngliche Entwickler von Artex den Quellcode, aber das FBI weist darauf hin, dass frühere offene Versionen weiterhin weit verbreitet im Internet verfügbar sind und Angriffe fördern. Erschreckend entdeckten Forscher kürzlich Hunderte öffentlich zugängliche Artex-Systeme online, die ohne Passwortschutz sind und potenziell weiteren unautorisierten Gebrauch ermöglichen.
Microsoft empfiehlt Organisationen, strenge Sicherheitsprotokolle wie Multi-Faktor-Authentifizierung, regelmäßigen Austausch von Zugangsdaten und kontinuierliche Überwachung von Service-Principal-Anmeldungen sowie der Microsoft Graph API-Aktivität umzusetzen. Zudem wurden Tools wie das Security Dashboard for AI eingeführt, um KI-bezogene Risiken in Unternehmensumgebungen zu überwachen. Angesichts der sich entwickelnden Bedrohungslage, in der KI offensive Operationen beschleunigt, rufen die Behörden zu erhöhter Wachsamkeit auf, mit Fokus auf schnelle Erkennung, Eindämmung und Abmilderung, um der wachsenden Herausforderung durch KI-gesteuerte Hacking-Tools wie Artex zu begegnen.
Quellen und Originalberichte
Read the original source ↗
Kommentare (0)
Noch keine Kommentare.
Kommentar schreiben
Kommentare erscheinen nach Moderation. Name und Kommentar werden öffentlich angezeigt. Konto