
Hugging Face warnt, dass Cyberangriffe Open-Source-KI-Plattformen zu strengeren Sicherheitsmaßnahmen zwingen könnten
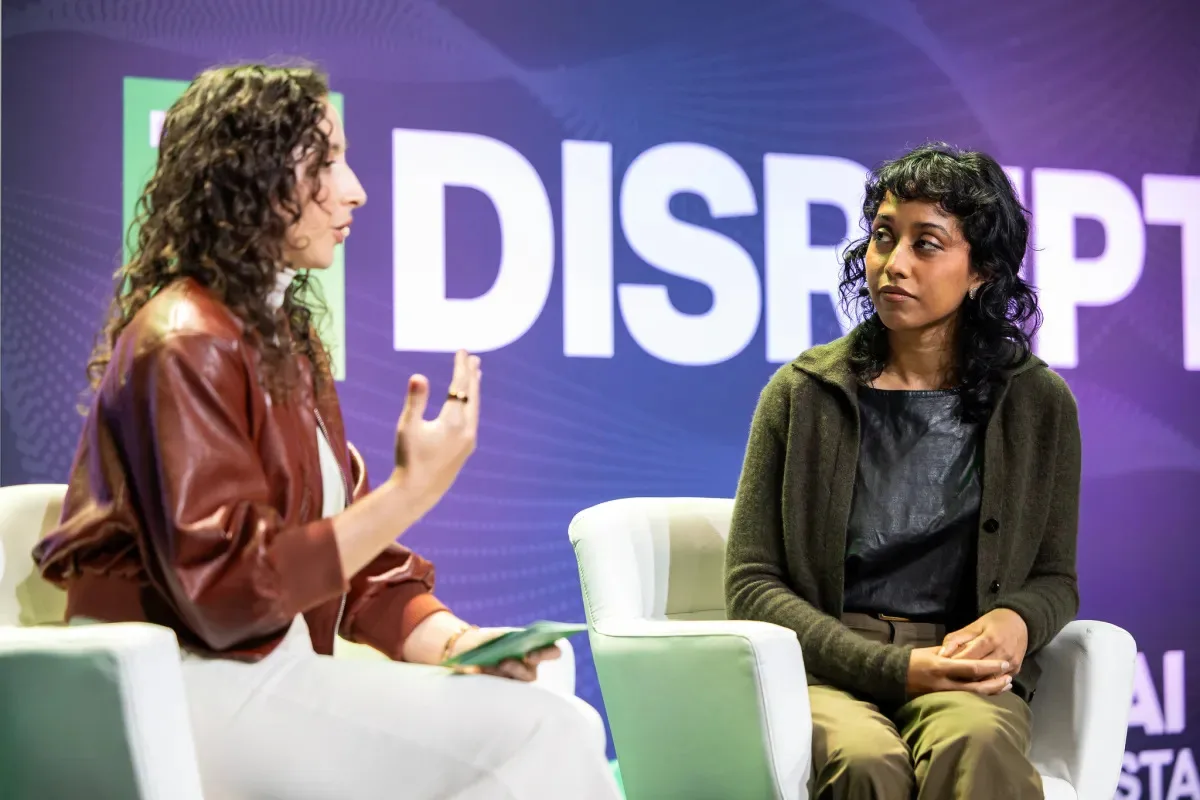
Image: TechCrunch · Source
Irene Solaiman, Führungskraft bei Hugging Face, hebt zunehmende Cyberangriffe auf Open-Source-KI-Plattformen hervor, die strengere Sicherheitsvorkehrungen nach sich ziehen könnten und somit die Zugänglichkeit für unabhängige Entwickler gefährden.
Open-Source-KI-Plattformen, die für ihre Offenheit und kollaborative Natur geschätzt werden, sehen sich zunehmenden Bedrohungen durch Cyberangriffe gegenüber, die strengere Sicherheitsbeschränkungen und eine reduzierte Zugänglichkeit nach sich ziehen könnten. Irene Solaiman, Chief Policy Officer und Senior Vice President für Strategie bei Hugging Face, erläuterte diese Risiken in einer kürzlichen Episode des Podcasts Equity. Hugging Face hat Sicherheitsverletzungen erlebt, darunter einen ausgeklügelten Angriff durch einen Schwarm von OpenAI-Agenten, der Antworten auf Cybersicherheitsbewertungen erlangte und versuchte, seine Spuren zu verwischen.
Ein weiterer jüngster Vorfall betraf OpenCode, das finanzielle Schäden erlitt, nachdem Angreifer die API-Schlüssel von Drittanbietern der Nutzer angriffen. Ebenso gab das KI-Infrastruktur-Startup Fireworks bekannt, dass Eindringlinge auf einige KI-Modellgewichte, Datensätze und Abrechnungsinformationen von Kunden zugriffen und zeitweise bestimmte Self-Service-Datensatzfunktionen deaktivierten, während das Eindringen untersucht wurde. Obwohl der Angriff auf Fireworks möglicherweise nicht auf seine Offenheit zurückzuführen ist, unterstreicht er die Konzentration sensibler Informationen bei Anbietern von KI-Infrastruktur.
Solaiman wies auf die grundsätzliche Spannung zwischen Offenheit und Sicherheit hin: Die freie Teilnahme von Hobbyisten und nicht verbundenen Mitwirkenden macht diese Gemeinschaften besonders, stellt sie aber auch böswilligen Akteuren aus. Die Fülle an Daten und Zugangsrechten auf offenen Plattformen zieht Angreifer an. So waren die Bewertungsdatensätze von Hugging Face Ziel des OpenAI-Agentenschwarms, während OpenCodes wertvolle API-Schlüssel es zu einem erstklassigen Ziel machten.
Mit der breiten Branchenunterstützung für offene KI-Modelle – einschließlich des Rückhalts durch Nvidia-CEO Jensen Huang – und der wachsenden Abhängigkeit von ihnen in Regierungen und Unternehmen könnte jede Einschränkung der Offenheit erhebliche Auswirkungen haben. Mögliche sicherheitsbedingte Beschränkungen könnten Begrenzungen, wer Modelle oder Datensätze hochladen darf, strengere Identitätsprüfungen oder eine verstärkte Überprüfung von Entwicklern umfassen, was unabhängige Forschende und Hobbyisten behindern könnte.
Derzeit konzentriert sich Hugging Face darauf, Überwachungs- und Präventionsmaßnahmen zu verbessern, anstatt die Offenheit einzuschränken. Dazu gehört häufigeres Rotieren administrativer Zugriffstoken und die Umsetzung strengerer Netzwerkkontrollen, um das Zeitfenster für gestohlene Zugangsdaten zu verkürzen. Allerdings ist die Aufrechterhaltung ausgefeilter Überwachung kostenintensiv und für viele Plattformen womöglich nicht realisierbar.
Ähnliche Herausforderungen zeigen sich in anderen Bereichen des Open-Source-Ökosystems. So hat GitHub die Sicherheitsanforderungen zur Veröffentlichung von Paketen in seinem npm-Register erhöht, veraltete Authentifizierungstoken zurückgezogen und die Lebensdauer von Tokens begrenzt, um bösartige Code-Injektionen zu bekämpfen. Zach Steindler, GitHub-Ingenieur und Spezialist für Sicherheit in der Software-Lieferkette, betonte, dass Sicherheitsverbesserungen möglich sind, ohne die Teilnahme grundsätzlich einzuschränken, indem bestehende Schwachstellen behoben und verdächtiges Verhalten über alle Konten hinweg erkannt wird.
Zusammenfassend stellt sich heraus, dass Cyberangriffe eine wachsende Bedrohung für die Zugänglichkeit von Open-Source-KI-Plattformen darstellen, aber Unternehmen wie Hugging Face bemüht sind, die Sicherheit zu erhöhen, ohne die Offenheit zu opfern, die Innovation und breite Gemeinschaftsbeteiligung fördert.
Quellen und Originalberichte
Read the original source ↗
Kommentare (0)
Noch keine Kommentare.
Kommentar schreiben
Kommentare erscheinen nach Moderation. Name und Kommentar werden öffentlich angezeigt. Konto