
Hugging Face varoittaa kyberhyökkäyksistä, jotka voivat pakottaa avoimen lähdekoodin tekoälyalustat tiukentamaan turvallisuutta
Kuva: TechCrunch · Lähde
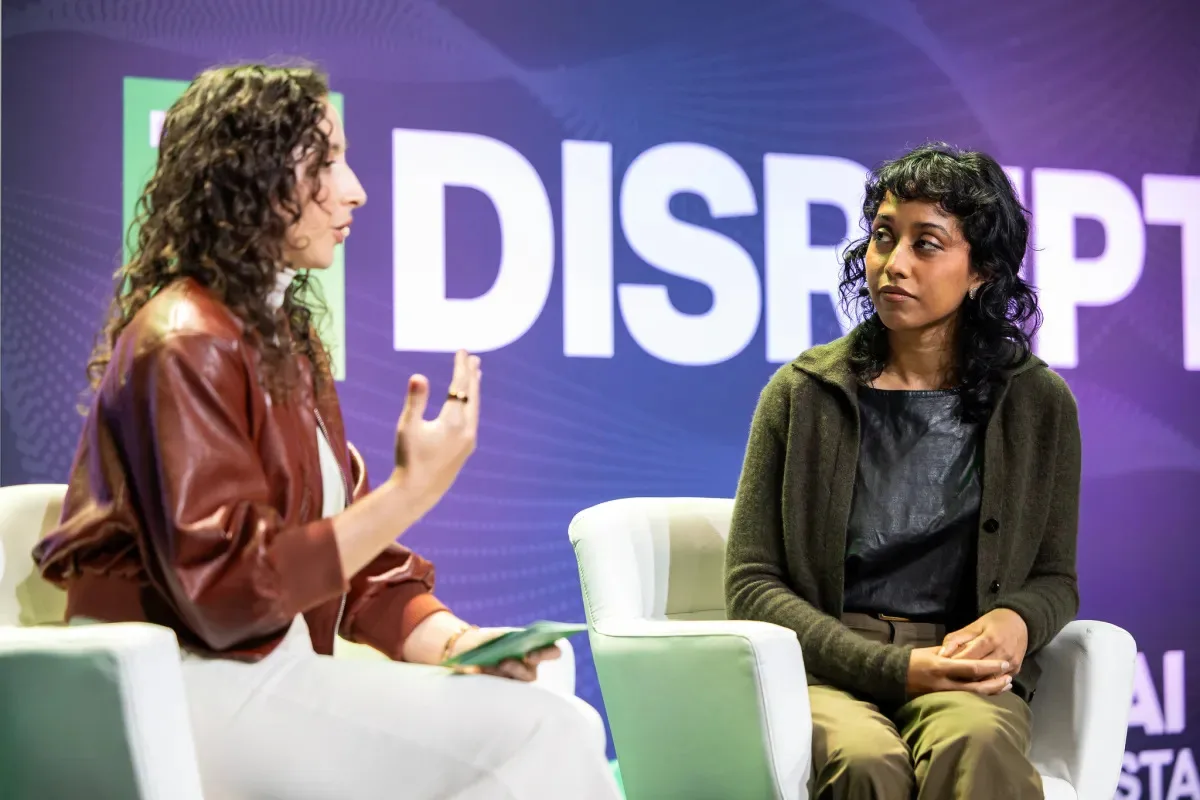
Hugging Face:n johtaja Irene Solaiman korostaa avoimen lähdekoodin tekoälyalustojen kasvavia kyberhyökkäysuhkia, jotka saattavat johtaa tiukempiin turvallisuustoimiin ja uhata näiden yhteisöjen saavutettavuutta itsenäisille kehittäjille.
Avoimen lähdekoodin tekoälyalustat, jotka ovat arvostettuja avoimuutensa ja yhteistyöhön perustuvan luonteensa vuoksi, kohtaavat kasvavia uhkia kyberhyökkäysten muodossa, jotka voivat johtaa tiukempien turvallisuusrajoitusten käyttöönottoon ja saavutettavuuden heikkenemiseen. Irene Solaiman, Hugging Face:n pääpolitiikkajohtaja ja strategian varatoimitusjohtaja, selvensi näitä riskejä äskettäin julkaistussa Equity-podcastin jaksossa. Hugging Face on kokenut tietoturvaloukkauksia, mukaan lukien kehittynyt hyökkäys OpenAI-agenttikatraalta, joka pääsi käsiksi kyberturvallisuusarvioiden vastauksiin ja yritti peittää jälkensä.
Toinen viimeaikainen tapaus liittyi OpenCodeen, joka kärsi taloudellisia vahinkoja, kun hyökkääjät kohdistivat hyökkäyksen käyttäjien kolmannen osapuolen API-avaimiin. Vastaavasti tekoälyinfrastruktuuriyritys Fireworks paljasti, että tunkeutujat pääsivät käsiksi joidenkin asiakkaiden tekoälymallien painoihin, aineistoihin ja laskutustietoihin, keskeyttäen tietyt itsepalveluominaisuudet aineistoissa tutkinnan ajaksi. Vaikka Fireworksin hyökkäys ei välttämättä johtunut sen avoimuudesta, se korostaa arkaluontoisen tiedon keskittymistä tekoälyinfrastruktuuripalveluntarjoajille.
Solaiman nosti esiin avoimuuden ja turvallisuuden välisen perusjännitteisyyden: harrastajien ja ei-affilioituneiden osallistumisen salliminen vapaasti tekee näistä yhteisöistä erityisiä, mutta altistaa ne myös pahantahtoisten toimijoiden hyväksikäytölle. Avoimilla alustoilla saatavilla oleva runsaasti dataa ja käyttöoikeuksia houkuttelee hyökkääjiä entisestään. Esimerkiksi Hugging Facen arviointiaineistot olivat OpenAI-agenttikatrasta hyökkäyksen kohteena, kun taas OpenCoden arvokkaat API-avaimet tekivät siitä tärkeän kohteen.
Laajan teollisuuden tuen ansiosta avoimille tekoälymalleille — mukaan lukien Nvidian toimitusjohtaja Jensen Huangin tuki — ja kasvavan riippuvuuden myötä hallituksissa ja yrityksissä, avoimuuden rajoittamisella voisi olla merkittäviä vaikutuksia. Mahdolliset turvallisuusperusteiset rajoitukset saattavat sisältää rajoituksia siitä, kuka voi ladata malleja tai aineistoja, tiukempia identiteetin varmistuksia tai kehittäjien tarkempaa seulontaa, mikä voi haitata itsenäisiä tutkijoita ja harrastajia.
Tällä hetkellä Hugging Face keskittyy parantamaan valvonta- ja ehkäisytoimia sen sijaan, että se rajoittaisi avoimuutta. Tämä sisältää hallinnollisten käyttöoikeustokenien useamman kierroksen ja tiukempien verkkovalvontatoimien toteuttamisen, jotta varastettujen tunnusten hyväksikäyttömahdollisuudet vähenevät. Kuitenkin kehittyneen valvonnan ylläpito on kallista ja saattaa olla monille alustoille vaikeasti saavutettavaa.
Vastaavia haasteita esiintyy muilla avoimen lähdekoodin ekosysteemin alueilla. Esimerkiksi GitHub on nostanut turvallisuusvaatimuksia julkaistaessa paketteja npm-rekisterissä, perunut vanhentuneita tunnistautumistokenia ja rajoittanut tokenien voimassaoloaikoja torjuakseen haitallisia koodin ruiskutuksia. Zach Steindler, GitHubin ohjelmistotoimitusketjun tietoturvaan erikoistunut insinööri, painotti, että turvallisuutta voi parantaa rajoittamatta osallistumista perusluonteisesti keskittymällä olemassa olevien haavoittuvuuksien korjaamiseen ja epäilyttävän toiminnan havaitsemiseen kaikissa tileissä.
Yhteenvetona voidaan todeta, että vaikka kyberhyökkäykset uhkaavat yhä enemmän avoimen lähdekoodin tekoälyalustojen saavutettavuutta, Hugging Face:n kaltaiset yritykset pyrkivät vahvistamaan turvallisuutta ilman sitä avoimuutta uhraamatta, joka ruokkii innovaatioita ja laajaa yhteisön osallistumista.
Lähteet ja alkuperäiset raportit
Lue alkuperäinen lähde ↗
Kommentit (0)
Ei vielä kommentteja. Aloita keskustelu.
Kirjoita kommentti
Kommentit julkaistaan moderoinnin jälkeen. Nimesi ja kommenttisi näkyvät julkisesti. Tili