
FBI varnar för AI-drivet verktyg Artex som möjliggör snabba cyberattacker mot USA och Sydkorea
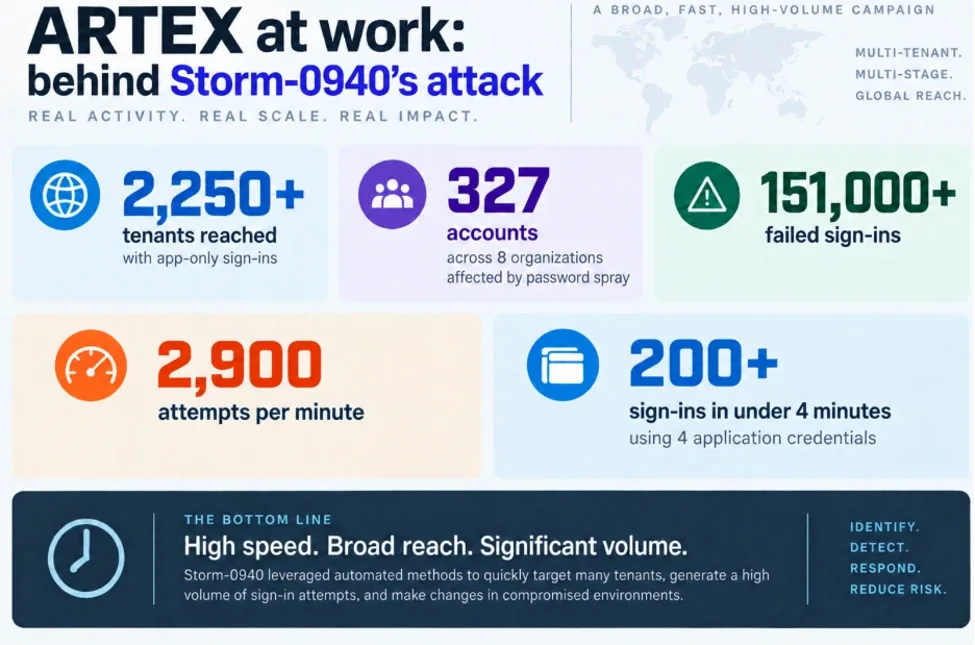
Bild: Infographic showing Storm-0940’s high-speed cyberattack: 151,000+ failed sign-ins, reaching 2,250+ tenants and affecting 327 accounts across eight organizations, with over 2,900 attempts per minute and over 200 sign-ins in under 4 minutes using 4 app · Källa
FBI rapporterar att hackare använder det öppna AI-verktyget Artex för att bryta sig in i nätverk på under tre timmar, vilket påverkar det amerikanska IT-företaget ConnectWise och sydkoreanska finansinstitutioner, och påskyndar attacker samtidigt som försvaret försvåras.
FBI har utfärdat en cybersäkerhetsvarning som lyfter fram användningen av ett öppet AI-drivet hackningsverktyg kallat Artex i nyligen uppkomna cyberattacker som riktar sig mot flera sektorer globalt, inklusive ett betydande intrång hos det amerikanska IT-företaget ConnectWise och flera sydkoreanska finansinstitutioner. Artex är ett autonomt penetrationstestningsramverk designat för att undersöka nätverksförsvar, som hackare har utnyttjat för att dramatiskt snabba upp sina attacker.
Artex fungerar genom att integrera med stora språkmodeller från leverantörer som Anthropic och OpenAI, vilket möjliggör att det självständigt kan skanna nätverk, identifiera sårbarheter som svaga lösenord eller exponerade autentiseringsuppgifter och sedan utnyttja dessa svagheter för att få obehörig åtkomst. Denna AI-drivna automatisering gör att angripare kan gå från inledande rekognosering till fullständig kompromiss av nätverket på mindre än tre timmar, vilket överväldigar traditionella mänskliga försvar som är beroende av analys och manuell intervention.
Enligt FBI har Artex sedan den offentliga lanseringen i juli 2026 varit involverad i flera högprofilerade incidenter. I Sydkorea utnyttjade attacker kopplade till Artex bristande säkerhetsåtgärder – inklusive frånvaro av multifaktorautentisering – vilket resulterade i stöld av personuppgifter från minst 68 000 individer vid finansinstitutioner. I USA identifierade FBI och Microsoft Artex-associerade intrång i ConnectWises molnbaserade säkerhetskopieringstjänster, vilket möjliggjorde obehörig åtkomst till Microsoft 365-miljöer för över 2 250 kunder. Hackergruppen bakom dessa attacker, identifierad av Microsoft som Storm-0940 och kopplad till kinesiska statliga intressen, använde Artex för att automatisera nätverksskanning, lösenordssprayning och missbruk av OAuth-applikationer i stor skala.
Användningen av Artex tillåter angripare att generera höga volymer av nätverksaktivitet och dataloggar, vilket kan trigga säkerhetslarm. Dock lämnar den AI-drivna automatiseringen med en aldrig tidigare skådad hastighet liten tid för försvarare att effektivt upptäcka och åtgärda intrång. Cybersecurity-företaget Barracuda rapporterade ett relaterat intrång där Artex utnyttjade en exponerad autentiseringsuppgift kopplad till en tidigare leverantör, vilket ledde till obehörig åtkomst till kunders autentiseringslagring. Barracuda svarade med att anta värsta möjliga exponering och återställde alla kunders autentiseringsuppgifter.
Som svar på utnyttjandet stängde den ursprungliga utvecklaren av Artex sin källkod, men FBI noterar att tidigare öppna versioner fortfarande är allmänt tillgängliga på internet och fortsätter att driva attacker. Oroande nog har forskare nyligen upptäckt hundratals offentligt exponerade Artex-system online utan lösenordsskydd, vilket potentiellt möjliggör fortsatt obehörig användning.
Microsoft uppmanar organisationer att införa strikta säkerhetsprotokoll såsom multifaktorautentisering, regelbunden rotation av autentiseringsuppgifter samt kontinuerlig övervakning av service principal-inloggningar och Microsoft Graph API-aktivitet. De har även lanserat verktyg som Security Dashboard for AI för att övervaka AI-relaterade risker i företagsmiljöer. Med tanke på det föränderliga hotlandskap där AI påskyndar offensiva operationer uppmanar myndigheter till ökad vaksamhet med fokus på snabb upptäckt, inneslutning och begränsning för att motverka den växande utmaningen från AI-drivna hackningsverktyg som Artex.
Källor och ursprunglig rapportering
Läs den ursprungliga källan ↗
Kommentarer (0)
Inga kommentarer ännu. Börja diskussionen.
Skriv en kommentar
Kommentarer publiceras efter granskning. Ditt namn och kommentar syns offentligt. Konto