
FBI brīdina par AI darbinātu Artex rīku, kasālušo ātrus kiberuzbrukumus, tostarp ASV un Dienvidkorejas mērķiem
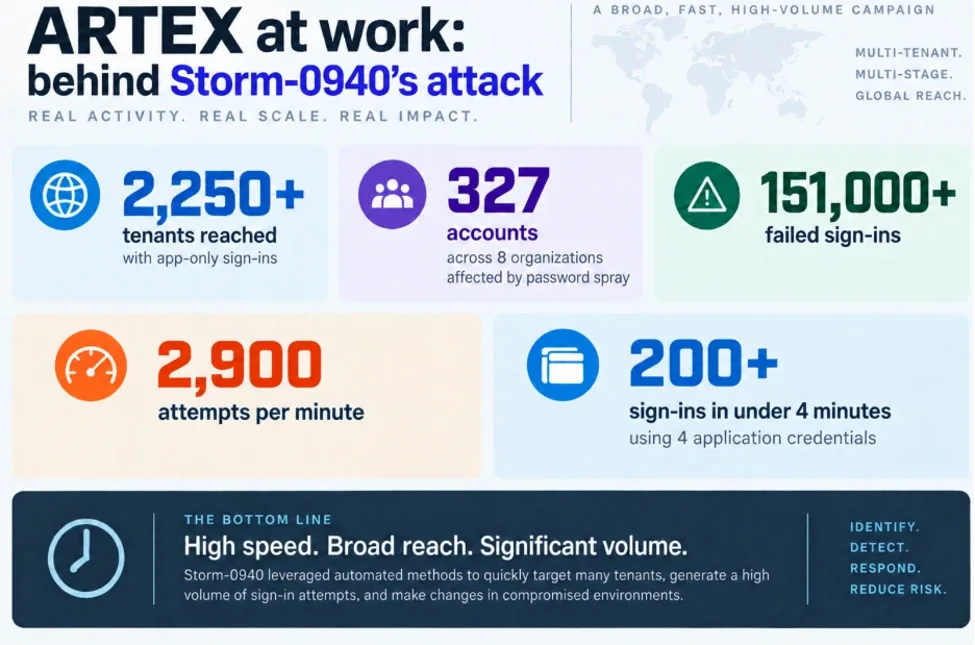
Attēls: Infographic showing Storm-0940’s high-speed cyberattack: 151,000+ failed sign-ins, reaching 2,250+ tenants and affecting 327 accounts across eight organizations, with over 2,900 attempts per minute and over 200 sign-ins in under 4 minutes using 4 app · Avots
FBI ziņo, ka hakeri izmanto atvērtā koda mākslīgā intelekta rīku Artex, lai iekļūtu tīklos mazāk nekā trīs stundās, skarot ASV IT uzņēmumu ConnectWise un Dienvidkorejas finanšu iestādes, paātrinot uzbrukumus un sarežģījot aizsardzību.
FBI ir izdevusi kiberdrošības brīdinājumu, uzsverot atvērtā koda mākslīgā intelekta vadītu uzlaušanas rīku Artex, kas pēdējos kiberuzbrukumos vērsti pret vairākiem sektoros visā pasaulē, tostarp nozīmīgu pārkāpumu ASV IT uzņēmumā ConnectWise un vairākās Dienvidkorejas finanšu iestādēs. Artex ir autonoms iekļūšanas testēšanas ietvars, kas paredzēts tīkla aizsardzības pārbaudei, ko hakeri ir pielāgojuši, lai ievērojami paātrinātu savus uzbrukumus.
Artex darbojas, integrējoties ar lielajām valodas modeļiem no tādiem sniedzējiem kā Anthropic un OpenAI, ļaujot autonomi skenēt tīklus, identificēt ievainojamības, piemēram, vājās paroles vai atklātas autorizācijas detaļas, un izmantot šīs vājības, lai iegūtu neatļautu piekļuvi. Šī AI darbinātā automatizācija ļauj uzbrucējiem pāriet no sākotnējās izlūkošanas uz pilnīgu tīkla kompromitēšanu mazāk nekā trīs stundu laikā, pārslodzinot tradicionālās cilvēku aizsardzības metodes, kas balstās uz analīzi un manuālu iejaukšanos.
Saskaņā ar FBI kopš Artex publiskās ieviešanas 2026. gada jūlijā tas ir saistīts ar vairākiem augsta profila incidentiem. Dienvidkorejā Artex izmantotie uzbrukumi izmantoja nepietiekamus drošības pasākumus — tostarp trūkošu vairāku faktoru autentifikāciju — kā rezultātā tika nozagtas personu dati vismaz 68 000 cilvēkiem finanšu iestādēs. ASV FBI un Microsoft identificēja Artex saistītas iekļūšanas ConnectWise mākoņa dublēšanas pakalpojumos, kas ļāva neatļautu piekļuvi vairāk nekā 2250 klientu Microsoft 365 vidiēm. Uzbrukuma grupa, ko Microsoft apzīmē kā Storm-0940 un kura ir ar saistību Ķīnas valsts interesēm, izmantoja Artex, lai automatizētu plaša mēroga skenēšanu, paroļu izsmidzināšanu un OAuth lietotņu ļaunprātīgu izmantošanu.
Artex izmantošana ļauj uzbrucējiem ģenerēt lielu tīkla aktivitātes un datu žurnālu apjomu, kas var izraisīt drošības brīdinājumus. Tomēr AI automatizācijas nepieredzēti ātra darbība aizņem aizstāvju maz laika, lai efektīvi atklātu un novērstu pārkāpumus. Kiberdrošības uzņēmums Barracuda ziņoja par saistītu pārkāpumu, kurā Artex izmantoja publiski pieejamu autorizācijas datu kopu, kas saistīta ar bijušu piegādātāju, izraisot neatļautu piekļuvi klientu autorizācijas glabātuvēm. Barracuda reaģēja, pieņemot sliktāko scenāriju un atiestatot visu klientu autorizācijas datus.
Atbildot uz tā izmantošanu, Artex sākotnējais izstrādātājs slēdza tā avota kodu, taču FBI norāda, ka agrākās atvērtās versijas joprojām ir plaši pieejamas internetā un turpina barot uzbrukumus. Satraucoši pētnieki nesen atklāja simtiem publiski pieejamu Artex sistēmu tiešsaistē bez paroles aizsardzības, kas potenciāli ļauj tālākas neatļautas izmantošanas iespējas.
Microsoft iesaka organizācijām ieviest stingras drošības protokolus, piemēram, vairāku faktoru autentifikāciju, autorizācijas datu rotāciju un nepārtrauktu servisa galveno pierakstīšanās darbību un Microsoft Graph API aktivitāšu uzraudzību. Viņi ir izstrādājuši arī tādus rīkus kā Security Dashboard for AI, lai uzraudzītu ar mākslīgo intelektu saistītus riskus uzņēmumu vidē. Ņemot vērā draudu ainavas attīstību, kur AI paātrina ofensīvās darbības, aģentūras aicina uz pastiprinātu modrību, koncentrējoties uz ātru atklāšanu, ierobežošanu un mazināšanu, lai risinātu pieaugošos izaicinājumus, ko nes AI darbināti hakeru rīki, piemēram, Artex.
Avoti un oriģinālziņas
Lasīt oriģinālo avotu ↗
Komentāri (0)
Komentāru vēl nav. Sāciet diskusiju.
Rakstīt komentāru
Komentāri tiek publicēti pēc moderēšanas. Jūsu vārds un komentārs būs redzami publiski. Konts