
Bluesky blokkerer tilgang til lekket DHS-ansattdata midt i statlige innsats for fjerning
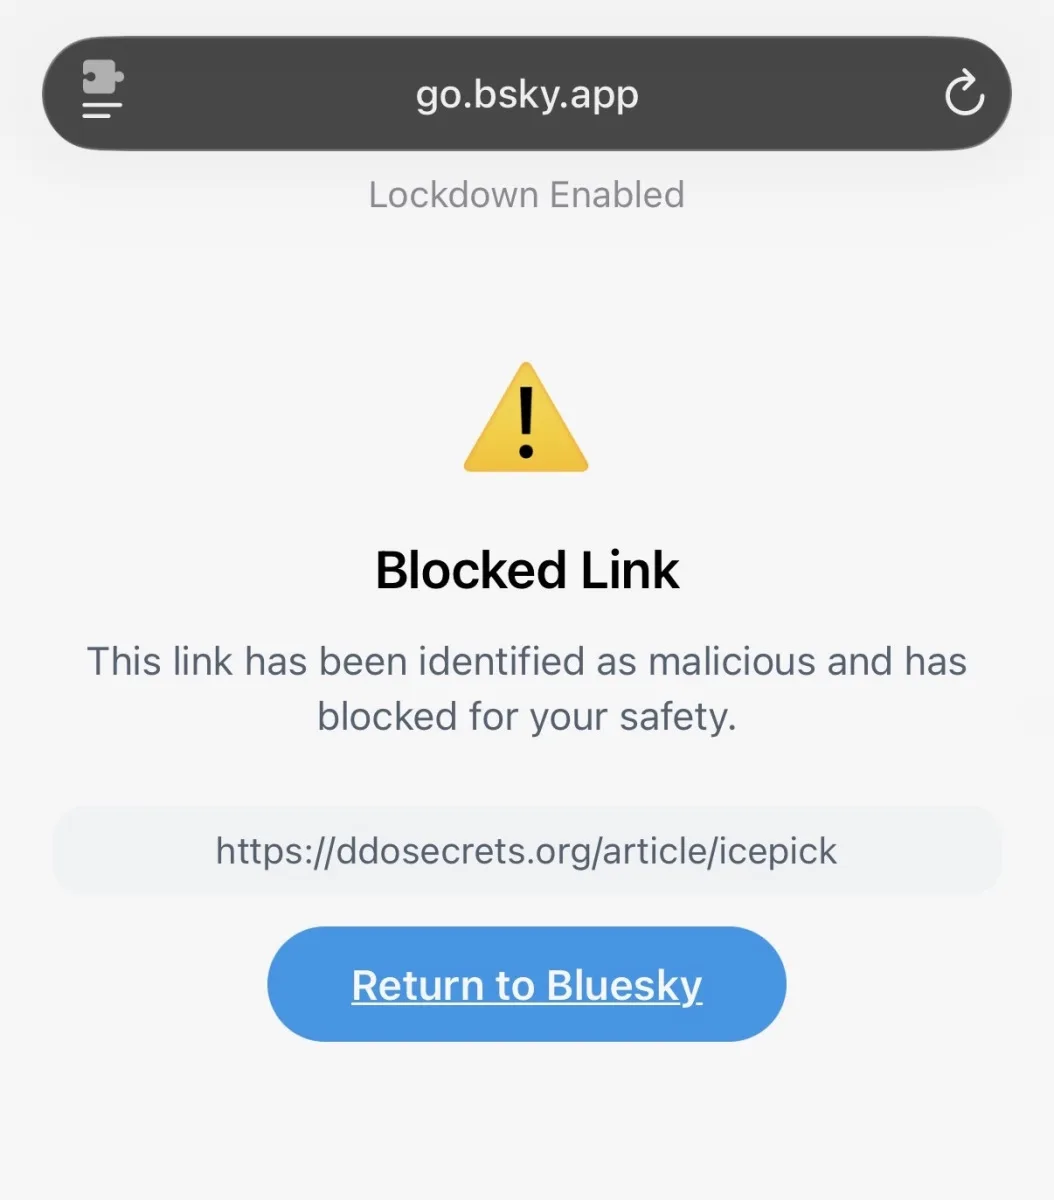
Bilde: A screenshot showing Bluesky blocking links to DDoSecrets.Image Credits:TechCrunch / · Kilde
Etter en stor lekkasje som avslørte tusenvis av registre for ansatte i USAs Department of Homeland Security, blokkerte det sosiale nettverket Bluesky linker til den ideelle nettstedet som vert lekkasjen, mens myndighetene jobber med å fjerne dataene på nettet.
I oktober 2026 ble over 40 000 brukerkontoregistre knyttet til USAs Department of Homeland Security (DHS) kompromittert i et betydelig datainnbrudd. Det lekkede datasettet, som inkluderte navn, profesjonelle kontaktopplysninger og arbeidsrelaterte telefonnumre for ansatte i byråer som Customs and Border Protection (CBP) og Immigration and Customs Enforcement (ICE), ble gjort offentlig tilgjengelig av den ideelle transparensgruppen DDoSecrets.
Den eksponerte informasjonen lignet på opplysninger som ofte finnes på ansattes visittkort og ble ansett som verdifull av forskere som undersøker myndigheters virksomhet, spesielt under offentlige dokumentlover som Freedom of Information Act (FOIA).
Etter medieomtale av lekkasjen begynte Bluesky, en sosial nettverksplattform, å blokkere brukernes tilgang til lenker til DDoSecrets’ nettsted som hospiterte lekkasjen, og merket disse lenkene som "ondsinnede." Selv om Bluesky ikke fjernet innlegg som refererte til dataene, forklarte en talsperson til Wired at den lekkede informasjonen var i strid med plattformens retningslinjer.
DDoSecrets medgründer Emma Best presiserte at datasettet inneholdt profesjonell, ikke personlig, kontaktinformasjon og argumenterte for at den offentlige tilgjengeligheten fremmer transparens, særlig gitt regjeringens egne krav ved FOIA-forespørsler om slik data.
Samtidig bekreftet DHS at de var klar over lekkasjen og at tiltak for å håndtere situasjonen pågår. Departementet, gjennom sin sikkerhetsleverandør ZeroFox, utstedte fjerningbeskjeder som krevde at lekket data fjernes fra nettet til domeneregistratoren CentralNic, som deretter satte et berørt nettsted i "serverHold," og dermed effektivt tok det offline.
Merkbart er at et søkbart nettgrensesnitt laget av journalisten maia arson crimew for å utforske dataene, ble fjernet som en del av disse tiltakene. Alternativ tilgang er likevel mulig gjennom lokalt hostede versjoner av datasettet.
Denne hendelsesrekkefølgen belyser pågående spenninger mellom myndighetenes innsats for å sikre sensitiv informasjon, offentlighetens interesse for transparens og plattformenes rolle i å moderere tilgang til lekket data. Blueskys tilnærming legger vekt på innholdsblokkering fremfor sletting av innlegg, mens DHS aktivt forfølger juridiske og tekniske tiltak for å begrense spredning av de kompromitterte registrene.
Kilder og originalrapportering
Les originalkilden ↗
Kommentarer (0)
Ingen kommentarer ennå. Start diskusjonen.
Skriv en kommentar
Kommentarer publiseres etter moderering. Ditt navn og kommentar vil være synlige offentlig. Konto