
Bluesky blockiert Zugriff auf geleakte Daten von DHS-Mitarbeitern amid behördlichen Löschbemühungen
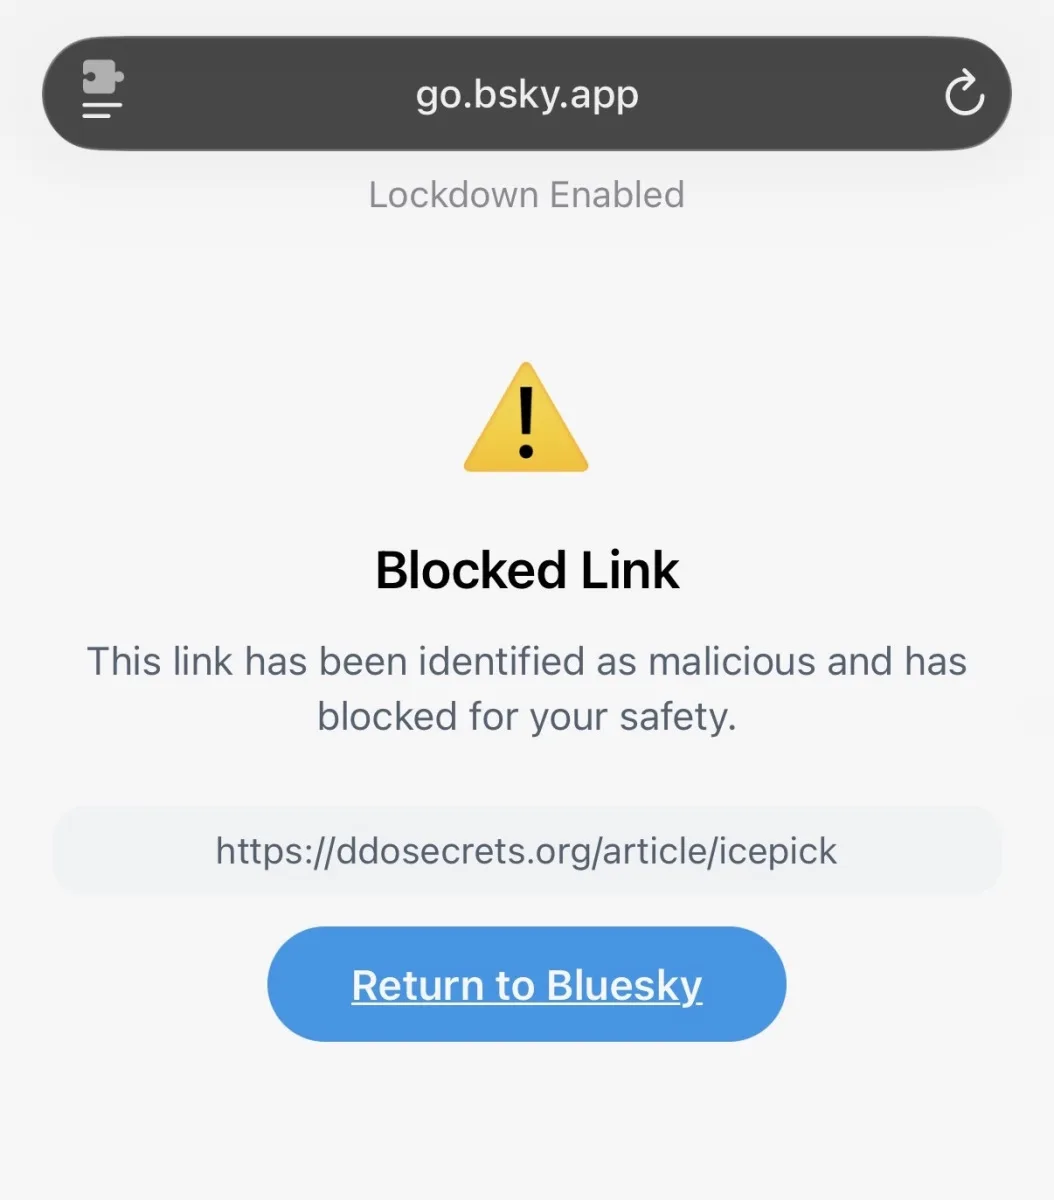
Image: A screenshot showing Bluesky blocking links to DDoSecrets.Image Credits:TechCrunch / · Source
Nach einer großen Datenpanne, die Tausende von Mitarbeiterdatensätzen des US-Heimatschutzministeriums offenlegte, blockierte das soziale Netzwerk Bluesky Links zur Hosting-Website der gemeinnützigen Organisation, während die Regierung die Entfernung der Daten aus dem Netz verfolgt.
Im Oktober 2026 wurde bei einem bedeutenden Datenleck über 40.000 Benutzerkonten-Datensätze im Zusammenhang mit dem US-Heimatschutzministerium (DHS) kompromittiert. Der geleakte Datensatz, der Namen, berufliche Kontaktdaten und dienstliche Telefonnummern von Mitarbeitern von Behörden wie dem Zoll- und Grenzschutz (CBP) sowie der Einwanderungs- und Zollbehörde (ICE) enthielt, wurde von dem gemeinnützigen Transparenzkollektiv DDoSecrets öffentlich zugänglich gemacht.
Die offengelegten Informationen ähnelten Details, die typischerweise auf Visitenkarten von Mitarbeitern zu finden sind, und wurden von Forschern, die Regierungsaktivitäten untersuchen, insbesondere im Rahmen von Informationsfreiheitsgesetzen wie dem Freedom of Information Act (FOIA), als wertvoll erachtet.
Nach Medienberichten über das Leck begann Bluesky, eine Social-Networking-Plattform, das Zugreifen auf Links zur DDoSecrets-Seite, die das Leck hostet, für seine Nutzer zu blockieren und markierte diese Links als "bösartig." Obwohl Bluesky Beiträge, die auf die Daten Bezug nahmen, nicht vollständig entfernte, erklärte ein Sprecher gegenüber Wired, dass die geleakten Informationen gegen die Gemeinschaftsrichtlinien der Plattform verstoßen würden.
DDoSecrets-Mitgründerin Emma Best stellte klar, dass der Datensatz professionelle und keine persönlichen Kontaktdaten enthielt und argumentierte, dass die öffentliche Verfügbarkeit der Transparenz dient, insbesondere angesichts der eigenen gesetzlichen Anforderungen der Regierung für FOIA-Anfragen betreffend solcher Daten.
Unterdessen bestätigte das DHS, über die Sicherheitslücke informiert zu sein, und erklärte, dass Maßnahmen zur Bewältigung der Situation laufen. Das Department gab über seinen Sicherheitsanbieter ZeroFox Löschaufforderungen an den Domain-Registrar CentralNic heraus, die forderten, die geleakten Daten aus dem Internet zu entfernen. CentralNic setzte daraufhin eine betroffene Website auf "serverHold" und nahm sie somit offline.
Bemerkenswert ist, dass eine von der Journalistin maia arson crimew erstellte durchsuchbare Online-Oberfläche zur Erkundung der Daten als Teil dieser Maßnahmen entfernt wurde. Alternativer Zugang bleibt jedoch über lokal gehostete Versionen des Datensatzes möglich.
Diese Abfolge von Ereignissen verdeutlicht die anhaltenden Spannungen zwischen den Bemühungen der Regierung, sensible Informationen zu schützen, dem öffentlichen Interesse an Transparenz und der Rolle von Plattformen bei der Moderation des Zugriffs auf geleakte Daten. Blueskys Ansatz setzt auf Inhaltsblockierung statt Beitragslöschung, während das DHS aktiv rechtliche und technische Maßnahmen verfolgt, um die Verbreitung der kompromittierten Datensätze einzudämmen.
Quellen und Originalberichte
Read the original source ↗
Kommentare (0)
Noch keine Kommentare.
Kommentar schreiben
Kommentare erscheinen nach Moderation. Name und Kommentar werden öffentlich angezeigt. Konto