
Bluesky blockerar tillgång till läckt DHS-anställdas data mitt i statliga insatser för borttagning
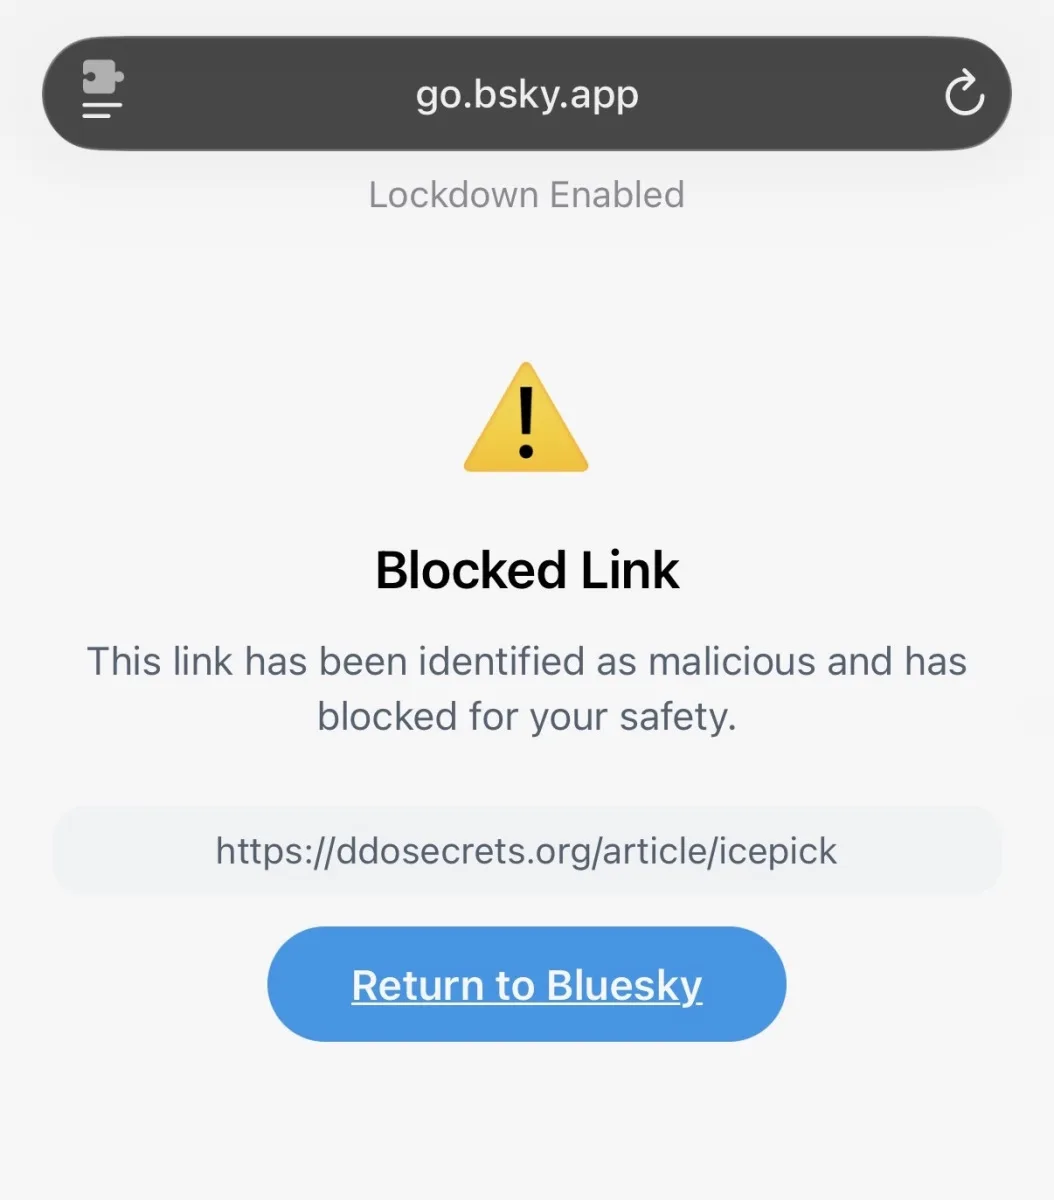
Bild: A screenshot showing Bluesky blocking links to DDoSecrets.Image Credits:TechCrunch / · Källa
Efter en stor läcka som exponerade tusentals register från anställda vid USA:s Department of Homeland Security blockerade sociala nätverket Bluesky länkar till den icke-vinstdrivande webbplatsen som värd för läckan, samtidigt som regeringen arbetar för att ta bort datan online.
I oktober 2026 ägde ett betydande dataintrång rum där över 40 000 användarkonton kopplade till USA:s Department of Homeland Security (DHS) komprometterades. Den läckta datamängden, som inkluderade namn, professionella kontaktuppgifter och arbetsrelaterade telefonnummer från anställda vid myndigheter som Customs and Border Protection (CBP) och Immigration and Customs Enforcement (ICE), offentliggjordes av den icke-vinstdrivande transparensgruppen DDoSecrets.
Den exponerade informationen liknade detaljer som vanligtvis finns på anställdas visitkort och bedömdes vara värdefull för forskare som undersöker myndighetsverksamhet, särskilt inom ramarna för offentlighetslagar som Freedom of Information Act (FOIA).
Efter mediarapporter om läckan började Bluesky, en social nätverksplattform, blockera sina användare från att komma åt länkar till DDoSecrets webbplats som hostar läckan, och markerade dessa länkar som "skadliga". Även om Bluesky inte tog bort inlägg som hänvisar till datan, förklarade en talesperson för Wired att den läckta informationen bröt mot plattformens gemenskapsriktlinjer.
DDoSecrets medgrundare Emma Best förtydligade att datasetet innehöll professionell, inte personlig, kontaktinformation och argumenterade för att dess offentliga tillgänglighet tjänar transparens, särskilt med tanke på regeringens egna krav för FOIA-förfrågningar som rör sådan data.
Samtidigt bekräftade DHS att man var medveten om läckan och att insatser för att hantera situationen pågick. Myndigheten, genom sin säkerhetsleverantör ZeroFox, utfärdade nedtagningsuppmaningar som krävde borttagning av den läckta datan från internet riktade till domänregistratorn CentralNic, som därefter placerat en berörd webbplats på "serverHold", vilket i praktiken tagit den offline.
Anmärkningsvärt är att ett sökbart onlinegränssnitt skapat av journalisten maia arson crimew för att utforska datan togs ner som en del av dessa åtgärder. Alternativ tillgång finns dock kvar via lokalt hostade versioner av datasetet.
Denna händelsekedja belyser de pågående spänningarna mellan regeringens insatser för att skydda känslig information, allmänhetens intresse för transparens och plattformars roll att moderera tillgång till läckt data. Blueskys angreppssätt betonar innehållsblockering framför borttagning av inlägg, medan DHS aktivt driver juridiska och tekniska åtgärder för att begränsa spridningen av de komprometterade registren.
Källor och ursprunglig rapportering
Läs den ursprungliga källan ↗
Kommentarer (0)
Inga kommentarer ännu. Börja diskussionen.
Skriv en kommentar
Kommentarer publiceras efter granskning. Ditt namn och kommentar syns offentligt. Konto