
Bluesky estää pääsyn vuotaneisiin DHS:n työntekijätietoihin hallituksen poistoyritysten keskellä
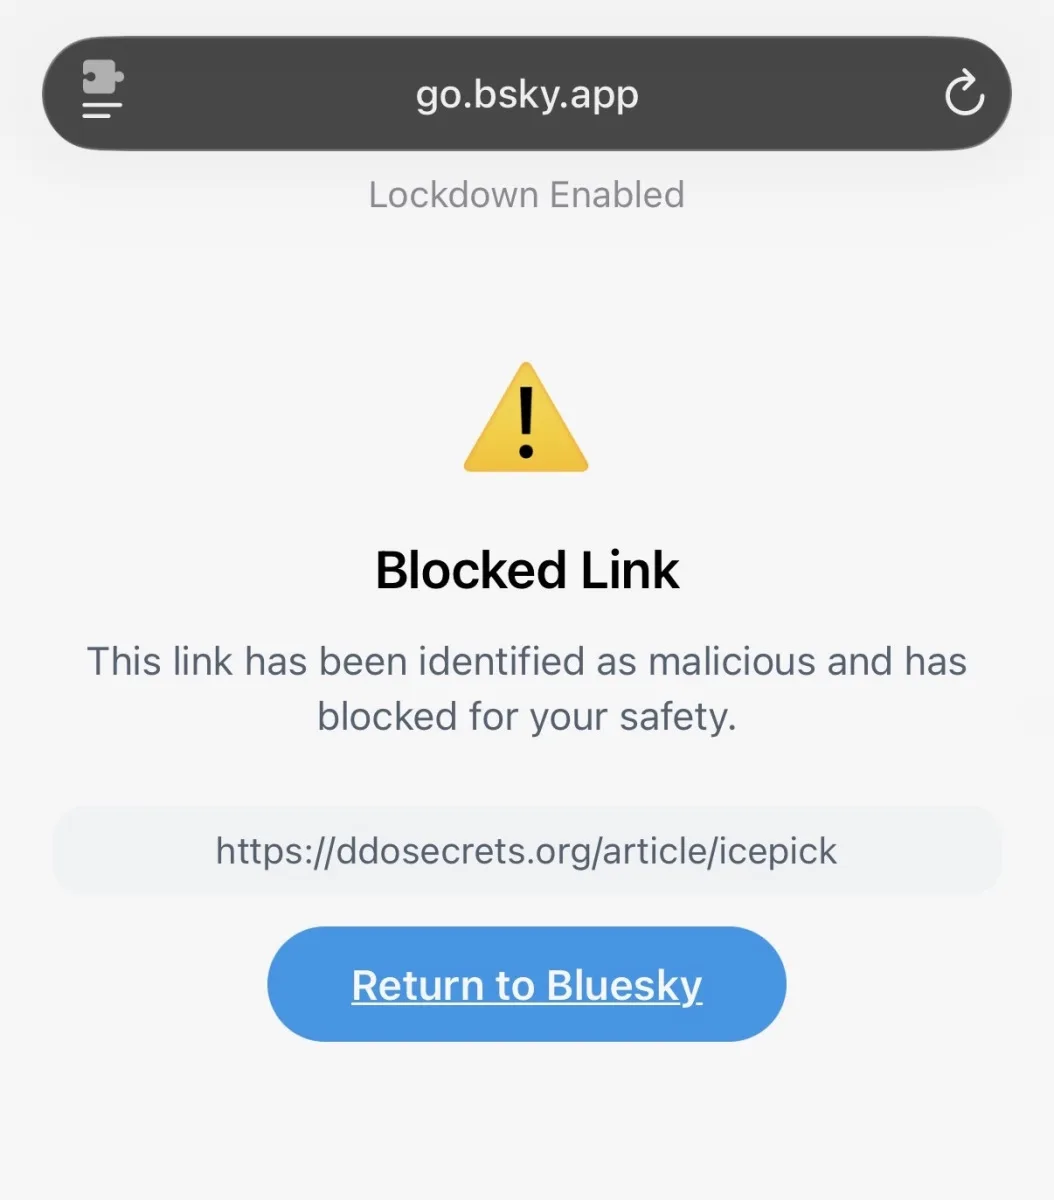
Kuva: A screenshot showing Bluesky blocking links to DDoSecrets.Image Credits:TechCrunch / · Lähde
Suuren vuodon jälkeen, jossa paljastui tuhansia Yhdysvaltain kotimaan turvallisuusministeriön työntekijöiden tietoja, sosiaalinen verkosto Bluesky esti linkit voittoa tavoittelemattoman järjestön sivustolle, kun hallitus pyrkii poistamaan tiedot verkosta.
Lokakuussa 2026 merkittävä tietomurto vaaransi yli 40 000 käyttäjätilin tietoa, jotka liittyivät Yhdysvaltain kotimaan turvallisuusministeriöön (DHS). Vuotanut aineisto sisälsi työntekijöiden nimet, ammatilliset yhteystiedot ja työpuhelinnumerot esimerkiksi Tulli- ja rajavartiolaitokselta (CBP) sekä Maahanmuutto- ja tullivalvonnasta (ICE). Tämän aineiston julkaisi julkisesti voittoa tavoittelematon läpinäkyvyysryhmä DDoSecrets.
Paljastuneet tiedot vastasivat työtekijöiden käyntikorteilla yleisesti näkyviä tietoja ja olivat arvokkaita tutkijoille, jotka tutkivat hallinnon toimintaa, erityisesti FOIA-lainsäädännön kaltaisten julkisten tietopyyntöjen perusteella.
Median uutisoitua vuodosta, sosiaalinen verkosto Bluesky aloitti käyttäjiensä estämisen pääsyyn linkkeihin DDoSecretsin sivustolle, jossa vuotanut aineisto sijaitsi, leimatessaan nämä linkit "haitallisiksi." Vaikka Bluesky ei poistanut vuotoa käsitteleviä julkaisuja kokonaan, tiedottaja kertoi Wiredille, että vuotaneet tiedot rikkovat alustan yhteisön sääntöjä.
DDoSecretsin perustajajäsen Emma Best selvensi, että aineisto sisälsi ammatillisia, ei henkilökohtaisia yhteystietoja, ja perusteli julkista saatavuutta edistävänä läpinäkyvyytenä, erityisesti kun hallitus itse edellyttää FOIA-pyyntöjä tällaiseen materiaaliin liittyen.
Sillä välin DHS vahvisti olevansa tietoinen vuodosta ja kertoi toimivansa tilanteen korjaamiseksi. Osasto lähetti asiasta poistopyynnöt turvallisuuspalveluntarjoajansa ZeroFoxin välityksellä verkkotunnuksen rekisterinpitäjälle CentralNicille, joka asetti kyseisen verkkosivun "serverHold"-tilaan, käytännössä ottamalla sen pois verkosta.
Merkittävästi tutkija maia arson crimew'n tekemä hakukäyttöliittymä tiedon tutkimiseen poistettiin osana näitä toimia. Vaihtoehtoisia pääsytapoja on kuitenkin mahdollista käyttää paikallisesti ylläpidettyjen aineistoversioiden kautta.
Tämä tapahtumaketju korostaa jatkuvia jännitteitä hallituksen pyrkimysten, julkisen läpinäkyvyyden ja alustojen roolien välillä vuotaneen tiedon hallinnassa. Blueskyn toimintatapa painottaa sisällön estoa julkaisujen poiston sijaan, kun DHS toimii aktiivisesti oikeudellisin ja teknisin keinoin leviämisen hillitsemiseksi.
Lähteet ja alkuperäiset raportit
Lue alkuperäinen lähde ↗
Kommentit (0)
Ei vielä kommentteja. Aloita keskustelu.
Kirjoita kommentti
Kommentit julkaistaan moderoinnin jälkeen. Nimesi ja kommenttisi näkyvät julkisesti. Tili