
Bluesky blokuje dostęp do wyciekłych danych pracowników DHS w związku z działaniami rządu mającymi na celu usunięcie tych informacji
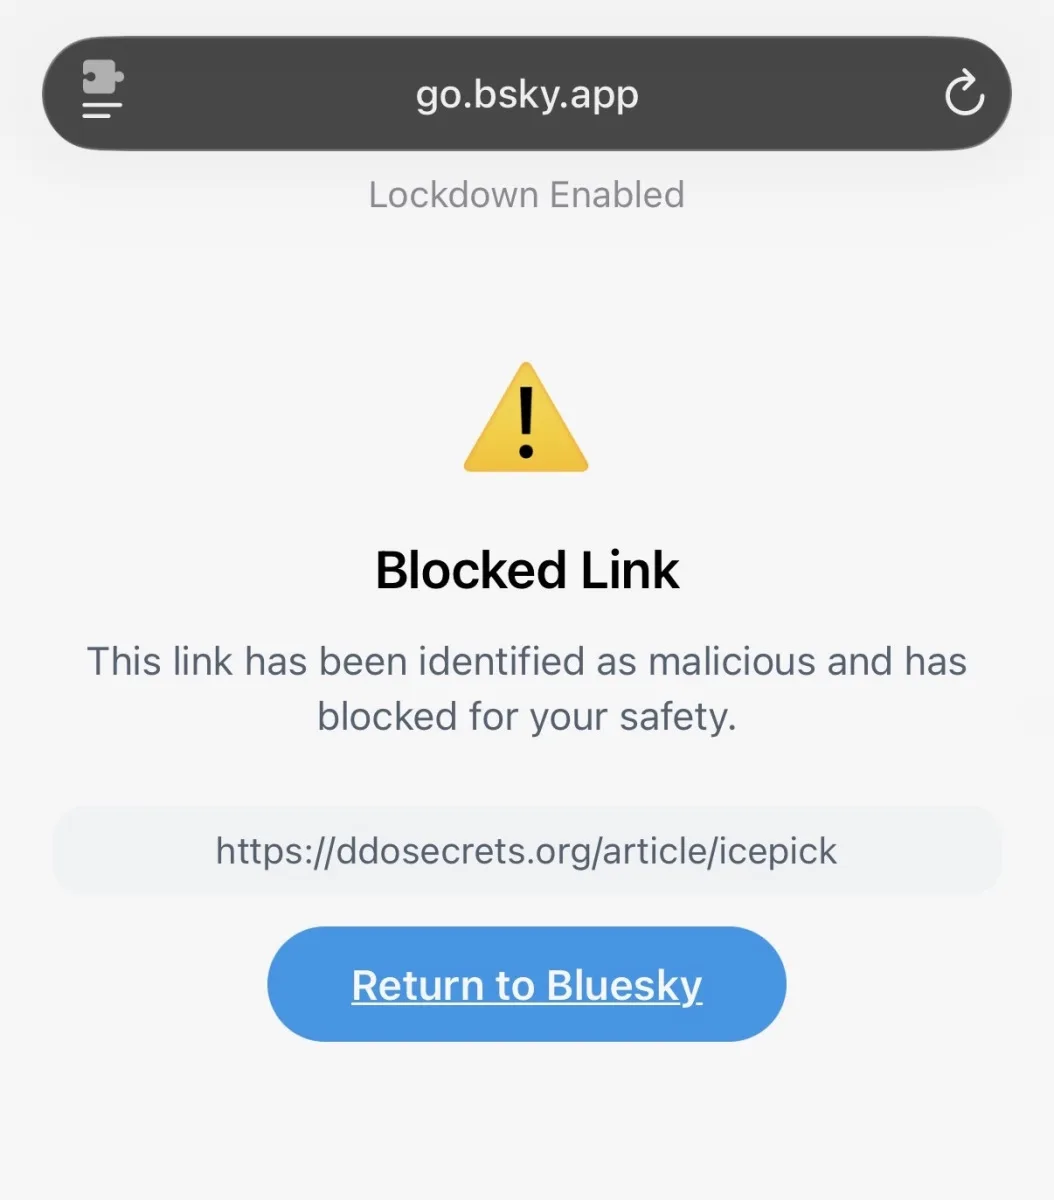
Image: A screenshot showing Bluesky blocking links to DDoSecrets.Image Credits:TechCrunch / · Source
Po poważnym wycieku ujawniającym tysiące danych pracowników Departamentu Bezpieczeństwa Krajowego USA, sieć społecznościowa Bluesky zablokowała linki do strony hostingowej organizacji nonprofit, podczas gdy rząd podejmuje działania mające na celu usunięcie tych informacji z internetu.
W październiku 2026 roku doszło do istotnego naruszenia bezpieczeństwa danych, w wyniku którego zostało ujawnionych ponad 40 000 rekordów kont użytkowników związanych z Departamentem Bezpieczeństwa Krajowego USA (DHS). Ujawniony zestaw danych, zawierający imiona i nazwiska, dane kontaktowe zawodowe oraz służbowe numery telefonów pracowników agencji takich jak Służba Celna i Ochrony Granic (CBP) oraz Immigration and Customs Enforcement (ICE), został publicznie udostępniony przez organizację non-profit zajmującą się transparentnością DDoSecrets.
Ujawnione informacje przypominały dane typowo zawarte na wizytówkach pracowniczych i były uważane za cenne przez badaczy zajmujących się działalnością rządową, zwłaszcza w kontekście prawa do informacji publicznej, takiego jak Freedom of Information Act (FOIA).
Po doniesieniach medialnych dotyczących wycieku, platforma społecznościowa Bluesky zaczęła blokować swoim użytkownikom dostęp do linków prowadzących do DDoSecrets hostujących wyciek, oznaczając te linki jako "złośliwe". Chociaż Bluesky nie usuwał bezpośrednio postów odnoszących się do tych danych, rzecznik wyjaśnił serwisowi Wired, że ujawnione informacje naruszają zasady społeczności platformy.
Współzałożycielka DDoSecrets Emma Best wyjaśniła, że zestaw danych zawierał informacje kontaktowe zawodowe, a nie prywatne, i argumentowała, że ich publiczna dostępność służy transparentności, zwłaszcza w kontekście rządowych wymagań dotyczących wniosków FOIA obejmujących takie dane.
Tymczasem DHS potwierdził świadomość wycieku i oświadczył, że trwają działania mające na celu rozwiązanie sytuacji. Departament, za pośrednictwem swojego dostawcy usług bezpieczeństwa ZeroFox, wystosował wezwania do usunięcia wyciekłych danych z internetu do rejestratora domen CentralNic, który następnie umieścił dotkniętą stronę internetową w stanie "serverHold", skutecznie ją wyłączając.
Warto zauważyć, że wyszukiwarka online stworzona przez dziennikarkę maię arson crimew do eksploracji tych danych została usunięta w ramach tych działań. Jednak dalszy dostęp jest możliwy poprzez lokalnie hostowane wersje zestawu danych.
Cała sekwencja wydarzeń ukazuje trwające napięcia między działaniami rządu mającymi na celu zabezpieczenie wrażliwych informacji, interesem publicznym w przejrzystości oraz rolą platform w moderowaniu dostępu do wyciekłych danych. Podejście Bluesky podkreśla blokowanie treści zamiast usuwania postów, podczas gdy DHS aktywnie prowadzi działania prawne i techniczne mające na celu ograniczenie rozpowszechniania skompromitowanych danych.
Źródła i oryginalne doniesienia
Read the original source ↗
Komentarze (0)
Nie ma jeszcze komentarzy.
Napisz komentarz
Komentarze publikujemy po moderacji. Nazwa i komentarz będą publiczne. Konto