
Bluesky blokeerib ligipääsu lekkinud DHS töötajate andmetele valitsuse eemaldamispüüdluste taustal
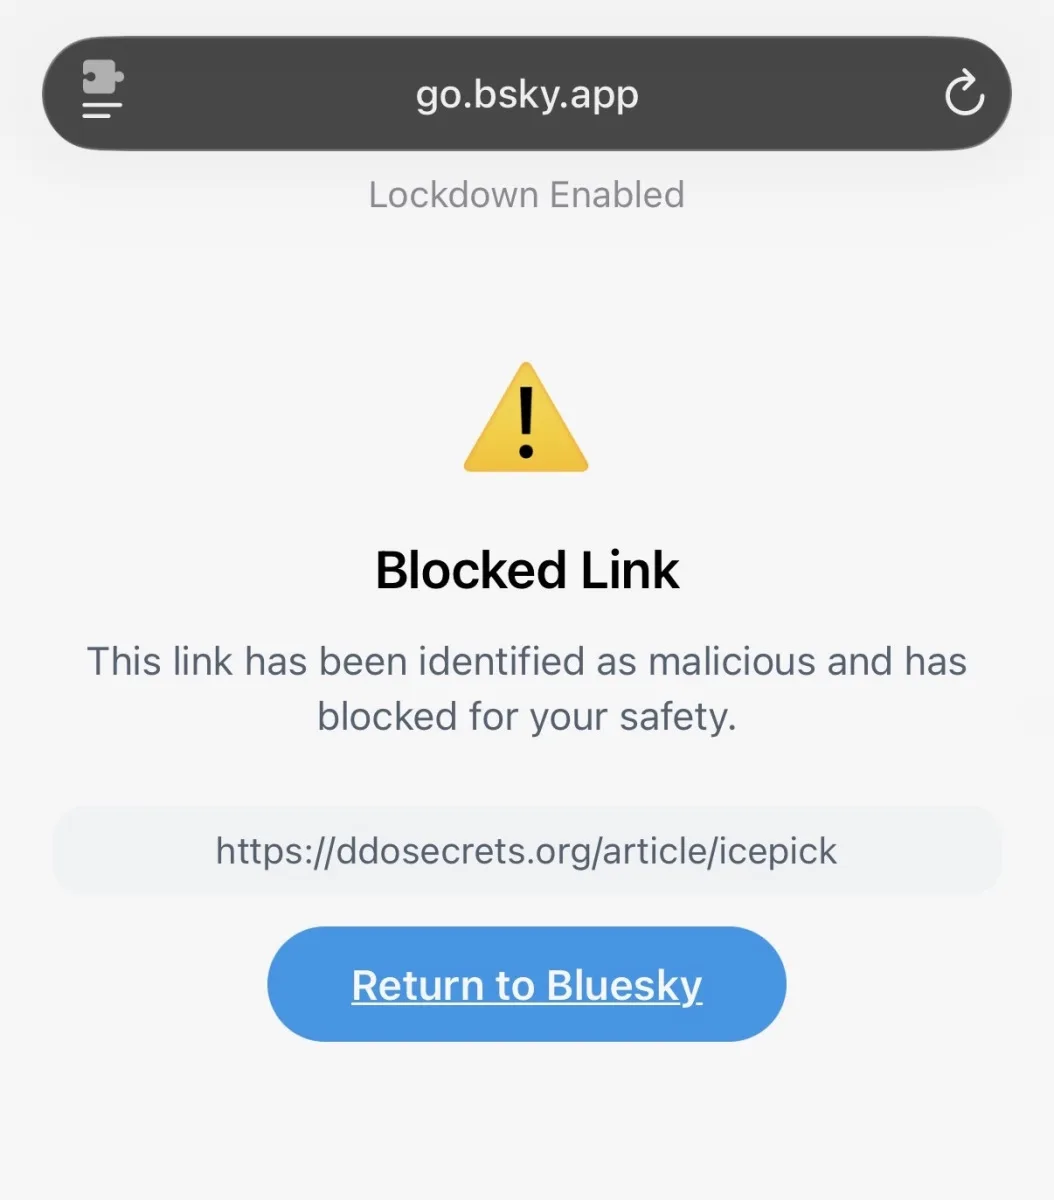
Pilt: A screenshot showing Bluesky blocking links to DDoSecrets.Image Credits:TechCrunch / · Allikas
Pärast ulatuslikku leket, mis paljastas tuhandeid USA Siseministeeriumi töötajate andmeid, blokeeris sotsiaalvõrgustik Bluesky hostimisega mittetulundusühingu saidile viitavad lingid, samal ajal kui valitsus püüab neid andmeid internetist eemaldada.
2026. aasta oktoobris toimus märkimisväärne andmeturbe rikkumine, mille käigus lekkis üle 40 000 kasutajakonto kirje, mis olid seotud USA Siseministeeriumi (DHS) töötajatega. Lekkinud andmekogumik sisaldas nimesid, ametialaseid kontaktandmeid ja tööl kasutatavaid telefoninumbreid töötajatelt sellistest agentuuridest nagu Tollikaitse ja Piirikaitseameti (CBP) ning Immigratsiooni ja Tolli Järelevalve (ICE) allasutustest ning tehti avalikult kättesaadavaks mittetulundusliku läbipaistvuse kollektiivi DDoSecrets poolt.
Avalikustatud teave meenutas andmeid, mis tavaliselt on töötajate visiitkaartidel ning seda pidasid väärtuslikuks valitsuse tegevust uurivad teadlased, eriti avalike dokumentide seaduse (FOIA) rakendamisel.
Pärast meediaraporteid rikkumisest hakkas sotsiaalvõrgustik Bluesky blokeerima oma kasutajatel juurdepääsu lingidele DDoSecrets'i saidile, kus lekkeandmed asusid, märkides need lingid kui „kahjulikud“. Kuigi Bluesky ei eemaltnud postitusi, mis andmetele viitasid, selgitas platvormi kõneisik ajakirjale Wired, et lekkinud teave rikkus nende kogukonna juhiseid.
DDoSecrets'i kaasasutaja Emma Best täpsustas, et andmestik sisaldas ametialast, mitte isiklikku kontaktinfot ning väitis, et selle avalik kättesaadavus toetab läbipaistvust, eriti arvestades valitsuse enda nõudeid FOIA taotlustes selliste andmete jaoks.
Samal ajal kinnitas DHS, et on rikkumisest teadlik ning tegeleb olukorra lahendamisega. Osakond on turvapakkuja ZeroFox kaudu edastanud eemaldamise nõuded lekkinud andmete internetist eemaldamiseks domeeniregistripidajale CentralNic, kes on seejärel pannud mõjutatud veebisaidi „serverHold“ režiimile, viies selle efektiivselt võrguühenduseta.
Tähtis on märkida, et andmete sirvimiseks loodud otsitav veebiliides, mille lõi ajakirjanik maia arson crimew, võeti nende meetmete osana maha. Kuid alternatiivne ligipääs on jätkuvalt võimalik andmete lokaalselt majutatud versioonide kaudu.
See sündmuste jada illustreerib pingeid valitsuse püüdluste ning avalikkuse huvi läbipaistvuse järele vahel ning platvormide rolli lekkinud andmete juurdepääsu modereerimisel. Bluesky lähenemine keskendub sisu blokeerimisele hoopis kui postituste eemaldamisele, samal ajal kui DHS kasutab aktiivselt juriidilisi ja tehnilisi meetmeid kompromiteeritud andmete leviku piiramiseks.
Allikad ja originaaluudised
Loe originaali allikat ↗
Kommentaarid (0)
Kommentaare veel pole. Alusta arutelu.
Kirjuta kommentaar
Kommentaarid avaldatakse pärast modereerimist. Sinu nimi ja kommentaar on avalikult nähtavad. Konto