
Bluesky bloķē piekļuvi nopludinātiem DHS darbinieku datiem valdības mēģinājumu dēļ noņemt informāciju
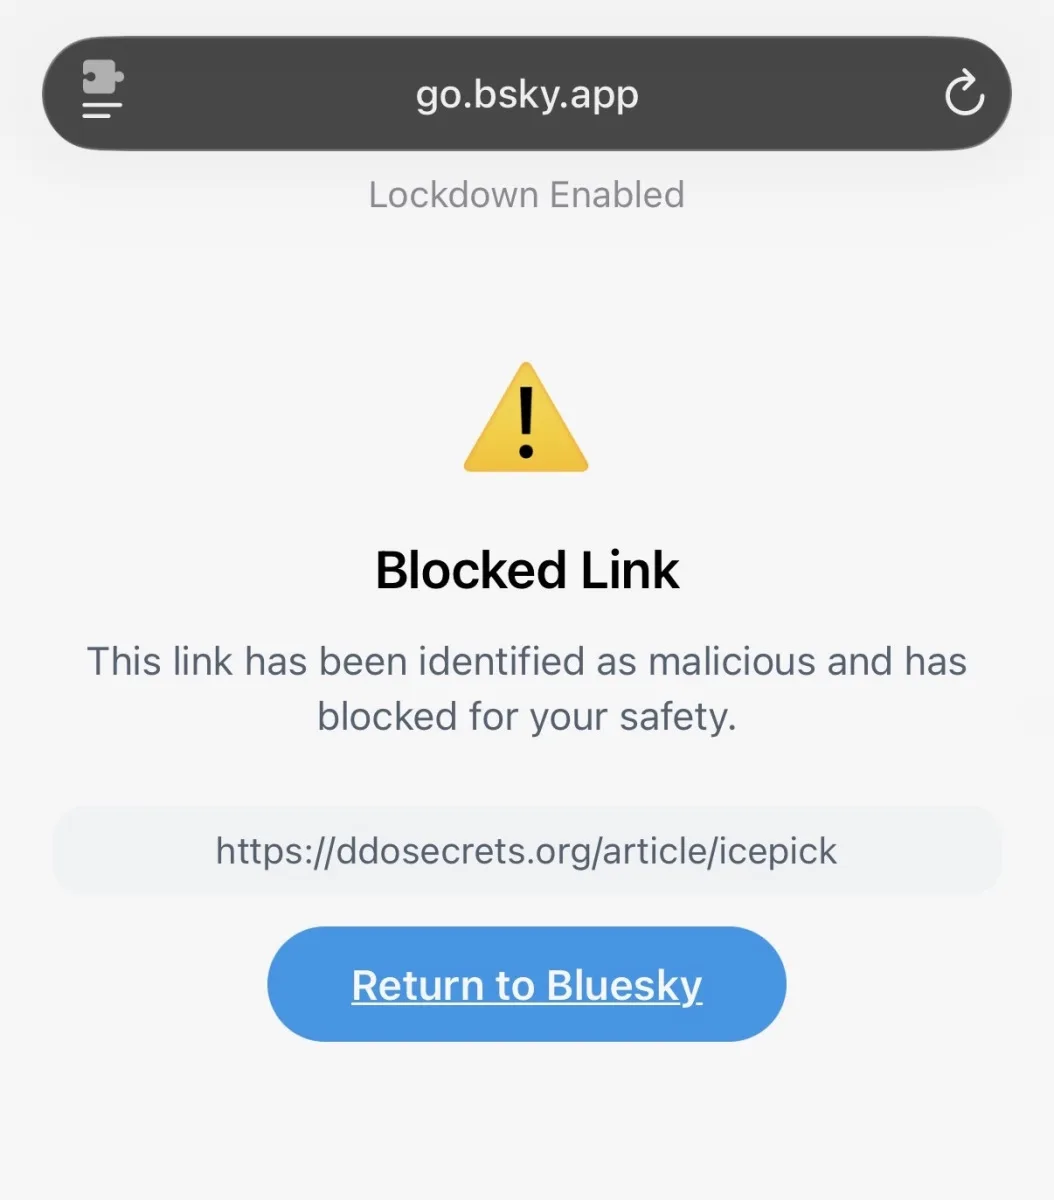
Attēls: A screenshot showing Bluesky blocking links to DDoSecrets.Image Credits:TechCrunch / · Avots
Pēc lielas noplūdes, kas atklāja tūkstošiem ASV Iekšējās drošības departamenta darbinieku ierakstu, sociālo tīklu platforma Bluesky bloķēja saites uz noplūdināto datus izvietojošo bezpeļņas organizāciju, kamēr valdība cenšas no interneta noņemt šo informāciju.
2026. gada oktobrī notika būtisks datu drošības pārkāpums, kurā tika apdraudēti vairāk nekā 40 000 lietotāju kontu ieraksti, kas saistīti ar ASV Iekšējās drošības departamentu (DHS). Nopludinātais datu kopums, kas ietvēra vārdus, profesionālos kontaktus un darba tālruņa numurus darbiniekiem no tādām aģentūrām kā Muitas un Robežu aizsardzības dienests (CBP) un Imigrācijas un Muitas izmeklēšana (ICE), tika publiski pieejams, ko nodrošināja bezpeļņas pārredzamības kolektīvs DDoSecrets.
Atklātā informācija bija līdzīga tām detaļām, kas parasti atrodas darbinieku vizītkartēs, un to uzskatīja par vērtīgu pētniekiem, kas izmeklē valdības darbību, īpaši saskaņā ar publisku ierakstu likumiem, piemēram, Brīvības informācijas likumu (FOIA).
Pēc mediju ziņojumiem par šo pārkāpumu sociālo tīklu platforma Bluesky sāka bloķēt saviem lietotājiem piekļuvi saitēm uz DDoSecrets vietni, kurā bija izvietota noplūde, atzīmējot šīs saites kā ”ļaunprātīgas”. Lai gan Bluesky pilnībā neizņēma ierakstus ar atsaucēm uz datiem, platformas pārstāvis izskaidroja žurnālam Wired, ka nopludinātā informācija pārkāpj platformas kopienas vadlīnijas.
DDoSecrets līdzdibinātāja Emma Best precizēja, ka datu kopā bija profesionāla, nevis personiska kontaktinformācija, un argumentēja, ka tās publiskā pieejamība veicina pārredzamību, īpaši ņemot vērā valdības pašas nostādnes FOIA pieprasījumiem attiecībā uz šādiem datiem.
Tikmēr DHS apstiprināja, ka ir informēta par noplūdi un norādīja, ka situācijas risināšanas mēģinājumi ir uzsākti. Departaments, sadarbojoties ar drošības piegādātāju ZeroFox, nosūtīja prasības noņemt noplūdinātos datus no interneta uz domēna reģistratoru CentralNic, kas pēc tam attiecīgo tīmekļa vietni ir liegusi piekļuvi ar stāvokli ”serverHold”, efektīvi padarot to nepieejamu.
Ir vērts atzīmēt, ka žurnālistes maia arson crimew izveidotā meklēšanas tiešsaistes saskarne datu pārlūkošanai tika noņemta kā daļa no šīm darbībām. Tomēr alternatīva piekļuve joprojām ir pieejama, izmantojot lokāli mitinātas datu kopijas.
Šī notikumu gaita izgaismo pastāvīgas spriedzes starp valdības pūliņiem aizsargāt sensitīvu informāciju, sabiedrības interesi par pārredzamību un platformu lomu piekļuves nopludinātiem datiem moderēšanā. Bluesky pieeja uzsver satura bloķēšanu, nevis ziņu dzēšanu, kamēr DHS aktīvi izmanto juridiskus un tehniskus līdzekļus, lai ierobežotu kompromitēto datu izplatīšanu.
Avoti un oriģinālziņas
Lasīt oriģinālo avotu ↗
Komentāri (0)
Komentāru vēl nav. Sāciet diskusiju.
Rakstīt komentāru
Komentāri tiek publicēti pēc moderēšanas. Jūsu vārds un komentārs būs redzami publiski. Konts