
Filtración Masiva de Datos Revela Identidades de 41,000 Empleados del DHS Incluidos Agentes Encubiertos de ICE
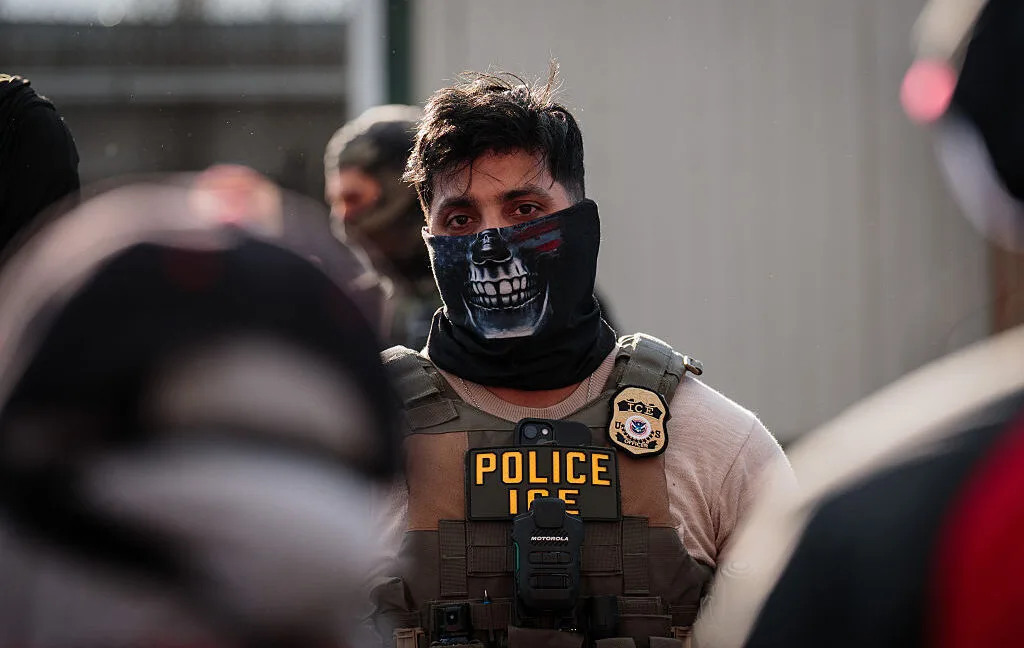
Image: Ars Technica · Source
Una filtración significativa que expone a más de 41,000 empleados del Departamento de Seguridad Nacional, incluidos agentes encubiertos de ICE y detalles de programas internos de vigilancia, genera preocupaciones sobre seguridad y transparencia.
En octubre de 2026, salió a la luz una importante filtración de datos internos del Departamento de Seguridad Nacional (DHS), revelando información detallada sobre más de 41,000 empleados y contratistas en DHS y sus agencias componentes. El archivo filtrado, conocido como "Icepick", fue publicado por la organización de transparencia Distributed Denial of Secrets (DDoSecrets) e incluye datos sensibles como direcciones de correo electrónico, números telefónicos, ubicaciones de oficinas y referencias a programas encubiertos dentro de DHS. Los datos abarcan a DHS así como a siete subagencias, incluyendo Immigrations and Customs Enforcement (ICE) y US Customs and Border Protection (CBP).
Se cree que la fuente de los datos es el sistema de acceso Okta del DHS, que gestiona el acceso de empleados a servicios internos. Okta ha negado cualquier evidencia de una brecha en sus sistemas. Los registros filtrados exponen no solo información de contacto sino también membresías en grupos internos de permisos, revelando participación en operaciones encubiertas y de vigilancia. Estos grupos hacen referencia a herramientas y programas como Certified Undercover Operation (CUC), Communications Intercept Center TechOps (CICTO), programas de intervención telefónica bajo el Título III, e iniciativas de intercepción de sensores.
La filtración destaca grupos relacionados con aplicaciones de reconocimiento facial, aplicaciones de comunicación encriptada como Signal, y plataformas investigativas como Palantir Falcon y PenLink. Notablemente, ciertos grupos con permisos denominados "Liderazgo Ejecutivo" y "Acceso a IA" enumeran a funcionarios de alto rango y exlíderes del DHS, con exenciones de acceso a filtros web del DHS. Los documentos también mencionan el uso de herramientas de IA de OpenAI, Google y Microsoft dentro de los sistemas internos del DHS.
Según el análisis, el personal de CBP constituye la mayoría de los registros, con empleados de ICE comprendiendo cerca de 10,000 entradas, incluyendo investigadores y oficiales de cumplimiento. El archivo también detalla la participación de contratistas y personal afiliado, proporcionando una visión de la estructura organizacional del DHS desde la alta dirección hasta agentes de campo y la policía local autorizada para funciones migratorias.
Expertos en seguridad advierten que tal exposición detallada podría ser explotada por adversarios para identificar personal vulnerable, hacerse pasar por empleados o comprometer investigaciones en curso del DHS. La filtración ocurre en medio de crecientes esfuerzos del DHS por ocultar identidades de empleados, posturas legales agresivas contra críticos y definiciones ampliadas de doxing respecto al personal del DHS.
Funcionarios de Seguridad Nacional han reconocido la situación y declarado que están respondiendo activamente a la brecha para proteger a empleados y operaciones. La filtración ha generado debate sobre transparencia gubernamental versus privacidad del personal, con los creadores del filtrado enmarcando la exposición como una herramienta de rendición de cuentas y no como un doxing malicioso.
Esta revelación sigue a brechas similares recientes que afectaron a agencias federales, aumentando las preocupaciones sobre las prácticas de ciberseguridad en departamentos del gobierno de EE. UU. y los riesgos asociados con la protección de información sensible sobre la fuerza laboral y operaciones.
Fuentes e informes originales
Read the original source ↗
Comentarios (0)
Aún no hay comentarios.
Escribe un comentario
Los comentarios se publican tras moderación. Tu nombre y comentario serán públicos. Cuenta