
Massivt dataläckage avslöjar identiteter för 41 000 DHS-personal inklusive undercover ICE-agenter
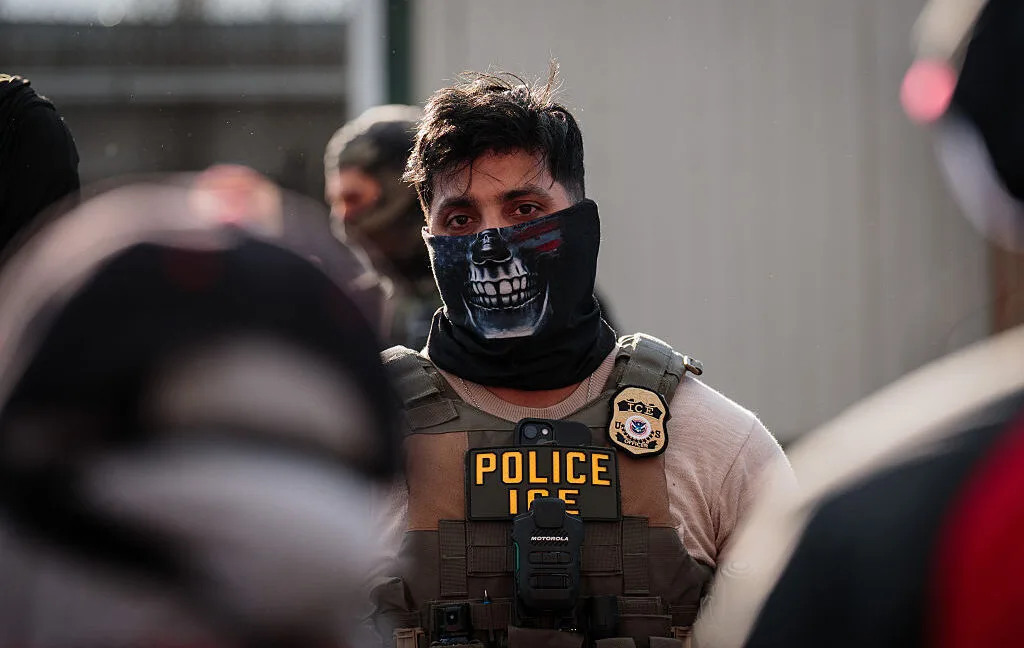
Bild: Ars Technica · Källa
Ett betydande läckage som exponerar över 41 000 anställda vid Department of Homeland Security, inklusive undercover ICE-agenter och detaljer om interna övervakningsprogram, väcker oro kring säkerhet och transparens.
I oktober 2026 har ett stort läckage av interna data från Department of Homeland Security (DHS) blivit offentligt, vilket avslöjar detaljerad information om mer än 41 000 anställda och kontraktörer inom DHS och dess komponentmyndigheter. Det läckta arkivet, känt som "Icepick," publicerades av transparensorganisationen Distributed Denial of Secrets (DDoSecrets) och innehåller känsliga detaljer såsom e-postadresser, telefonnummer, kontorsplatser och referenser till hemliga program inom DHS. Data omfattar DHS samt sju underorgan, inklusive Immigration and Customs Enforcement (ICE) och US Customs and Border Protection (CBP).
Källan till datan antas vara DHS:s Okta-inloggningssystem, som hanterar anställdas åtkomst till interna tjänster. Okta har förnekat bevis på något intrång i deras system. De läckta uppgifterna exponerar inte bara kontaktinformation utan även medlemmar i interna behörighetsgrupper, vilka avslöjar engagemang i undercover- och övervakningsoperationer. Dessa grupper hänvisar till verktyg och program som Certified Undercover Operation (CUC), Communications Intercept Center TechOps (CICTO), Title III-telefonavlyssningsprogram och sensoravlyssningsinitiativ.
Läckan framhäver grupper kopplade till ansiktsigenkänningsappar, krypterade kommunikationsappar som Signal, och utredningsplattformar inklusive Palantir Falcon och PenLink. Noterbart är att vissa behörighetsgrupper märkta "Executive Leadership" och "AI Access" listar högt uppsatta tjänstemän och före detta DHS-ledare med undantag från webbfiltret hos DHS. Dokumenten refererar även till användningen av AI-verktyg från OpenAI, Google och Microsoft inom DHS interna system.
Enligt analys utgör CBP-personal majoriteten av posterna, medan ICE-anställda omfattar omkring 10 000 poster, inklusive utredare och verkställande tjänstemän. Arkivet beskriver även engagemang från kontraktörer och anslutna personalgrupper, vilket ger insikt i DHS organisationsstruktur från högsta ledningen till fältagenter samt lokal brottsbekämpning som är behörig att utföra immigrationsfunktioner.
Säkerhetsexperter varnar för att denna detaljerade exponering kan utnyttjas av motståndare för att identifiera sårbar personal, utge sig för att vara anställda eller kompromettera pågående DHS-utredningar. Läckan inträffar i samband med ökade DHS-insatser för att dölja anställdas identiteter, aggressiva rättsliga åtgärder mot kritiker och utvidgade definitioner av doxing rörande DHS-personal.
Tjänstemän inom Homeland Security har erkänt situationen och uppgett att de aktivt svarar på intrånget för att skydda anställda och verksamheter. Läckan har väckt debatt om regeringens transparens kontra personalens integritet, där läckskaparna beskriver exponeringen som ett verktyg för ansvarstagande snarare än skadlig doxing.
Denna avslöjande följer efter nyligen liknande intrång som riktat sig mot federala myndigheter, vilket ökar oron kring cybersäkerhetspraxis inom amerikanska regeringsdepartement och riskerna med att skydda känslig personal- och operationsinformation.
Källor och ursprunglig rapportering
Läs den ursprungliga källan ↗
Kommentarer (0)
Inga kommentarer ännu. Börja diskussionen.
Skriv en kommentar
Kommentarer publiceras efter granskning. Ditt namn och kommentar syns offentligt. Konto