
Massivt datalekkasjer avslører identiteten til 41 000 DHS-ansatte inkludert undercover ICE-agenter
Bilde: Ars Technica · Kilde
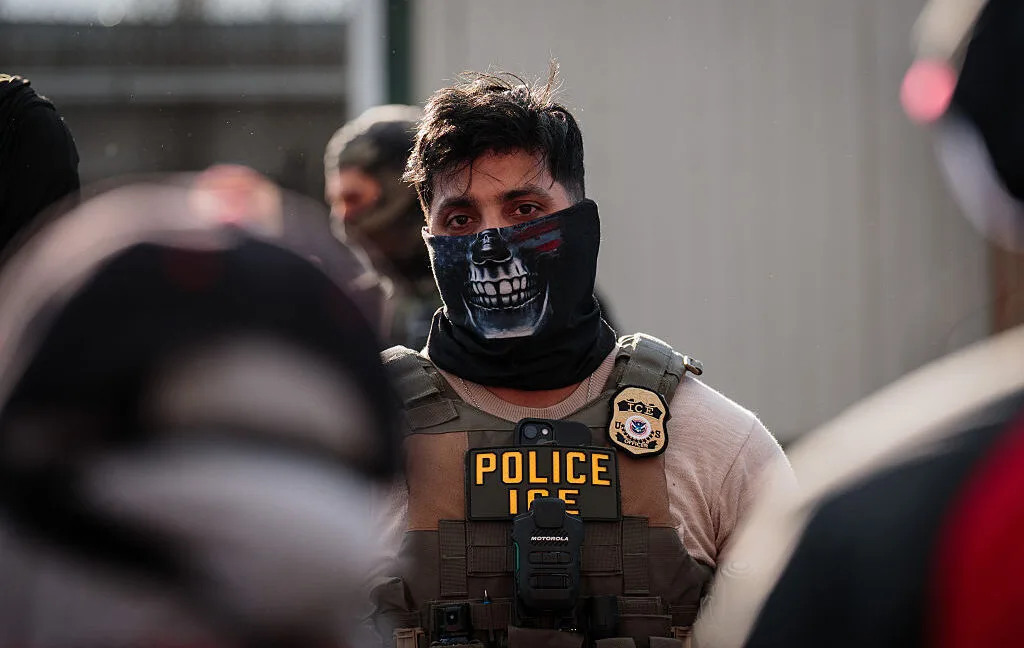
Et betydelig lekkasje som eksponerer over 41 000 ansatte i Department of Homeland Security, inkludert undercover ICE-agenter og detaljer om interne overvåkingsprogrammer, vekker bekymring om sikkerhet og åpenhet.
I oktober 2026 kom et stort lekkasje av interne data fra Department of Homeland Security (DHS) fram, som avslører detaljert informasjon om mer enn 41 000 ansatte og kontraktører innen DHS og deres underliggende avdelinger. Det lekkede arkivet, kjent som "Icepick," ble publisert av transparensorganisasjonen Distributed Denial of Secrets (DDoSecrets) og inkluderer sensitive opplysninger som e-postadresser, telefonnumre, kontorplasseringer og referanser til hemmelige programmer i DHS. Dataene spenner over DHS samt sju underorganisasjoner, inkludert Immigration and Customs Enforcement (ICE) og US Customs and Border Protection (CBP).
Kilden til dataene antas å være DHS sin Okta-påloggingssystem, som håndterer ansattes tilgang til interne tjenester. Okta har avvist bevis for brudd på sine systemer. De lekkede dokumentene avslører ikke bare kontaktinformasjon, men også medlemskap i interne tillatelsesgrupper, som viser involvering i undercover- og overvåkingsoperasjoner. Disse gruppene henviser til verktøy og programmer som Certified Undercover Operation (CUC), Communications Intercept Center TechOps (CICTO), Title III telefonavlyttingsprogrammer og sensoravlyttingsinitiativer.
Lekkasje fremhever grupper knyttet til ansiktsgjenkjenningsapper, krypterte kommunikasjonsapper som Signal, og etterforskningsplattformer inkludert Palantir Falcon og PenLink. Merkbart er at enkelte tillatelsesgrupper merket "Executive Leadership" og "AI Access" lister høytstående tjenestemenn og tidligere DHS-ledere, med unntak fra DHS sin nettfilter. Dokumentene refererer også til bruk av AI-verktøy fra OpenAI, Google og Microsoft innen DHS interne systemer.
Ifølge analyser utgjør CBP-personalet størstedelen av postene, mens ICE-ansatte utgjør omtrent 10 000 oppføringer, inkludert etterforskere og håndhevelsestjenestemenn. Arkivet detaljert også involvering fra kontraktører og tilknyttede personer, som gir innsikt i DHS sin organisasjonsstruktur fra toppledelse til feltagenter samt lokal politimyndighet autorisert til å utføre immigrasjonsfunksjoner.
Sikkerhetseksperter advarer om at en slik detaljert eksponering kan utnyttes av motstandere for å identifisere sårbare ansatte, utgi seg for å være ansatte, eller skade pågående DHS-etterforskninger. Lekkasjen kommer samtidig med økte DHS-innsats for å skjule ansattes identiteter, aggressive juridiske holdninger mot kritikere, og utvidede definisjoner av doxing vedrørende DHS-personell.
Homeland Security-tjenestemenn har anerkjent situasjonen og uttalt at de aktivt svarer på bruddet for å beskytte ansatte og operasjoner. Lekkasjen har utløst debatt om myndighetens åpenhet kontra ansattes personvern, hvor de som har lekket materialet beskriver eksponeringen som et verktøy for ansvarliggjøring snarere enn skadelig doxing.
Denne avsløringen følger etter nylige lignende brudd mot føderale byråer, noe som øker bekymringen rundt cybersikkerhetspraksiser innen amerikanske regjeringsavdelinger og risikoer ved å beskytte sensitiv arbeidsstyrke- og operasjonsinformasjon.
Kilder og originalrapportering
Les originalkilden ↗
Kommentarer (0)
Ingen kommentarer ennå. Start diskusjonen.
Skriv en kommentar
Kommentarer publiseres etter moderering. Ditt navn og kommentar vil være synlige offentlig. Konto