
Milzīgs datu noplūde atklāj 41 000 DHS darbinieku identitātes, tostarp slepenos ICE aģentus
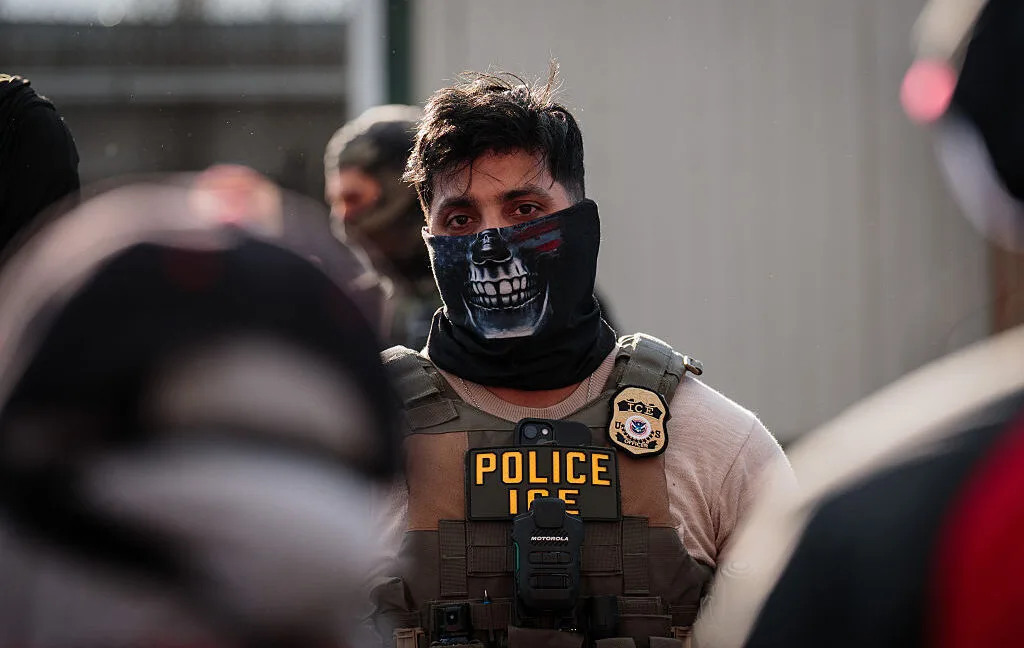
Attēls: Ars Technica · Avots
Nozīmīga noplūde, kas atklāj informāciju par vairāk nekā 41 000 Iekšējās drošības departamenta darbiniekiem, tostarp slepenajiem ICE aģentiem un iekšējās uzraudzības programmu detaļām, rada bažas par drošību un pārredzamību.
2026. gada oktobrī tika izpausta būtiska Iekšējās drošības departamenta (DHS) iekšējo datu noplūde, kurā atklāta detalizēta informācija par vairāk nekā 41 000 DHS darbinieku un līgumdarbinieku, kā arī to komponentaģentūru darbiniekiem. Nopludinātais arhīvs, pazīstams kā "Icepick", tika publicēts caurspīdīguma organizācijas Distributed Denial of Secrets (DDoSecrets) un ietver sensitīvus datus, piemēram, e-pasta adreses, tālruņu numurus, biroju atrašanās vietas un atsauces uz slepenām DHS programmām. Dati aptver gan DHS, gan septiņas tā apakšagentūras, tostarp Imigrācijas un muitas izpildes dienestu (ICE) un ASV muitas un robežu aizsardzības dienestu (CBP).
Datu avots, domājams, ir DHS Okta pieteikšanās sistēma, kas pārvalda darbinieku piekļuvi iekšējiem pakalpojumiem. Okta noliedz jebkādas liecības par sava sistēmu pārkāpumiem. Noplūdinātajos ierakstos atklāta ne tikai kontaktinformācija, bet arī iekšējo atļauju grupu dalība, atsedzot iesaisti slepenos un uzraudzības pasākumos. Šīs grupas atsaucas uz tādām rīku un programmu nosaukumiem kā Sertificēta slepena operācija (CUC), Komunikāciju pārņemšanas centra tehniskā operatīva nodaļa (CICTO), III nodaļas telefona sarunu pārraudzības programmas un sensora pārraudzības iniciatīvas.
Noplūde uzsver grupas, kas saistītas ar sejas atpazīšanas lietotnēm, šifrētu komunikāciju lietotnēm kā Signal un izmeklēšanas platformām, tostarp Palantir Falcon un PenLink. Īpaši daži atļauju grupas ar nosaukumiem "Izpildvara" un "AI Piekļuve" satur augsta ranga amatpersonas un bijušos DHS vadītājus, kuriem ir izņēmuma piekļuve DHS tīmekļa filtra iestatījumiem. Dokumenti arī atzīmē AI rīku izmantošanu no OpenAI, Google un Microsoft DHS iekšējās sistēmās.
Pēc analīzes lielāko daļu ierakstu veido CBP darbinieki, ICE darbinieku ieraksti ir apmēram 10 000, tai skaitā izmeklētāji un dienesta darbinieki. Arhīvs sniedz arī informāciju par līgumdarbinieku un saistīto personu iesaisti, piedāvājot ieskatu DHS organizatoriskajā struktūrā no augstākās vadības līdz lauka aģentiem un vietējām tiesībaizsardzības iestādēm, kurām ir pilnvaras izpildīt imigrācijas funkcijas.
Drošības eksperti brīdina, ka tik detalizēta informācija var tikt izmantota ienaidnieku vidū, lai identificētu neaizsargātus darbiniekus, izliktos par darbiniekiem vai apdraudētu esošas DHS izmeklēšanas. Noplūde notiek laikā, kad DHS pastiprina pūles darbinieku identitātes aizsardzībā, ievieš agresīvu juridisku nostāju pret kritiķiem un paplašina doksinga definīciju attiecībā uz DHS personālu.
Iekšējās drošības amatpersonas ir atzinusi situāciju un paziņojusi, ka aktīvi reaģē uz pārkāpumu, lai aizsargātu darbiniekus un operācijas. Noplūde ir izraisījusi diskusijas par valdības pārredzamību un darbinieku privātumu, noplūdes veidotāji šo atklājumu uzskatot par atbildības nodrošināšanas instrumentu, nevis ļaunprātīgu doksingu.
Šis izpausmes gadījums seko līdzīgiem nesenajiem uzbrukumiem federālajām aģentūrām, pastiprinot bažas par kiberdrošības praksi ASV valdības iestādēs un riskiem, kas saistīti ar sensitīvas darbaspēka un operacionālas informācijas aizsardzību.
Avoti un oriģinālziņas
Lasīt oriģinālo avotu ↗
Komentāri (0)
Komentāru vēl nav. Sāciet diskusiju.
Rakstīt komentāru
Komentāri tiek publicēti pēc moderēšanas. Jūsu vārds un komentārs būs redzami publiski. Konts