
Ogromny wyciek danych ujawnia tożsamości 41 000 pracowników DHS, w tym zakamuflowanych agentów ICE
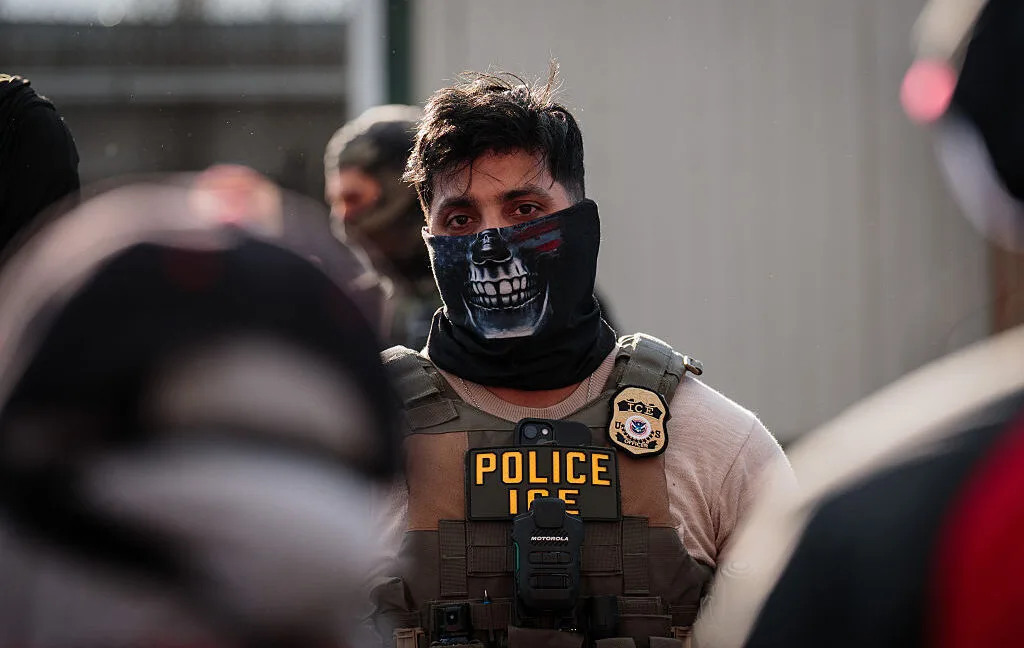
Image: Ars Technica · Source
Znaczny wyciek danych odsłaniający ponad 41 000 pracowników Departamentu Bezpieczeństwa Wewnętrznego, w tym tajnych agentów ICE oraz szczegóły wewnętrznych programów nadzoru, budzi obawy dotyczące bezpieczeństwa i przejrzystości.
W październiku 2026 roku ujawniono poważny wyciek wewnętrznych danych Departamentu Bezpieczeństwa Wewnętrznego (DHS), który odsłonił szczegółowe informacje na temat ponad 41 000 pracowników i wykonawców w DHS oraz jego jednostkach składowych. Opublikowany przez organizację promującą przejrzystość Distributed Denial of Secrets (DDoSecrets) wyciek znany jako "Icepick" zawiera wrażliwe dane, takie jak adresy e-mail, numery telefonów, lokalizacje biur oraz odniesienia do tajnych programów wewnątrz DHS. Dane obejmują cały DHS oraz siedem pod-agencji, w tym Immigration and Customs Enforcement (ICE) oraz US Customs and Border Protection (CBP).
Źródłem danych uważa się system logowania DHS Okta, który zarządza dostępem pracowników do wewnętrznych usług. Firma Okta zaprzeczyła istnieniu jakiegokolwiek naruszenia swoich systemów. Ujawnione zapisy pokazują nie tylko dane kontaktowe, ale również członkostwo w wewnętrznych grupach uprawnień, odsłaniając udział w działaniach pod przykryciem oraz operacjach nadzoru. Grupy te odnoszą się do narzędzi i programów takich jak Certified Undercover Operation (CUC), Communications Intercept Center TechOps (CICTO), programy przechwytywania rozmów zgodne z Tytułem III oraz inicjatywy przechwytywania sensorów.
Wyciek wskazuje na grupy powiązane z aplikacjami do rozpoznawania twarzy, zaszyfrowanymi aplikacjami komunikacyjnymi, takimi jak Signal, oraz platformami śledczymi, w tym Palantir Falcon i PenLink. Co istotne, niektóre grupy uprawnień oznaczone jako "Executive Leadership" oraz "AI Access" zawierają nazwiska wysokich rangą urzędników i byłych liderów DHS, z wyjątkiem ograniczeń filtrów internetowych DHS. Dokumenty wspominają także wykorzystanie narzędzi AI od OpenAI, Google i Microsoft w systemach wewnętrznych DHS.
Analizy wskazują, że większość rekordów dotyczy personelu CBP, podczas gdy pracownicy ICE stanowią około 10 000 wpisów, obejmujących śledczych i funkcjonariuszy egzekwowania prawa. Archiwum opisuje także zaangażowanie wykonawców i powiązanego personelu, dostarczając wglądu w strukturę organizacyjną DHS od najwyższej kadry kierowniczej po agentów terenowych, a także lokalne służby porządkowe upoważnione do wykonywania funkcji imigracyjnych.
Eksperci ds. bezpieczeństwa ostrzegają, że tak szczegółowe ujawnienie może zostać wykorzystane przez przeciwników do identyfikacji podatnych pracowników, podszywania się pod nich lub kompromitowania toczących się śledztw DHS. Wyciek pojawia się w czasie wzmożonych wysiłków DHS mających na celu ukrywanie tożsamości pracowników, agresywnych działań prawnych wobec krytyków oraz poszerzania definicji doxingu odnoszącego się do personelu DHS.
Przedstawiciele Bezpieczeństwa Wewnętrznego przyznali sytuację i oświadczyli, że aktywnie reagują na wyciek, aby chronić pracowników i operacje. Wyciek wywołał debatę na temat transparentności rządu wobec prywatności personelu, a twórcy wycieku określili ujawnienie jako narzędzie odpowiedzialności, a nie złośliwego doxingu.
To ujawnienie następuje po niedawnych podobnych naruszeniach dotyczących agencji federalnych, potęgując obawy o praktyki cyberbezpieczeństwa w amerykańskich departamentach rządowych oraz ryzyka związane z ochroną wrażliwych informacji dotyczących personelu i operacji.
Źródła i oryginalne doniesienia
Read the original source ↗
Komentarze (0)
Nie ma jeszcze komentarzy.
Napisz komentarz
Komentarze publikujemy po moderacji. Nazwa i komentarz będą publiczne. Konto