
Didelis duomenų nutekėjimas atskleidžia 41 000 DHS darbuotojų, įskaitant slapta dirbančius ICE agentus, tapatybes
Vaizdas: Ars Technica · Šaltinis
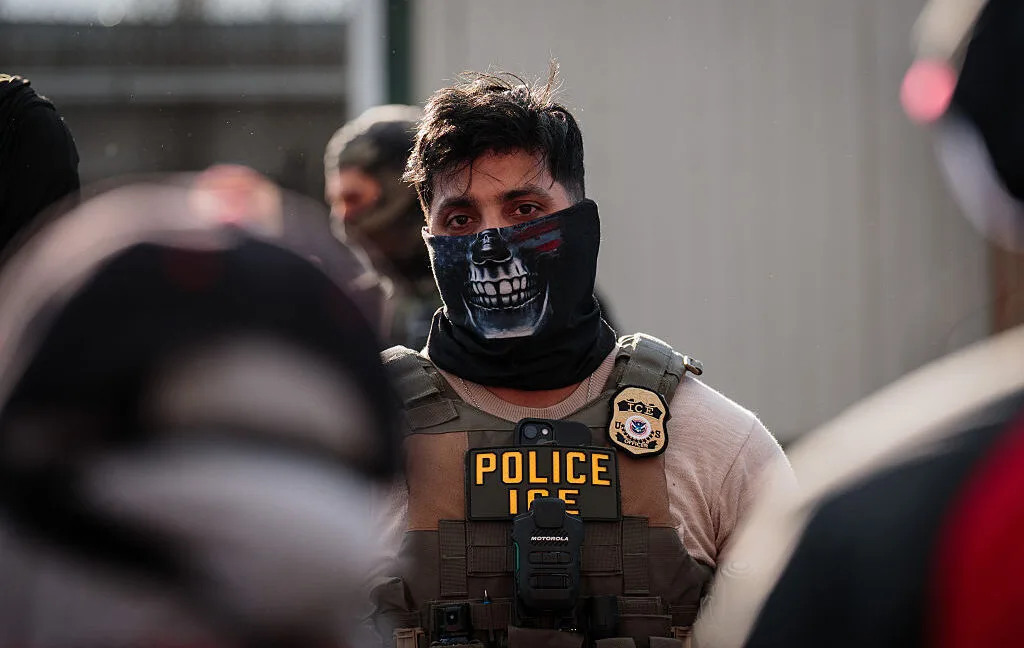
Didelis nutekėjimas atskleidė daugiau nei 41 000 Vidaus saugumo departamento (DHS) darbuotojų, įskaitant slapta dirbančius ICE agentus bei vidaus stebėjimo programų detales, keliančias susirūpinimą dėl saugumo ir skaidrumo.
2026 m. spalį paviešintas didelis Vidaus saugumo departamento (DHS) vidinių duomenų nutekėjimas atskleidė detalią informaciją apie daugiau nei 41 000 DHS darbuotojų ir rangovų, dirbančių DHS ir jo sudedamosiose agentūrose. Nutekintas archyvas, vadinamas „Icepick“, buvo paskelbtas skaidrumo organizacijos Distributed Denial of Secrets (DDoSecrets) ir apima jautrią informaciją, tokią kaip el. pašto adresai, telefono numeriai, biurų vietos bei nuorodos į slapta vykdomas programas DHS sistemoje. Duomenys apima DHS bei septynias jo padalinius, įskaitant Imigracijos ir muitinės vykdymo tarnybą (ICE) bei JAV muitinės ir pasienio apsaugą (CBP).
Manoma, kad duomenų šaltinis – DHS Okta prisijungimo sistema, valdanti darbuotojų prieigą prie vidinių paslaugų. Okta neigė bet kokias įsilaužimo į savo sistemas požymius. Nutekinti įrašai atskleidžia ne tik kontaktinę informaciją, bet ir vidinių teisių grupių narius, rodančius slapta dalyvaujant operacijose ir stebėjimo programose. Šios grupės nurodo tokias priemones ir programas kaip Sertifikuotos slapta operacijos (CUC), Komunikacijų surakinimo centro techninės operacijos (CICTO), III skirsnio telefoninių įrašų programos ir jutiklių interceptacijos iniciatyvos.
Nutekėjimas rodo grupes, susijusias su veido atpažinimo programėlėmis, užšifruotomis komunikacijų programomis, tokiomis kaip Signal, ir tyrimų platformomis, įskaitant Palantir Falcon bei PenLink. Ypač verta paminėti grupes „Vykdantieji vadovai“ ir „AI prieiga“, kuriose nurodomi aukšto rango pareigūnai ir buvę DHS vadovai, turintys išskirtines prieigas prie DHS interneto filtravimo. Dokumentuose taip pat minima AI įrankių naudojimas iš OpenAI, Google ir Microsoft DHS vidinėse sistemose.
Analizės duomenimis, daugiausia įrašų sudaro CBP darbuotojai, ICE darbuotojų – apie 10 000 įrašų, įskaitant tyrėjus ir vykdytojus. Archyvas taip pat apima rangovų ir susijusių asmenų įtraukimą, suteikdamas įžvalgų į DHS organizacinę struktūrą nuo aukščiausios vadovybės iki lauko agentų bei vietos teisėsaugos, turinčios įgaliojimus atlikti imigracijos funkcijas.
Saugumo ekspertai įspėja, kad toks detalus atskleidimas gali būti naudojamas priešiškai jėgai identifikuoti pažeidžiamus asmenis, apsimetinėti darbuotojais arba gadinti vykdomus DNS tyrimus. Nutekėjimas įvyksta tuo metu, kai DHS stiprina darbuotojų tapatybių slėpimo priemones, taiko griežtas teisines priemones kritikams ir plečia doxing apibrėžimus DHS personalui.
Vidaus saugumo pareigūnai pripažino situaciją ir teigė aktyviai reaguojantys į saugumo pažeidimą siekiant apsaugoti darbuotojus ir veiklą. Nutekėjimas sukėlė diskusijas apie vyriausybės skaidrumą prieš darbuotojų privatumą, o nutekėjimo organizatoriai teigia, kad tai yra atsakomybės įrankis, o ne kenksmingas doxingas.
Šis įvykis seka po panašių neseniai paviešintų atakų, nukreiptų į federalines agentūras, didinant susirūpinimą dėl kibernetinio saugumo praktikų JAV vyriausybės departamentuose ir pavojų tvarkant jautrią darbo jėgos bei veiklos informaciją.
Šaltiniai ir originalūs pranešimai
Skaityti originalų šaltinį ↗
Komentarai (0)
Komentarų dar nėra. Pradėkite diskusiją.
Rašyti komentarą
Komentarai publikuojami po moderavimo. Jūsų vardas ir komentaras bus vieši. Paskyra