
Massiivinen tietovuoto paljastaa 41 000 DHS:n työntekijän henkilöllisyydet, mukaan lukien salaiset ICE-agentit
Kuva: Ars Technica · Lähde
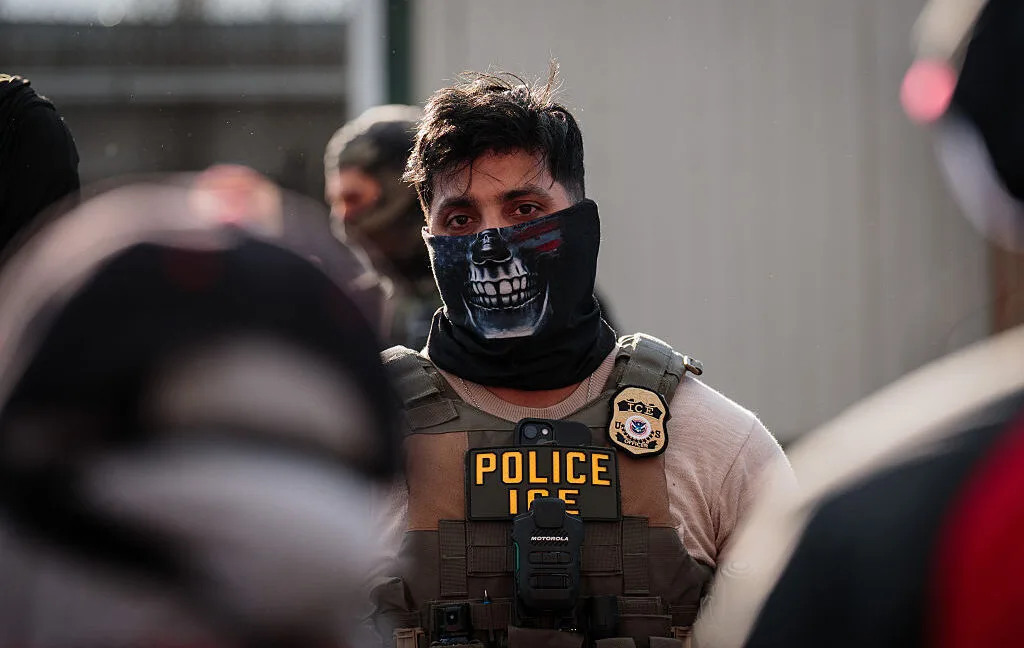
Merkittävä tietovuoto paljastaa yli 41 000 Kotimaan turvallisuusviraston (DHS) työntekijän henkilötiedot, mukaan lukien salaiset ICE-agentit ja sisäisen valvontaohjelman tiedot, mikä herättää huolta turvallisuudesta ja läpinäkyvyydestä.
Lokakuussa 2026 tuli julki suuri Kotimaan turvallisuusviraston (DHS) sisäisten tietojen vuoto, joka paljastaa yksityiskohtaista tietoa yli 41 000 työntekijästä ja alihankkijasta DHS:ssä sekä sen osastoissa. Vuotanut arkisto, nimeltään "Icepick", julkaistiin läpinäkyvyyttä edistävän järjestön Distributed Denial of Secrets (DDoSecrets) toimesta, ja se sisältää arkaluonteisia tietoja, kuten sähköpostiosoitteita, puhelinnumeroita, toimistojen sijainteja sekä viittauksia salaisiin DHS:n ohjelmiin. Tiedot kattavat DHS:n lisäksi seitsemän alaosastoa, mukaan lukien Maahanmuutto- ja tulli-ice (ICE) sekä Yhdysvaltain tulli- ja rajavartiolaitoksen (CBP).
Tietojen alkuperäksi epäillään DHS:n Okta-kirjautumisjärjestelmää, joka hallinnoi työntekijöiden pääsyä sisäisiin palveluihin. Okta on kiistänyt minkään järjestelmiensä tietomurron. Vuotaneet tiedot paljastavat paitsi yhteystiedot myös sisäisten käyttöoikeusryhmien jäsenyyksiä, mikä paljastaa osallistumisen salaisiin ja valvontatoimiin. Ryhmät viittaavat työkaluihin ja ohjelmiin kuten Certified Undercover Operation (CUC), Communications Intercept Center TechOps (CICTO), Title III äänikeskustelujen salakuunteluohjelmat ja sensori-interseptiohankkeet.
Vuoto näyttää ryhmiä, jotka liittyvät kasvojentunnistussovelluksiin, salattuihin viestintäsovelluksiin kuten Signal sekä tutkintalistoihin, mukaan lukien Palantir Falcon ja PenLink. Erityisesti tietyt nimikkeillä "Executive Leadership" ja "AI Access" merkityt käyttöoikeusryhmät sisältävät korkeassa asemassa olevia virkamiehiä ja entisiä DHS-johtajia, joilla on poikkeusoikeudet DHS:n verkkosuodatukseen. Asiakirjoissa mainitaan myös tekoälytyökalujen käyttö OpenAI:lta, Googlelta ja Microsoftilta DHS:n sisäisissä järjestelmissä.
Analyysin mukaan CBP:n henkilöstö muodostaa suurimman osan tiedoista ja ICE:n työntekijöitä on noin 10 000 merkintää, mukaan lukien tutkijat ja toimeenpanovirkamiehet. Arkisto sisältää myös alihankkijoiden ja liittyvien henkilöstöjen osallistumisen, tarjoten näkemyksiä DHS:n organisaatiorakenteesta ylimmästä johdosta kenttäagentteihin ja paikalliseen oikeusvalvontaan, jolla on valtuudet suorittaa maahanmuuttoon liittyviä tehtäviä.
Turvallisuusasiantuntijat varoittavat, että näin yksityiskohtainen altistuminen voi olla vastustajien hyödynnettävissä heikkokohdissa olevien työntekijöiden tunnistamiseen, työntekijöiden jäljittelyyn tai käynnissä olevien DHS-tutkimusten vaarantamiseen. Vuoto ilmestyy aikana, jolloin DHS pyrkii yhä enemmän salaamaan työntekijöiden henkilöllisyyksiä, harjoittaa tiukempaa oikeudellista linjaa kriitikoita vastaan ja laajentaa doxxing-määritelmiä koskien DHS:n henkilöstöä.
Kotimaan turvallisuusviraston viranomaiset ovat tunnustaneet tilanteen ja kertoneet reagoivansa aktiivisesti tietomurron jälkihoitoon suojellakseen työntekijöitä ja toimintoja. Vuoto on herättänyt keskustelua hallituksen avoimuuden ja henkilöstön yksityisyyden suojan välillä, ja vuodon tekijät kuvaavat paljastusta vastuullisuuden työkaluksi ennemmin kuin pahantahtoiseksi doxxingiksi.
Tämä paljastus seuraa viimeaikaisia samankaltaisia vuotoja, jotka kohdistuvat liittovaltion virastoihin, lisäten huolta kyberturvallisuuskäytännöistä Yhdysvaltain hallituksen osastoissa sekä herättäen keskustelua arkaluontoisen työvoima- ja operatiivisen tiedon suojaamisen riskeistä.
Lähteet ja alkuperäiset raportit
Lue alkuperäinen lähde ↗
Kommentit (0)
Ei vielä kommentteja. Aloita keskustelu.
Kirjoita kommentti
Kommentit julkaistaan moderoinnin jälkeen. Nimesi ja kommenttisi näkyvät julkisesti. Tili