
Massive Datenleck enthüllt Identitäten von 41.000 DHS-Mitarbeitern, einschließlich verdeckter ICE-Agenten
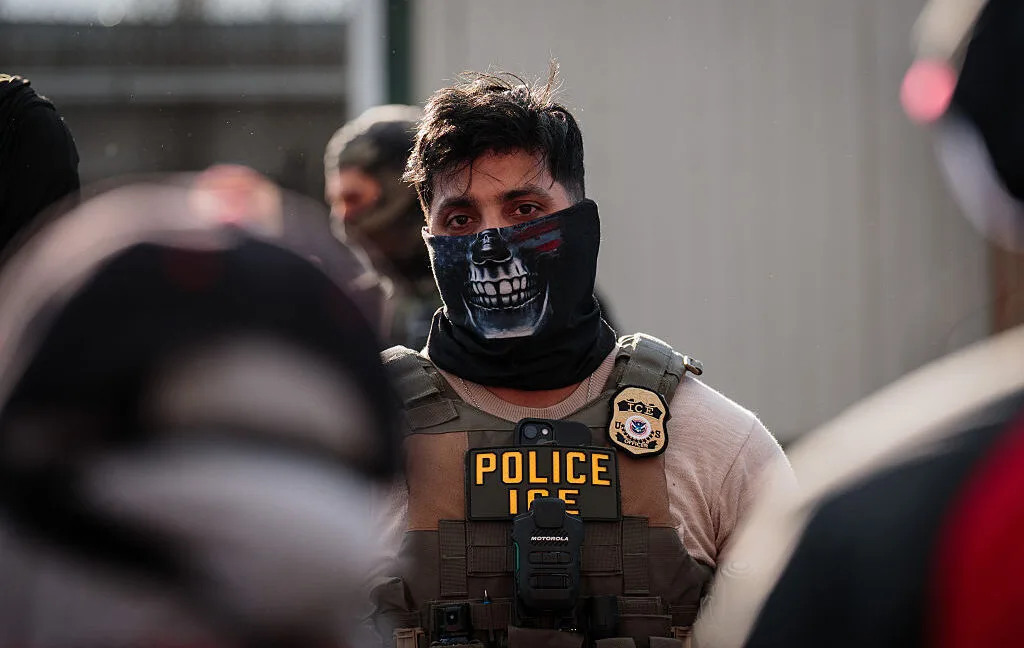
Image: Ars Technica · Source
Ein bedeutendes Leck, das mehr als 41.000 Mitarbeiter des Department of Homeland Security, darunter verdeckte ICE-Agenten und Details interner Überwachungsprogramme, offenlegt, sorgt für Bedenken hinsichtlich Sicherheit und Transparenz.
Im Oktober 2026 wurde ein großes Leck interner Daten des Department of Homeland Security (DHS) bekannt, das detaillierte Informationen zu mehr als 41.000 Mitarbeitern und Auftragnehmern innerhalb des DHS und seiner Unterbehörden enthielt. Das als "Icepick" bekannte geleakte Archiv wurde von der Transparenzorganisation Distributed Denial of Secrets (DDoSecrets) veröffentlicht und enthält sensible Details wie E-Mail-Adressen, Telefonnummern, Bürostandorte und Verweise auf verdeckte Programme innerhalb des DHS. Die Daten umfassen das DHS sowie sieben Unteragenturen, darunter Immigration and Customs Enforcement (ICE) und US Customs and Border Protection (CBP).
Die Quelle der Daten wird dem Okta-Login-System des DHS zugeschrieben, das den Mitarbeiterzugang zu internen Diensten verwaltet. Okta hat jeglichen Nachweis einer Kompromittierung seiner Systeme dementiert. Die geleakten Datensätze offenbaren nicht nur Kontaktinformationen, sondern auch Mitgliedschaften in internen Berechtigungsgruppen, was Beteiligung an verdeckten und Überwachungsoperationen aufzeigt. Diese Gruppen beziehen sich auf Werkzeuge und Programme wie Certified Undercover Operation (CUC), Communications Intercept Center TechOps (CICTO), Title-III-Abhörprogramme und Sensor-Intercept-Initiativen.
Das Leck hebt Gruppen hervor, die mit Gesichtserkennungs-Apps, verschlüsselten Kommunikations-Apps wie Signal und Ermittlungsplattformen wie Palantir Falcon und PenLink verbunden sind. Auffallend listen bestimmte Berechtigungsgruppen mit der Bezeichnung „Executive Leadership“ und „AI Access“ hochrangige Beamte und ehemalige DHS-Führungskräfte auf, die Ausnahmen von Webfiltern des DHS haben. Die Dokumente erwähnen auch die Nutzung von KI-Tools von OpenAI, Google und Microsoft innerhalb der internen Systeme des DHS.
Nach Analyse machen Mitarbeiter von CBP den Großteil der Datensätze aus, während ICE-Mitarbeiter etwa 10.000 Einträge umfassen, darunter Ermittler und Vollzugsbeamte. Das Archiv beinhaltet auch Beteiligungen von Auftragnehmern und zugehörigem Personal und gewährt Einblick in die organisatorische Struktur des DHS von der Führungsebene bis zu Einsatzkräften sowie lokale Strafverfolgungsbehörden mit Befugnis zur Durchführung von Einwanderungsaufgaben.
Sicherheitsexperten warnen davor, dass solche detaillierten Offenlegungen von Gegnern genutzt werden könnten, um verletzliche Mitarbeiter zu identifizieren, sich als Mitarbeiter auszugeben oder laufende DHS-Ermittlungen zu kompromittieren. Das Leck erscheint inmitten zunehmender Bemühungen des DHS, Mitarbeiteridentitäten zu verbergen, aggressiver rechtlicher Maßnahmen gegen Kritiker und ausgeweiteter Definitionen von Doxing in Bezug auf DHS-Personal.
Vertreter des Homeland Security haben die Situation anerkannt und erklärt, dass sie aktiv auf die Sicherheitsverletzung reagieren, um Mitarbeiter und Operationen zu schützen. Das Leck hat eine Debatte über Regierungstransparenz versus Personenschutz ausgelöst, wobei die Urheber der Veröffentlichung die Offenlegung als Instrument der Verantwortlichkeit und nicht als böswilliges Doxing darstellen.
Diese Offenlegung folgt auf kürzliche ähnliche Sicherheitsverstöße, die Bundesbehörden betrafen, und verstärkt die Besorgnis über Cybersecurity-Praktiken innerhalb US-amerikanischer Regierungsstellen sowie die Risiken beim Schutz sensibler Personaldaten und Betriebsinformationen.
Quellen und Originalberichte
Read the original source ↗
Kommentare (0)
Noch keine Kommentare.
Kommentar schreiben
Kommentare erscheinen nach Moderation. Name und Kommentar werden öffentlich angezeigt. Konto