
Rząd USA wydaje ostrzeżenie o cyberatakach na przemysłowe systemy chłodnicze
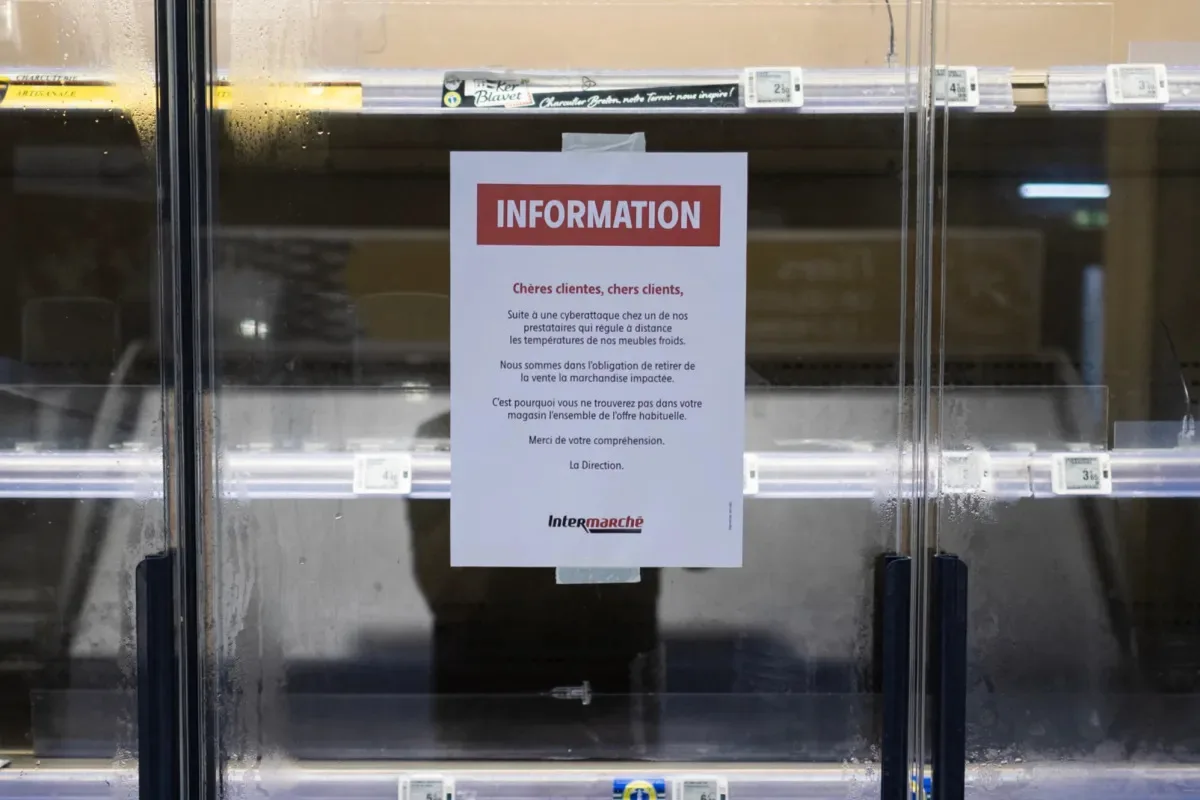
Image: TechCrunch · Source
Agencje USA ostrzegają przed trwającymi zagrożeniami cybernetycznymi skierowanymi na przemysłowe zamrażarki w sektorach żywności, transportu i medycyny, z ryzykiem uszkodzenia urządzeń i utraty zapasów.
Rząd Stanów Zjednoczonych wydał ostrzeżenie dotyczące trwającego zagrożenia cybernetycznego wpływającego na przemysłowe jednostki chłodnicze, po zgłoszeniach o szeroko zakrojonych cyberatakach na zamrażarki i systemy chłodzenia w supermarketach, bazach wojskowych i bankach krwi na całym świecie. Wspólne oświadczenie Cybersecurity and Infrastructure Security Agency (CISA), FBI oraz kilku federalnych departamentów ujawniło, że hakerzy atakują podłączone do internetu systemy monitorowania chłodzenia i łańcucha chłodniczego, kluczowe dla sektorów takich jak żywność, rolnictwo, transport i wysyłka zaopatrzenia medycznego.
Urzędnicy ostrzegają, że napastnicy wykorzystujący te systemy mogą manipulować temperaturami, co może powodować fizyczne szkody takie jak zagrożenie pożarowe, zepsucie zapasów i skrócenie żywotności urządzeń. Ostatnie ataki, zwłaszcza w Wielkiej Brytanii i w całej Europie, doprowadziły do podnoszenia temperatur zamrażarek i jednostek chłodzących w co najmniej dwunastu krajach, psując zapasy żywności i uszkadzając produkty. Niektóre z zaatakowanych systemów korzystały z zdalnie sterowanych jednostek chłodniczych produkowanych przez duńską firmę Danfoss, która zaprzestała dostarczania aktualizacji zabezpieczeń.
Ataki dotknęły również bank krwi we Francji, gdzie hakerzy próbowali podnieść temperatury w jednostkach przechowujących oddaną krew, ale nie doprowadzili do uszkodzenia zapasów krwi. Dodatkowo, Departament Obrony USA prowadzi śledztwo w sprawie podobnych włamów wymierzonych w wojskowe urządzenia chłodnicze.
Choć nie wydano oficjalnego przypisania odpowiedzialności, badacze ds. bezpieczeństwa i urzędnicy USA szeroko podejrzewają udział Iranu w tych cyberatakach. W celu przeciwdziałania zagrożeniu agencje zalecają odłączenie systemów zdalnego sterowania od internetu, wzmocnienie ochrony haseł, stosowanie dostępnych poprawek oraz wymianę przestarzałego sprzętu. Napastnicy mogą wywoływać ciągłe cykle grzania i odmrażania, co prowadzi do ogromnych strat zapasów i awarii urządzeń.
Tymczasowy szef ds. cyberbezpieczeństwa CISA, Chris Butera, podkreślił skalę zagrożenia: „Każda organizacja polegająca na systemach chłodzenia i monitorowania powinna zakładać, że może być celem.” To ostrzeżenie uwypukla podatności infrastruktury krytycznej związanej z zarządzaniem łańcuchem chłodniczym na cybereksploatację.
Źródła i oryginalne doniesienia
Read the original source ↗
Komentarze (0)
Nie ma jeszcze komentarzy.
Napisz komentarz
Komentarze publikujemy po moderacji. Nazwa i komentarz będą publiczne. Konto