
JAV vyriausybė išleidžia įspėjimą apie kibernetinius išpuolius prieš pramoninius šaldymo įrenginius
Vaizdas: TechCrunch · Šaltinis
JAV agentūros įspėja dėl besitęsiančių kibernetinių grėsmių, nukreiptų į pramoninius šaldiklius maisto, transporto ir medicinos sektoriuose, keliančių įrangos pažeidimų ir inventoriaus praradimo riziką.
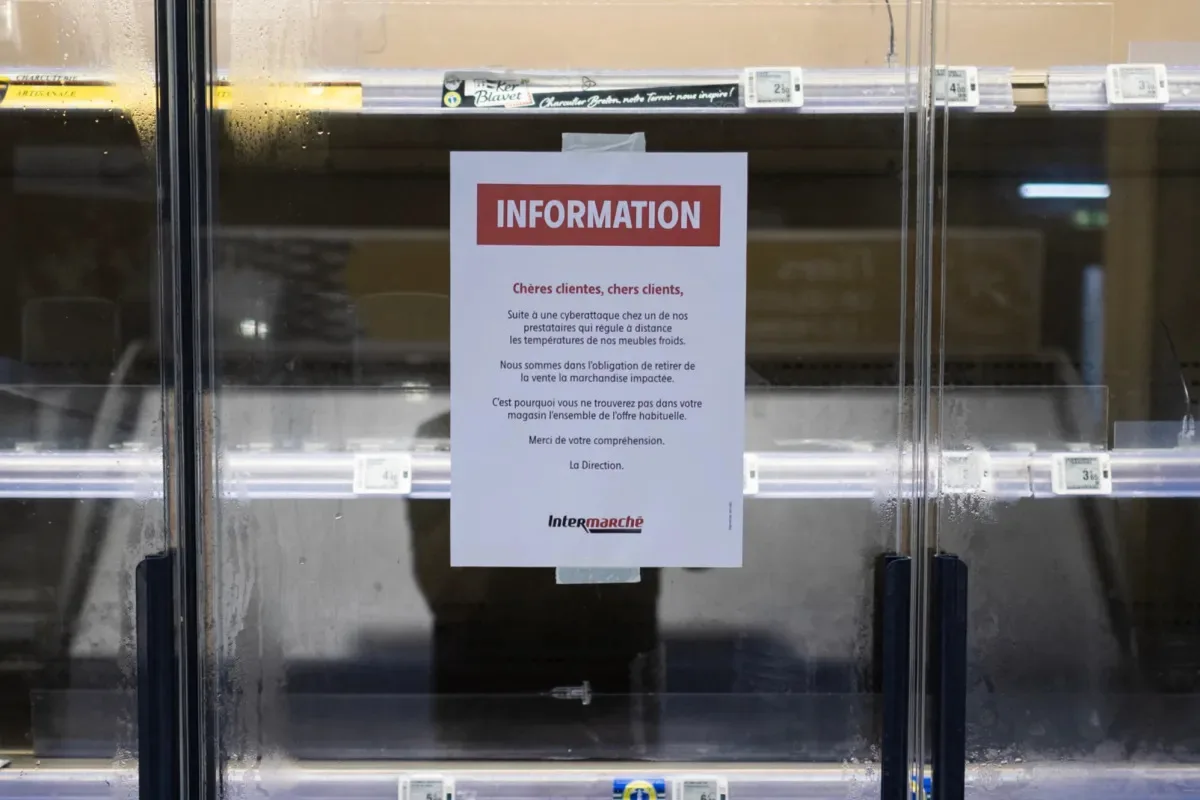
JAV vyriausybė išleido įspėjimą dėl besitęsiančios kibernetinės grėsmės, paveikiančios pramoninius šaldymo įrenginius, po pranešimų apie plačius kibernetinius išpuolius prieš šaldiklius ir aušinimo sistemas prekybos centruose, karinėse bazėse ir kraujo bankuose visame pasaulyje. Bendrame pranešime, kurį išplatino Kibernetinio saugumo ir infrastruktūros saugos agentūra (CISA), FBI ir keli federaliniai departamentai, atskleista, kad kibernetiniai įsilaužėliai taikosi į interneto ryšiu prijungtas šaldymo ir šalčio grandinės stebėjimo sistemas, svarbias maisto, žemės ūkio, transporto ir medicininių tiekimų sektoriams.
Pareigūnai įspėja, kad užpuolikai, išnaudojantys šias sistemas, gali manipuliuoti temperatūromis, dėl ko gali kilti fizinės žalos, tokios kaip gaisro pavojai, inventoriaus gedimas ir trumpesnis įrangos tarnavimo laikas. Naujausi išpuoliai, ypač Jungtinėje Karalystėje ir Europoje, parodė, kad įsilaužėliai pakėlė šaldiklių ir aušinimo įrenginių temperatūrą bent dvylikoje šalių, sugadindami maisto atsargas ir produktus. Kai kurios kompromituotos sistemos buvo valdomos nuotoliniu būdu Danijos kompanijos Danfoss pagamintų šaldymo įrenginių, kurie nebevykdė saugumo atnaujinimų.
Išpuoliai paveikė ir kraujo banką Prancūzijoje, kur įsilaužėliai bandė pakelti temperatūrą kraujo saugojimo vienetuose, tačiau pavyko sutrukdyti pakenkti kraujo tiekimui. Be to, JAV gynybos departamentas tiria panašius įsilaužimus, nukreiptus į karinę šaldymo įrangą.
Nors oficialaus kaltininko nepriskirta, saugumo tyrėjai ir JAV pareigūnai įtaria, kad už šių kibernetinių išpuolių gali stovėti Iranas. Siekdamos kovoti su grėsme, agentūros rekomenduoja pramonės šakoms atjungti nuotolinio valdymo sistemas nuo interneto, stiprinti slaptažodžių apsaugą, taikyti galimus saugumo pataisymus ir keisti nepalaikomą įrangą. Užpuolikai gali sukelti nuolatinį šildymą ir atšildymo ciklus, sukeldami didelius inventoriaus nuostolius ir įrangos gedimus.
Laikinasis CISA kibernetinio saugumo vadovas Chris Butera pabrėžė grėsmės mastą: „Kiekviena organizacija, priklausanti nuo šaldymo ir stebėjimo sistemų, turėtų manyti, kad gali tapti taikiniu.“ Šis įspėjimas atkreipia dėmesį į kritinės infrastruktūros su šalto grandine valdymo pažeidžiamumus, kurie yra pažeidžiami kibernetinei manipuliacijai.
Šaltiniai ir originalūs pranešimai
Skaityti originalų šaltinį ↗
Komentarai (0)
Komentarų dar nėra. Pradėkite diskusiją.
Rašyti komentarą
Komentarai publikuojami po moderavimo. Jūsų vardas ir komentaras bus vieši. Paskyra