
ASV valdība izdevusi brīdinājumu par kiberdraudiem, kas vērsti uz rūpnieciskajām dzesēšanas sistēmām
Attēls: TechCrunch · Avots
ASV aģentūras brīdina par pastāvīgiem kiberapdraudējumiem rūpnieciskajām saldētavām pārtikas, transporta un medicīnas sektoros ar iekārtu bojājumu un krājumu zuduma riskiem.
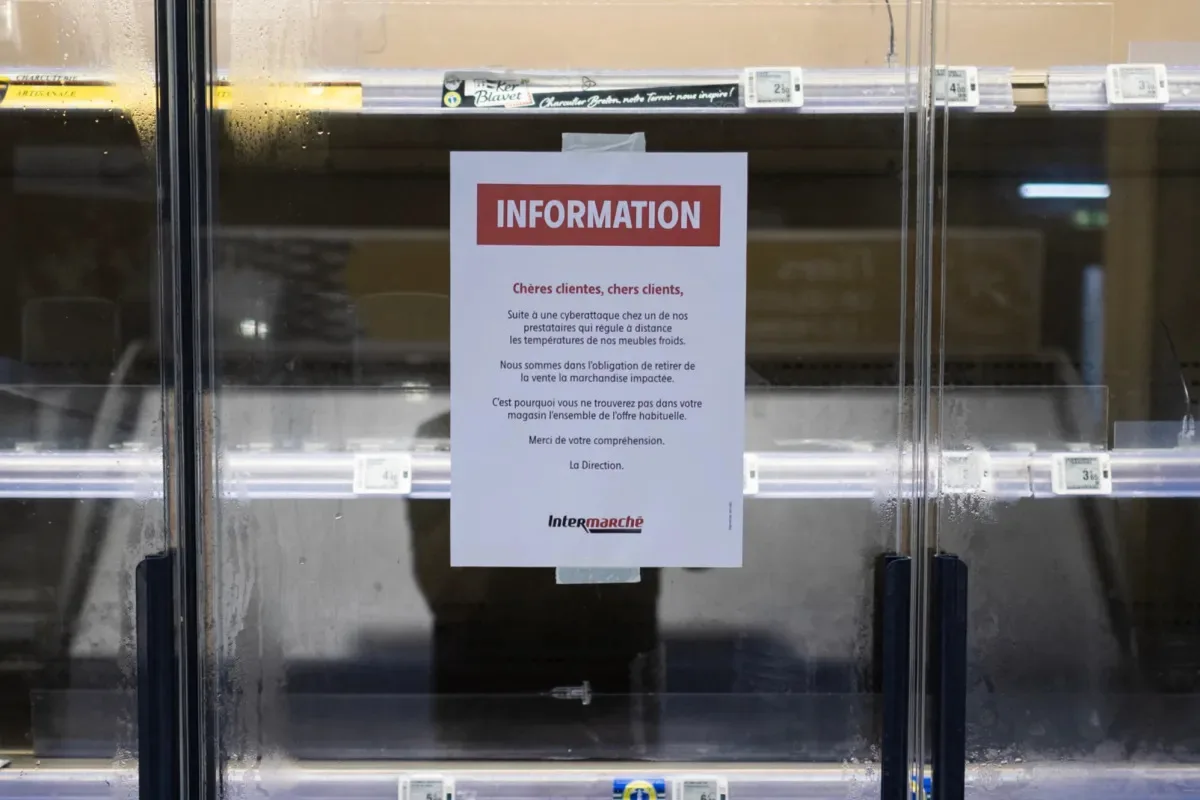
ASV valdība ir izdevusi brīdinājumu par pastāvīgiem kiberapdraudējumiem, kas ietekmē rūpnieciskās dzesēšanas ierīces, atsaucoties uz ziņojumiem par plašām kiberuzbrukumu kaskādēm saldētavām un dzesēšanas sistēmām veikalos, militārajās bāzēs un asins bankās visā pasaulē. Kiberseguma un infrastruktūras drošības aģentūra (CISA), FBI un vairāku federālo departamentu kopīgā paziņojumā norādīts, ka hakeri mērķējas uz internetu savienotām dzesēšanas un aukstās ķēdes uzraudzības sistēmām, kas ir būtiskas pārtikas, lauksaimniecības, transporta un medicīnisko piegāžu jomā.
Amatpersonas brīdina, ka ļaundari, kuri izmanto šīs sistēmas, var manipulēt ar temperatūrām, radot fiziskus bojājumus, piemēram, ugunsbīstamību, krājumu bojāšanos un iekārtu kalpošanas laika saīsināšanos. Pēdējie uzbrukumi, īpaši Apvienotajā Karalistē un visā Eiropā, izraisīja to, ka hakeri pacēla saldētavu un dzesēšanas iekārtu temperatūras vismaz divpadsmit valstīs, bojājot pārtikas krājumus un ražojumus. Dažas ietekmētās sistēmas darbojās ar Dānijas uzņēmuma Danfoss attālināti vadāmām dzesēšanas ierīcēm, kuras vairs nesaņēma drošības atjauninājumus.
Uzbrukumi skāra arī asins banku Francijā, kur hakeri mēģināja paaugstināt temperatūru asins uzglabāšanas vienībās, taču izdevās novērst kaitējumu asins piegādei. Turklāt ASV Aizsardzības departaments izmeklē līdzīgus iebrukumus militārajās dzesēšanas iekārtās.
Lai gan oficiāla atbildība vēl nav noteikta, drošības pētnieki un ASV amatpersonas plaši aizdomas liek par Irānas iesaisti šajos kibermuzikālajos uzbrukumos. Lai mazinātu draudus, aģentūras iesaka nozarei atvienot attālināti vadāmās sistēmas no interneta, pastiprināt paroļu aizsardzību, piemērot pieejamos drošības atjauninājumus un nomainīt neatbalstītas iekārtas. Uzbrucēji var izraisīt nepārtrauktus apkures un atkausēšanas ciklus, izraisot plašus krājumu zudumus un iekārtu bojājumus.
CISA pagaidu kiberseguma vadītājs Kriass Butera uzsvēra drauda apmēru: “Katra organizācija, kas paļaujas uz dzesēšanas un uzraudzības sistēmām, vajadzētu pieņemt, ka tā var būt mērķis.” Šis brīdinājums izceļ neaizsargātību kritiskajā infrastruktūrā, kas saistīta ar aukstās ķēdes pārvaldību un ir pakļauta kiberizspēlei.
Avoti un oriģinālziņas
Lasīt oriģinālo avotu ↗
Komentāri (0)
Komentāru vēl nav. Sāciet diskusiju.
Rakstīt komentāru
Komentāri tiek publicēti pēc moderēšanas. Jūsu vārds un komentārs būs redzami publiski. Konts