
Gobierno de EE.UU. Emite Advertencia sobre Ciberataques que Apuntan a Sistemas Industriales de Refrigeración
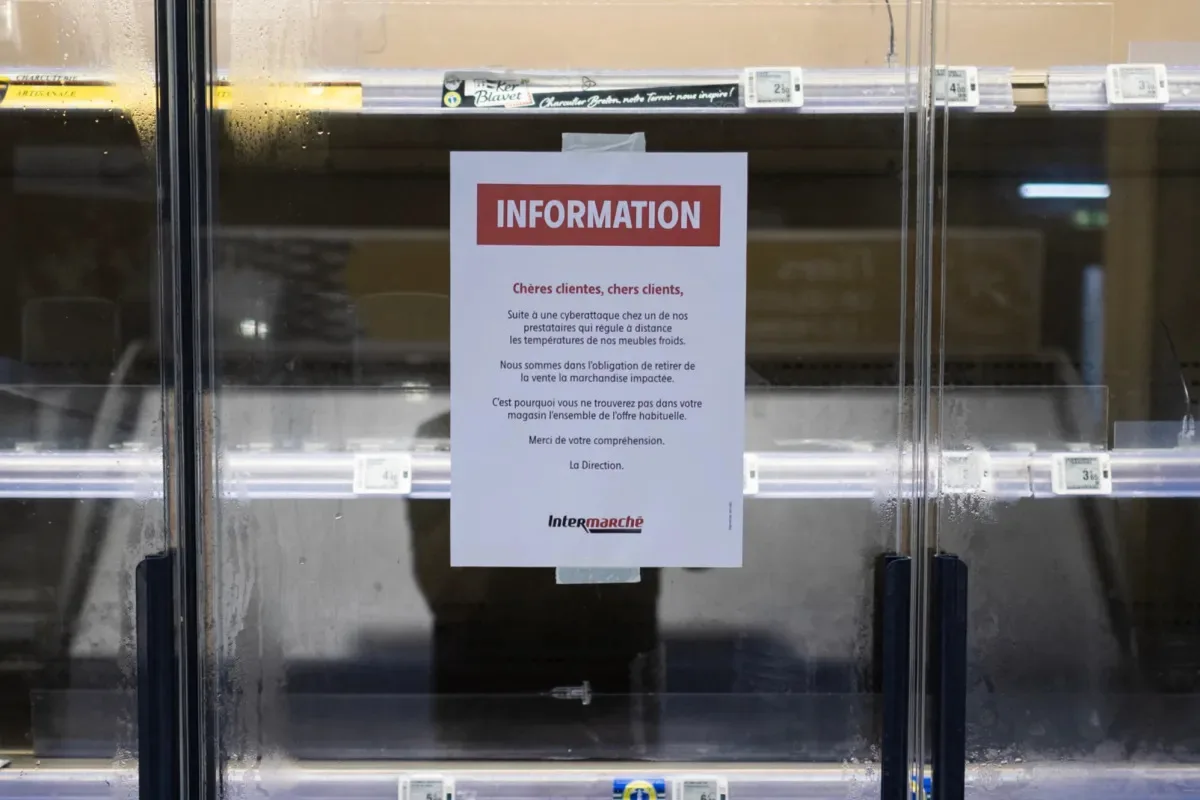
Image: TechCrunch · Source
Agencias estadounidenses advierten sobre amenazas cibernéticas en curso que apuntan a congeladores industriales en sectores de alimentos, transporte y médico, con riesgos de daños al equipo y pérdida de inventario.
El gobierno de los Estados Unidos ha emitido una advertencia acerca de una amenaza cibernética en curso que afecta unidades industriales de refrigeración, tras informes de ciberataques generalizados en congeladores y sistemas de enfriamiento en supermercados, bases militares y bancos de sangre a nivel mundial. Una declaración conjunta de la Agencia de Ciberseguridad e Infraestructura (CISA), el FBI y varios departamentos federales reveló que los hackers están atacando sistemas de refrigeración conectados a internet y sistemas de monitoreo de la cadena de frío, cruciales para sectores que incluyen alimentos, agricultura, transporte y envío de suministros médicos.
Los funcionarios advierten que los atacantes que exploten estos sistemas podrían manipular las temperaturas, causando potencialmente daños físicos tales como riesgos de incendio, deterioro de inventarios y reducción en la vida útil del equipo. Ataques recientes, particularmente en Reino Unido y en Europa, mostraron que hackers aumentaron las temperaturas de congeladores y unidades de enfriamiento en al menos doce países, echando a perder suministros de alimentos y dañando productos. Algunos sistemas comprometidos usaban unidades de refrigeración controladas remotamente fabricadas por la empresa danesa Danfoss, que había dejado de proporcionar actualizaciones de seguridad.
Los ataques también afectaron a un banco de sangre en Francia, donde los hackers intentaron aumentar las temperaturas en unidades de almacenamiento de sangre donada, pero se impidió que dañaran el suministro de sangre. Además, el Departamento de Defensa de Estados Unidos está investigando incursiones similares que atacan unidades militares de refrigeración.
Aunque no se ha hecho una atribución oficial, investigadores de seguridad y funcionarios estadounidenses sospechan ampliamente de la participación de Irán en estos ciberataques. Para contrarrestar esta amenaza, las agencias recomiendan que las industrias desconecten los sistemas de control remoto de internet, fortalezcan las protecciones de contraseña, apliquen los parches disponibles y reemplacen el equipo que no recibe soporte. Los atacantes podrían inducir ciclos continuos de calentamiento y descongelación, causando pérdidas extensas de inventario y fallas en el equipo.
El jefe interino de ciberseguridad de CISA, Chris Butera, enfatizó el alcance de la amenaza: “Cada organización que depende de los sistemas de refrigeración y monitoreo debería asumir que podría ser un objetivo.” Esta alerta subraya las vulnerabilidades en infraestructuras críticas relacionadas con la gestión de la cadena de frío, vulnerables a explotación cibernética.
Fuentes e informes originales
Read the original source ↗
Comentarios (0)
Aún no hay comentarios.
Escribe un comentario
Los comentarios se publican tras moderación. Tu nombre y comentario serán públicos. Cuenta