
Правительство США предупреждает о кибератаках на промышленные холодильные системы
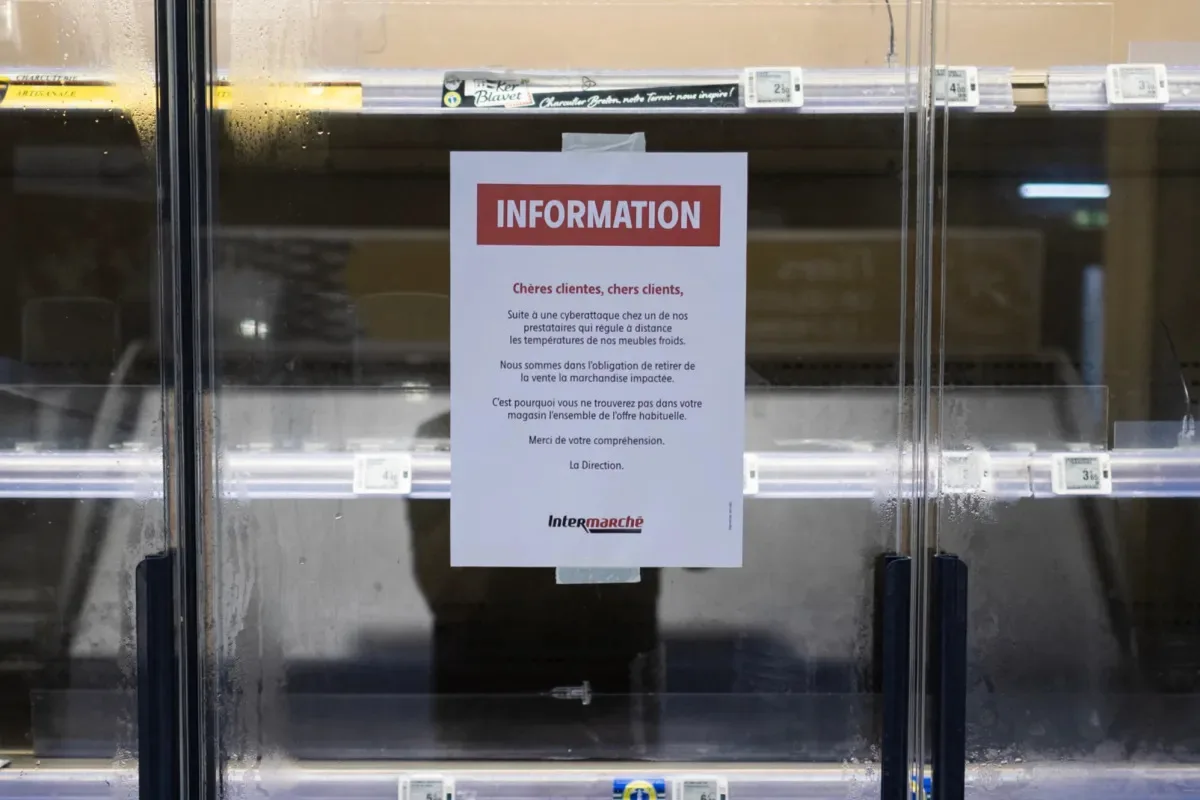
Image: TechCrunch · Source
Американские агентства предупреждают о продолжающихся киберугрозах, нацеленных на промышленные морозильники в пищевой, транспортной и медицинской сферах, с риском повреждения оборудования и потери запасов.
Правительство США выпустило предупреждение об актуальной киберугрозе, затрагивающей промышленные холодильные установки, после сообщений о масштабных кибератаках на морозильные камеры и системы охлаждения в супермаркетах, военных базах и банках крови по всему миру. Совместное заявление Агентства по кибербезопасности и защите инфраструктуры (CISA), ФБР и нескольких федеральных ведомств раскрывает, что хакеры атакуют подключённые к интернету системы мониторинга холодильников и холодовой цепи, жизненно важные для таких секторов, как питание, сельское хозяйство, транспорт и доставка медицинских поставок.
Представители органов предупреждают, что злоумышленники, использующие эти системы, могут манипулировать температурами, что может привести к физическим повреждениям, включая пожарную опасность, порчу запасов и снижение срока службы оборудования. Последние атаки, особенно в Великобритании и по всей Европе, сопровождались повышением температур морозильников и охлаждающих установок как минимум в двенадцати странах, что вызвало порчу продовольствия и повреждение продукции. Некоторые скомпрометированные системы использовали дистанционно управляемые холодильные установки датской компании Danfoss, которая прекратила предоставление обновлений безопасности.
Атаки также коснулись банка крови во Франции, где хакеры пытались повысить температуры в хранилищах донорской крови, но не смогли нанести ущерб запасам. Кроме того, Министерство обороны США расследует подобные вторжения, нацеленные на военные холодильные установки.
Официальных заявлений об авторстве не было, однако специалисты по безопасности и американские чиновники в целом подозревают причастность Ирана к этим кибератакам. В ответ агентства рекомендуют предприятиям отключить системы удаленного управления от интернета, усилить защиту паролей, применять доступные обновления и заменять устаревшее оборудование. Нападающие могут вызывать непрерывные циклы нагрева и размораживания, приводящие к значительным потерям запасов и поломкам техники.
Исполняющий обязанности главы CISA по кибербезопасности Крис Бутера подчеркнул масштаб угрозы: «Каждая организация, зависящая от холодильных и мониторинговых систем, должна предполагать, что она может стать целью». Это предупреждение акцентирует уязвимость критической инфраструктуры, связанной с управлением холодовой цепью, перед киберэксплуатацией.
Источники и первоисточники
Read the original source ↗
Комментарии (0)
Комментариев пока нет. Начните обсуждение.
Написать комментарий
Комментарии публикуются после модерации. Ваше имя и комментарий будут видны всем. Аккаунт