
Milžiniškas prekybos centro šaldytuvų įsilaužimas išnaudojo pasenusią saugumo sistemą, sukeldamas gaisrus ir maisto gedimą

Vaizdas: Ars Technica · Šaltinis
700 Europos prekybos centrų šaldymo sistemų plačiai įsilaužta pasinaudojant pasenusiais, viešai prieinamais valdikliais, sukeliant maisto gedimą ir gaisrus. Ekspertai nurodo prastą kibernetinio saugumo praktiką ir nepataisytas saugumo spragas kaip incidento priežastis.
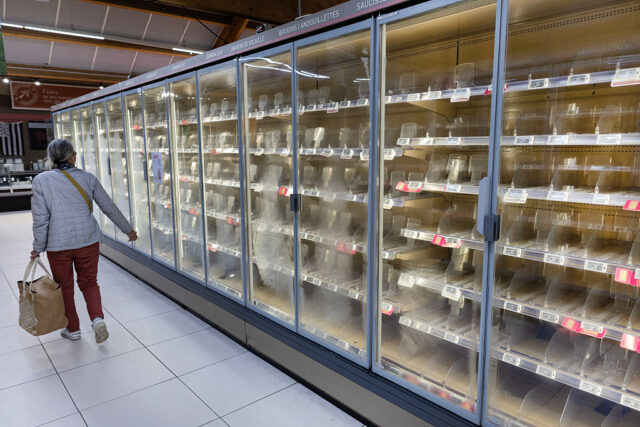
Šią savaitę įvyko reikšmingas kibernetinio saugumo incidentas, kai prancūzų maždaug 700 prekybos centrų šaldymo sistemos susidūrė su koordinuotu įsilaužimu, kuris sukėlė plačią maisto sugadinimą ir kai kuriais atvejais gaisrus. Ataka buvo nukreipta į interneto valdymo pultus, atsakingus už nuotolinį šaldytuvų ir šaldiklių valdymą parduotuvėse. Išnaudodami šiuos įrenginius, įsilaužėliai aktyvavo atitirpdymo sistemas, dėl ko temperatūra pakilo iki 50° Celsijaus (122° Farenheito), sukeldami didelę žalą iki incidento aptikimo.
Prancūzijos valdžios institucijos nurodo, kad pažeisti įrenginiai buvo gaminami Danfoss (Danija) ir Dixell kartu su jų patronuojančia įmone Copeland (JAV). Šie valdikliai turėjo kritinių saugumo spragų, kurios leido įsilaužėliams įgyti nuotolinę administratoriaus prieigą. Ypač Danfoss valdikliai naudojo kasdien kintančius prisijungimo duomenis, kurie buvo generuojami viešai prieinamu programiniu pagrindu pagal datą – mechanizmas, kurį įsilaužėliai galėjo lengvai atkurti, ypač įrenginiuose be naujausių programinės įrangos atnaujinimų. Panašiai neseniai Copeland ir Dixell valdiklių programinėje įrangoje buvo ištaisytos nuotolinio prieigos spragos.
Ekspertai pažymi, kad paveiktos parduotuvės veikė su pasenusia programine įranga ir nepaisė pagrindinių kibernetinio saugumo priemonių, tokių kaip įrenginių pašalinimas iš viešai prieinamo interneto, VPN diegimas, griežto IP adresų sąrašo taikymas ir numatytųjų slaptažodžių keitimas. Šie nusižengimai leido įvykti milžiniškam saugumo pažeidimui, kuris, tikėtina, kainavo dešimtis ar šimtus milijonų eurų. Kitose Europos šalyse pranešama apie panašių incidentų atvejus Ispanijoje, Portugalijoje, Lenkijoje, Vokietijoje ir Belgijoje.
Pen Test Partners saugumo specialistai pabrėžė, kad pagrindinės kibernetinės higienos laikymasis galėjo visiškai užkirsti kelią atakai. Jie akcentavo svarbą kontroliuojamai tinklo integracijai su trečiosios šalies įranga ir nuolatiniam programinės įrangos atnaujinimui. Tokie rizikos įspėjimai buvo pateikti praėjusių metų spalio mėnesį saugumo įmonės Claroty ir pakartoti JAV Kibernetinio saugumo ir infrastruktūros apsaugos agentūros vasario mėnesį.
Copeland pripažino spragą pasenusių valdiklių kartoje ir bendradarbiauja su klientais, siekdama sumažinti būsimą riziką. Danfoss į užklausas nedavė skubių atsakymų, bet pranešama, kad panašiai nutrauktų modelių taip pat buvo susiję su incidentu.
Įsilaužėliai dar neprisiėmė atsakomybės, todėl motyvai lieka neaiškūs. Galimi variantai apima didelio masto vandalizmą arba valstybinių ar tarptautinių veikėjų siekį platų trikdymą.
Šis įvykis atspindi nuolatinį įtampą tarp įmonių finansinių apribojimų ir saugumo investicijų. Daugelis organizacijų vengia atnaujinti įrangą be tiesioginių finansinių paskatų, dėl ko vėliau patiria didelę operacinę ir reputacinę žalą. Paveiktos prekybos tinklai susidurs su brangiomis pasekmėmis, tačiau lieka neaišku, ar šis incidentas paskatins platesnius pokyčius pramonės kibernetinio saugumo praktikoje.

Šaltiniai ir originalūs pranešimai
Skaityti originalų šaltinį ↗
Komentarai (0)
Komentarų dar nėra. Pradėkite diskusiją.
Rašyti komentarą
Komentarai publikuojami po moderavimo. Jūsų vardas ir komentaras bus vieši. Paskyra