
Massiivinen supermarketin jääkaappihyökkäys hyödyntää vanhentunutta tietoturvaa, aiheuttaen tulipaloja ja elintarvikkeiden pilaantumista

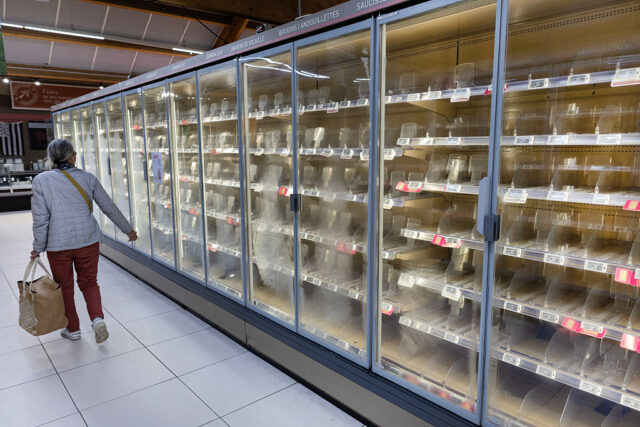
Kuva: Ars Technica · Lähde
700 eurooppalaisen supermarketin jäähdytysjärjestelmiä hakattiin laajasti hyödyntämällä vanhentuneita ja internetiin avoimesti pääsyviä ohjaimia, aiheuttaen elintarvikkeiden pilaantumista ja tulipaloja. Asiantuntijat syyttävät tapahtumasta heikkoja kyberturvakäytäntöjä ja korjaamattomia haavoittuvuuksia.
Merkittävässä kyberturvallisuusuhkassa tällä viikolla noin 700 supermarketin jäähdytysjärjestelmää Ranskassa koettiin koordinoitu hakkerointi, joka aiheutti laajaa elintarvikkeiden pilaantumista ja joissain tapauksissa tulipaloja. Hyökkäys kohdistui internetiin kytkettyihin ohjaimiin, jotka ovat vastuussa kauppojen jääkaappien ja pakastimien etähallinnasta. Hyökkääjät hyödyntämällä näitä laitteita aktivoivat sulatuslaitteet, mikä nosti lämpötilan jopa 50° Celsius-asteeseen (122° Fahrenheit), aiheuttaen merkittäviä vahinkoja ennen havaitsemista.
Ranskan viranomaiset ilmoittavat, että kompromettoidut laitteet olivat tanskalaisen Danfossin sekä Dixellin ja sen emoyhtiön Copelandin (Yhdysvallat) valmistamia. Näissä ohjaimissa havaittiin kriittisiä haavoittuvuuksia, jotka sallivat hyökkääjien saada etähallinnan tasoinen käyttöoikeus. Erityisesti Danfossin ohjaimet käyttivät päivittäin vaihtuvaa kirjautumistietoa, joka luodaan julkiseen ohjelmistoon perustuen päivämäärään – mekanismi, jonka hakkerit pystyivät jäljittelemään luvattoman pääsyn saamiseksi, varsinkin laitteissa, joita ei oltu päivitetty uusimmilla ohjelmistoversioilla. Vastaavia haavoittuvuuksia on äskettäin korjattu Copelandin ja Dixellin ohjainten ohjelmistoissa.
Asiantuntijat korostavat, että kohdetut kaupat käyttivät vanhentunutta ohjelmistoa eivätkä noudattaneet perustason kyberturvakäytäntöjä, kuten laitteiden poistamista julkisesta internet-yhteydestä, VPN:n käyttöönottoa, tiukkojen IP-sallittujen listojen ylläpitoa ja oletussalasanojen vaihtoa. Nämä laiminlyönnit mahdollistivat laajamittaisen tietomurron, joka todennäköisesti aiheutti kymmeniä tai satoja miljoonia euroja vahinkoja. Muita raportoituja vaikutuksia on Espanjassa, Portugalissa, Puolassa, Saksassa ja Belgiassa.
Pen Test Partnersin turvallisuusekspertit painottivat, että peruskyberhygieniaa noudattamalla hyökkäys olisi voitu kokonaan estää. He korostivat kolmansien osapuolten laitteiden verkkoon liittämisen hallintaa sekä ohjelmistojen ajantasaista pitämistä. Varoituksia vastaavista riskeistä oli annettu lokakuussa 2023 turvallisuusyritys Clarotyn toimesta ja ne toistettiin Yhdysvaltojen kyberturvallisuus- ja infrastruktuuriviranomaisen (CISA) helmikuussa.
Copeland on myöntänyt haavoittuvuuden elinkaarensa lopussa olevassa ohjainmallissa ja tekee tiivistä yhteistyötä asiakkaittensa kanssa riskin minimoimiseksi. Danfoss ei vastannut välittömästi tiedusteluihin, mutta raporttien mukaan vastaavilla käyttöön poistetun mallin ohjaimilla on myös ollut osuutta.
Hyökkääjät eivät ole vielä ottaneet vastuuta, ja motiivit ovat epäselvät. Mahdollisuuksia ovat laajamittainen vandalismi tai valtiollisten tai kansainvälisten toimijoiden pyrkimys aiheuttaa laajaa häiriötä.
Tapahtuma korostaa jatkuvaa ristiriitaa yritysten taloudellisten rajoitteiden ja tietoturvainvestointien välillä. Monet organisaatiot vastustavat laitepäivityksiä ilman suoraa taloudellista hyötyä, mikä johtaa myöhemmin merkittäviin toiminnallisiin ja mainehaittoihin. Vaikutuksille alttiit supermarket-ketjut joutuvat kohtaamaan kalliita seurauksia, mutta on epävarmaa, johtavatko ne laajempiin muutoksiin toimialan kyberturvakäytännöissä.

Lähteet ja alkuperäiset raportit
Lue alkuperäinen lähde ↗
Kommentit (0)
Ei vielä kommentteja. Aloita keskustelu.
Kirjoita kommentti
Kommentit julkaistaan moderoinnin jälkeen. Nimesi ja kommenttisi näkyvät julkisesti. Tili