
Massiver Supermarktkühlung-Hack nutzt veraltete Sicherheit aus und verursacht Brände und Verderb

Image: Ars Technica · Source
Ein weit verbreiteter Hack von Kühlsystemen in 700 europäischen Supermärkten nutzte veraltete, internet-exponierte Steuerungen aus und führte zu Lebensmittelverderb und Bränden. Experten führen den Vorfall auf schlechte Cybersicherheitspraktiken und ungepatchte Schwachstellen zurück.
Cybersecurity-Vorfall bei Kühlsystemen in europäischen Supermärkten
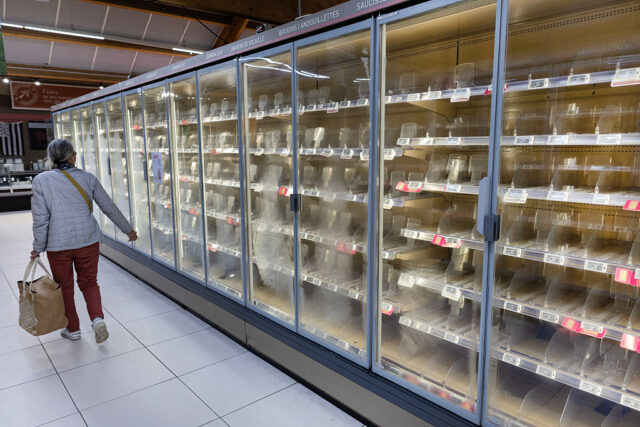
In einem bedeutenden Cybersecurity-Vorfall in dieser Woche wurden Kühlungssysteme in etwa 700 Supermärkten in Frankreich koordiniert gehackt, was zu weitreichendem Lebensmittelverderb und in einigen Fällen zu Bränden führte. Der Angriff richtete sich gegen internetverbundene Steuergeräte, die für die Fernsteuerung ganzer Flotten von Kühlschränken und Gefriergeräten in den Filialen verantwortlich sind. Durch die Ausnutzung dieser Geräte aktivierten die Angreifer Abtauvorrichtungen, wodurch die Temperaturen auf bis zu 50 °C (122 °F) anstiegen, was vor der Entdeckung erhebliche Schäden verursachte.
Betroffene Geräte und ausgenutzte Schwachstellen
Französische Behörden geben an, dass die kompromittierten Geräte von Danfoss aus Dänemark und Dixell sowie deren Muttergesellschaft Copeland mit Sitz in den USA stammen. Bei diesen Steuergeräten wurden kritische Schwachstellen festgestellt, die Angreifern einen Fernzugriff auf Administrator-Ebene ermöglichten. Besonders Danfoss-Steuerungen verwendeten täglich wechselnde Zugangsdaten, die mittels öffentlich verfügbaren Firmwares basierend auf dem Datum erzeugt wurden – ein Mechanismus, den Hacker nachahmen konnten, um unautorisierten Zugang zu erhalten, insbesondere bei Geräten ohne aktuelle Firmware-Updates. Ähnliche Sicherheitslücken in der Fernzugriffs-Firmware bei Copeland- und Dixell-Steuerungen wurden kürzlich behoben.
Mangelhafte Cybersicherheitspraktiken und Ausmaß des Angriffs
Experten betonen, dass die betroffenen Geschäfte mit veralteter Firmware arbeiteten und etablierte Cybersicherheitsmaßnahmen vernachlässigten, wie z. B. das Entfernen der Geräte aus der öffentlichen Internet-Exposition, den Einsatz von VPNs, die Durchsetzung strenger IP-Adress-Whitelistings und das Ersetzen von Standardzugangsdaten. Diese Versäumnisse ermöglichten einen massiven Einbruch, der wahrscheinlich Kosten im zweistelligen bis dreistelligen Millionen-Euro-Bereich verursacht. Andere berichtete betroffene europäische Länder sind Spanien, Portugal, Polen, Deutschland und Belgien.
Empfehlungen und Hintergrund
Sicherheitsspezialisten von Pen Test Partners hoben hervor, dass die Einhaltung grundlegender Cyber-Hygiene den Angriff vollständig hätte verhindern können. Sie betonten die Bedeutung kontrollierter Netzwerkintegration von Fremdausrüstung und die Pflege aktueller Softwareversionen. Frühere Warnungen zu solchen Risiken wurden im Oktober letzten Jahres von der Sicherheitsfirma Claroty und im Februar von der US-amerikanischen Cybersecurity and Infrastructure Security Agency herausgegeben.
Herstellerreaktionen und aktuelle Lage
Copeland räumte eine Schwachstelle in einer Controller-Generation am Ende ihres Lebenszyklus ein und arbeitet mit Kunden zusammen, um zukünftige Risiken zu mindern. Danfoss reagierte nicht umgehend auf Anfragen, aber Berichte deuten darauf hin, dass auch dort ähnlich eingestellte Modelle beteiligt waren.
Motive und Konsequenzen
Die Angreifer haben bislang keine Verantwortung übernommen, was die Motive unklar lässt. Möglich sind groß angelegter Vandalismus oder Eingriffe von staatlichen oder internationalen Akteuren, die eine weitreichende Störung anstreben.
Dieses Ereignis verdeutlicht die anhaltende Spannung zwischen finanziellen Unternehmensbeschränkungen und Investitionen in Sicherheit. Viele Organisationen zögern, Geräte ohne direkte finanzielle Anreize aufzurüsten, um später beträchtliche betriebliche und reputative Schäden zu vermeiden. Die betroffenen Supermarktketten sehen sich mit kostspieligen Folgewirkungen konfrontiert, aber es bleibt unklar, ob dieser Vorfall breit angelegte Veränderungen in den Cybersicherheitspraktiken der Branche anstoßen wird.

Quellen und Originalberichte
Read the original source ↗
Kommentare (0)
Noch keine Kommentare.
Kommentar schreiben
Kommentare erscheinen nach Moderation. Name und Kommentar werden öffentlich angezeigt. Konto