
Ogromny atak na systemy chłodnicze supermarketów wykorzystuje przestarzałe zabezpieczenia, powodując pożary i psucie się żywności

Image: Ars Technica · Source
Rozległy atak hakerski na systemy chłodnicze w 700 europejskich supermarketach wykorzystał przestarzałe kontrolery podłączone do Internetu, co spowodowało psucie się żywności i pożary. Eksperci przypisują incydent słabym praktykom cyberbezpieczeństwa i niezałatanymi lukami.
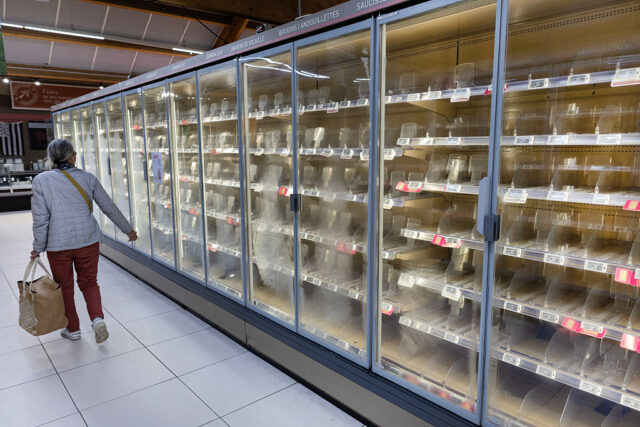
W istotnym incydencie związanym z cyberbezpieczeństwem, który miał miejsce w tym tygodniu, systemy chłodnicze około 700 supermarketów we Francji zostały skoordynowanie zaatakowane, czego skutkiem było masowe psucie się żywności, a w niektórych przypadkach także pożary. Atak skierowano na kontrolery podłączone do Internetu, które odpowiadają za zdalne zarządzanie flotą lodówek i zamrażarek w sklepach. Wykorzystując te urządzenia, napastnicy uruchomili funkcję odszraniania, powodując wzrost temperatury nawet do 50° Celsjusza (122° Fahrenheita), co spowodowało znaczne uszkodzenia zanim wykryto atak.
Władze francuskie wskazały, że zainfekowane urządzenia zostały wyprodukowane przez firmę Danfoss z Danii oraz Dixell i jej spółkę nadrzędną Copeland z siedzibą w Stanach Zjednoczonych. Kontrolery te miały krytyczne luki pozwalające napastnikom uzyskać zdalny dostęp na poziomie administratora. Szczególnie kontrolery Danfoss używały codziennie zmieniających się poświadczeń generowanych na podstawie daty przez publicznie dostępne oprogramowanie firmware — mechanizm, który hakerzy mogli odtworzyć, by uzyskać nieautoryzowany dostęp, zwłaszcza w urządzeniach bez najnowszych aktualizacji. Podobnie w firmware urządzeń Copeland i Dixell niedawno załatano porównywalne luki umożliwiające zdalny dostęp.
Eksperci podkreślają, że zaatakowane sklepy korzystały z przestarzałego oprogramowania firmware oraz zaniedbały podstawowe praktyki cyberbezpieczeństwa, takie jak usunięcie urządzeń z publicznego dostępu do Internetu, wdrożenie VPN, egzekwowanie surowych list dozwolonych adresów IP czy zmianę domyślnych haseł. Zaniedbania te umożliwiły masową naruszenie, które prawdopodobnie kosztowało dziesiątki do setek milionów euro. Według doniesień inne europejskie kraje objęte atakiem to m.in. Hiszpania, Portugalia, Polska, Niemcy i Belgia.
Specjaliści ds. bezpieczeństwa z Pen Test Partners podkreślili, że przestrzeganie podstawowej higieny cybernetycznej w pełni mogło zapobiec atakowi. Zwrócili uwagę na istotę kontrolowanej integracji sprzętu firm trzecich z siecią i utrzymanie aktualnych wersji oprogramowania. Wcześniejsze ostrzeżenia o takich zagrożeniach wydała firma Claroty w październiku oraz amerykańska Agencja ds. Cyberbezpieczeństwa i Infrastruktury w lutym.
Copeland potwierdził istnienie luki w starszej generacji kontrolerów wycofanych z produkcji i współpracuje z klientami, aby ograniczyć przyszłe ryzyko. Danfoss nie odpowiedział od razu na zapytania, jednak raporty wskazują, że podobne wycofane modele były również uwikłane w atak.
Napastnicy jak dotąd nie przyznali się do ataku, co pozostawia motywy niejasne. Możliwe przyczyny to działalność chuligańska na dużą skalę lub ingerencja państwowych bądź międzynarodowych aktorów dążących do szerokiego zakłócenia działania.
Wydarzenie to uwypukla ciągłe napięcie między ograniczeniami finansowymi firm a inwestycjami w bezpieczeństwo. Wiele organizacji opiera się aktualizacji sprzętu bez bezpośrednich korzyści finansowych, by później zmierzyć się z poważnymi stratami operacyjnymi i wizerunkowymi. Dotknięte łańcuchy supermarketów zmierzą się z kosztownymi konsekwencjami, jednak nie jest jasne, czy incydent ten wymusi szersze zmiany w praktykach cyberbezpieczeństwa w branży.

Źródła i oryginalne doniesienia
Read the original source ↗
Komentarze (0)
Nie ma jeszcze komentarzy.
Napisz komentarz
Komentarze publikujemy po moderacji. Nazwa i komentarz będą publiczne. Konto