
Массовая атака на холодильные системы супермаркетов использует устаревшую безопасность, вызывая пожары и порчу продуктов

Image: Ars Technica · Source
Широкая кибератака на системы холодильного оборудования в 700 европейских супермаркетах использовала устаревшие контроллеры с доступом к Интернету, что привело к порче продуктов и пожарам. Эксперты связывают инцидент с плохими практиками кибербезопасности и неустранёнными уязвимостями.
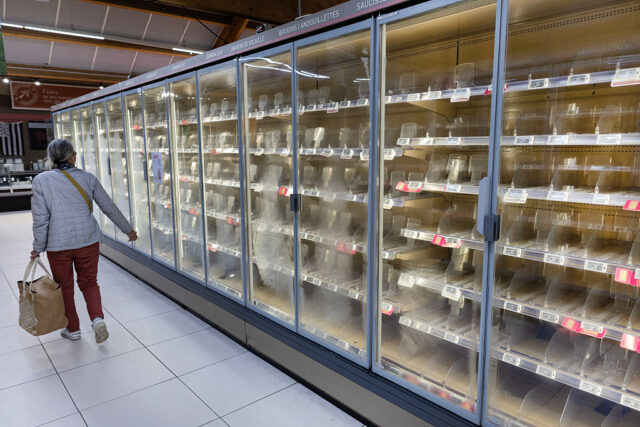
В серьезном инциденте с кибербезопасностью на этой неделе системы холодильного оборудования примерно в 700 супермаркетах Франции стали объектом скоординированной хакерской атаки, приведшей к массовой порче продуктов и в некоторых случаях пожарам. Атакой были поражены контроллеры с подключением к Интернету, ответственные за удаленное управление целыми парками холодильников и морозильников в магазинах. Используя эти устройства, злоумышленники активировали режим оттайки, вызвав повышение температуры до 50° Цельсия (122° Фаренгейта), что привело к значительным повреждениям до обнаружения атаки.
Французские власти сообщили, что скомпрометированные устройства произведены датской компанией Danfoss и Dixell вместе с её материнской компанией Copeland из США. В этих контроллерах обнаружены критические уязвимости, позволявшие злоумышленникам получить удаленный доступ с правами администратора. В частности, контроллеры Danfoss использовали ежедневные меняющиеся учетные данные, генерируемые на основе даты на общедоступном программном обеспечении — механизм, который хакеры могли воспроизвести для несанкционированного доступа, особенно на устройствах без последних обновлений. Аналогичным образом, последние исправления прошивки контроллеров Copeland и Dixell устранили похожие уязвимости для удаленного доступа.
Эксперты отмечают, что пострадавшие магазины работали на устаревшей прошивке и пренебрегали базовыми мерами кибербезопасности, такими как удаление устройств из публичного Интернета, использование VPN, жесткие списки разрешенных IP-адресов и замена заводских паролей. Эти упущения позволили совершить масштабное нарушение, которое, по оценкам, обошлось в десятки и сотни миллионов евро. Сообщается, что пострадали также другие европейские страны, включая Испанию, Португалию, Польшу, Германию и Бельгию.
Специалисты по безопасности из Pen Test Partners акцентировали внимание на том, что соблюдение базовых правил кибергигиены полностью могло предотвратить атаку. Они подчеркнули важность контролируемой интеграции оборудования третьих сторон в сеть и поддержания актуальных версий программного обеспечения. Предупреждения о таких рисках ранее выпускала компания Claroty в октябре и американское Агентство по кибербезопасности и инфраструктурной безопасности в феврале.
Copeland подтвердил наличие уязвимости в устаревшем поколении контроллеров и ведет работу с клиентами по снижению будущих рисков. Danfoss на запросы пока не ответил, однако сообщения указывают, что в атаках участвовали аналогичные модели, снятые с производства.
Злоумышленники пока не взяли на себя ответственность, оставляя мотивы неясными. Возможны варианты массового вандализма или вмешательства государственных или международных акторов с целью широких нарушений.
Это событие подчеркивает продолжающееся противоречие между финансовыми ограничениями компаний и необходимыми инвестициями в безопасность. Многие организации сопротивляются обновлению оборудования без непосредственных финансовых стимулов, а затем сталкиваются с серьезными операционными и репутационными потерями. Пострадавшие сети супермаркетов понесут значительные убытки, однако пока неясно, приведет ли инцидент к более масштабным изменениям в практике кибербезопасности отрасли.

Источники и первоисточники
Read the original source ↗
Комментарии (0)
Комментариев пока нет. Начните обсуждение.
Написать комментарий
Комментарии публикуются после модерации. Ваше имя и комментарий будут видны всем. Аккаунт