
Massiv hack av supermarkedkjølesystemer utnytter utdatert sikkerhet og forårsaker branner og matsvinn

Bilde: Ars Technica · Kilde
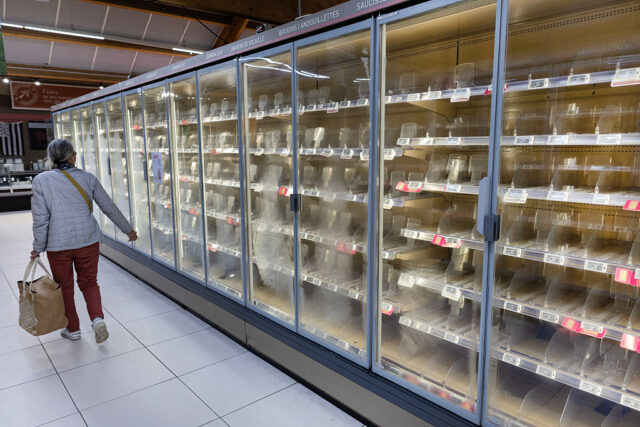
En omfattende hack mot kjølesystemer i 700 europeiske supermarkeder utnyttet utdatert internett-eksponerte kontrollere, noe som førte til matsvinn og branner. Eksperter peker på dårlig cybersikkerhet og upatchede sårbarheter.
Betydelig cybersikkerhetshendelse rammer europeiske supermarkeder
Denne uken opplevde kjølesystemer i cirka 700 supermarkeder i Frankrike en koordinert hack som førte til omfattende matsvinn og i noen tilfeller branner. Angrepet rettet seg mot internett-tilkoblede kontrollere som fjernstyrer hele flåter av kjøleskap og frysere i butikkene. Ved å utnytte disse enhetene aktiverte angriperne avriming, noe som fikk temperaturene til å stige så høyt som 50° Celsius (122° Fahrenheit), og forårsaket betydelig skade før det ble oppdaget.
Sårbare kontrollere fra ledende produsenter
Franske myndigheter oppgir at de kompromitterte enhetene er produsert av Danfoss i Danmark og Dixell, samt deres morselskap Copeland i USA. Disse kontrollerne hadde kritiske sårbarheter som ga angriperne administrativ fjernadgang. Spesielt brukte Danfoss-kontrollerne et daglig byttet passord generert av offentlig tilgjengelig firmware basert på dato – en mekanisme hackere kunne reprodusere for å få uautorisert tilgang, særlig på enheter uten oppdatert firmware. På lignende måte har nylige oppdateringer i Copeland- og Dixell-firmware fikset tilsvarende fjernadgangssårbarheter.
Manglende cybersikkerhet og utdaterte systemer
Eksperter peker på at de berørte butikkene kjørte utdatert firmware og neglisjerte etablerte cybersikkerhetstiltak som å fjerne enheter fra offentlig internett-eksponering, bruke VPN, håndheve strenge IP-adresselister og bytte standardpassord. Disse manglene la til rette for et stort sikkerhetsbrudd som trolig vil koste titalls til hundretalls millioner euro. Andre berørte europeiske land inkluderer Spania, Portugal, Polen, Tyskland og Belgia.
Viktigheten av grunnleggende cybersikkerhet
Sikkerhetsspesialister fra Pen Test Partners understreket at god grunnleggende cyberhygiene kunne ha hindret hele angrepet. De fremhevet viktigheten av kontrollert nettverksintegrasjon for tredjepartsutstyr og å holde programvaren oppdatert. Tidligere advarsler om slike risikoer ble gitt av sikkerhetsselskapet Claroty i oktober i fjor, og gjentatt av US Cybersecurity and Infrastructure Security Agency i februar.
Produsenter agerer, angriperne ukjente
Copeland erkjente en sårbarhet i en eldre generasjon kontrollere og samarbeider med kunder for å redusere fremtidige risikoer. Danfoss svarte ikke umiddelbart på henvendelser, men rapporter indikerer at lignende utgåtte modeller var involvert.
Angriperne har ennå ikke tatt ansvar, og motivene er usikre. Mulige årsaker inkluderer omfattende hærverk eller forstyrrelser fra statlige eller internasjonale aktører som ønsker å skape stor forstyrrelse.
Illustrasjon av balansen mellom økonomi og sikkerhet
Denne hendelsen fremhever det pågående spenningsforholdet mellom økonomiske begrensninger i selskaper og investeringer i sikkerhet. Mange organisasjoner motsetter seg oppgraderinger uten direkte økonomiske insentiver, for deretter å møte betydelige drifts- og omdømmemessige skader. De berørte supermarkedskjedene vil møte kostbare konsekvenser, men det er usikkert om dette vil føre til bredere endringer i bransjens cybersikkerhetspraksis.

Kilder og originalrapportering
Les originalkilden ↗
Kommentarer (0)
Ingen kommentarer ennå. Start diskusjonen.
Skriv en kommentar
Kommentarer publiseres etter moderering. Ditt navn og kommentar vil være synlige offentlig. Konto