
Hackeo masivo en frigoríficos de supermercados explota seguridad desactualizada, causando incendios y deterioro de alimentos

Image: Ars Technica · Source
Un hackeo generalizado de sistemas de refrigeración en 700 supermercados europeos explotó controladores expuestos a internet y obsoletos, causando deterioro de alimentos e incendios. Expertos atribuyen el incidente a malas prácticas de ciberseguridad y vulnerabilidades sin parchar.
Incidente de ciberseguridad en sistemas de refrigeración de supermercados europeos
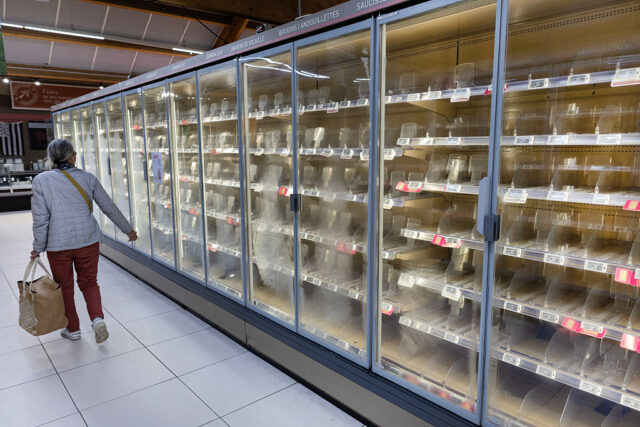
En un incidente significativo de ciberseguridad esta semana, los sistemas de refrigeración en aproximadamente 700 supermercados en Francia sufrieron un hackeo coordinado que resultó en un deterioro generalizado de alimentos y, en algunos casos, incendios. El ataque se dirigió a controladores conectados a Internet responsables de gestionar de forma remota toda la flota de refrigeradores y congeladores dentro de las tiendas. Al explotar estos dispositivos, los atacantes activaron los descongeladores, causando que las temperaturas ascendieran hasta 50° Celsius (122° Fahrenheit), lo que generó daños considerables antes de ser detectados.
Dispositivos afectados y vulnerabilidades explotadas
Las autoridades francesas indican que los dispositivos comprometidos fueron fabricados por Danfoss de Dinamarca y Dixell, junto con su empresa matriz Copeland, con sede en Estados Unidos. Se descubrió que estos controladores tenían vulnerabilidades críticas que permitían a los atacantes acceso remoto a nivel administrador. En particular, los controladores Danfoss usaban una credencial que cambiaba diariamente y se generaba mediante firmware de acceso público basado en la fecha; un mecanismo que los hackers podían replicar para obtener acceso no autorizado, especialmente en dispositivos sin actualizaciones recientes de firmware. De manera similar, correcciones recientes en el firmware de los controladores Copeland y Dixell abordaban vulnerabilidades comparables de acceso remoto.
Prácticas deficientes de ciberseguridad y alcance del ataque
Los expertos subrayan que las tiendas afectadas operaban con firmware desactualizado y descuidaban las medidas de ciberseguridad establecidas, como eliminar dispositivos de la exposición pública en Internet, implementar VPNs, aplicar estrictas listas blancas de direcciones IP y cambiar las credenciales por defecto. Estas faltas facilitaron una brecha masiva que probablemente costó decenas a cientos de millones de euros. Otros países europeos afectados reportados incluyen España, Portugal, Polonia, Alemania y Bélgica.
Recomendaciones y antecedentes
Especialistas en seguridad de Pen Test Partners enfatizaron que la adherencia a la higiene cibernética básica podría haber evitado completamente el ataque. Subrayaron la importancia de integrar de forma controlada los equipos de terceros en la red y mantener versiones de software actualizadas. Advertencias previas sobre estos riesgos fueron emitidas por la firma de seguridad Claroty en octubre pasado y reiteradas por la Agencia de Seguridad de Infraestructura y Ciberseguridad de EE. UU. en febrero.
Respuesta de fabricantes y situación actual
Copeland reconoció una vulnerabilidad en una generación de controladores al final de su ciclo de vida y está trabajando con clientes para mitigar riesgos futuros. Danfoss no respondió de inmediato a las consultas, pero informes indican que modelos descontinuados similares estuvieron implicados.
Motivos y consecuencias
Los atacantes aún no han reclamado responsabilidad, dejando inciertos los motivos. Las posibilidades incluyen vandalismo a gran escala o interferencia de actores estatales o internacionales con intención de causar una gran disrupción.
Este evento destaca la tensión continua entre las limitaciones financieras corporativas y las inversiones en seguridad. Muchas organizaciones se resisten a actualizar equipos sin incentivos financieros directos, solo para enfrentar después daños operativos y reputacionales significativos. Las cadenas de supermercados afectadas enfrentarán consecuencias costosas, pero permanece incierto si este incidente impulsará cambios más amplios en las prácticas de ciberseguridad de la industria.

Fuentes e informes originales
Read the original source ↗
Comentarios (0)
Aún no hay comentarios.
Escribe un comentario
Los comentarios se publican tras moderación. Tu nombre y comentario serán públicos. Cuenta