
Milzīgs veikalu ledusskapju uzlaušanas uzbrukums izmanto novecojušu drošību, izraisot ugunsgrēkus un pārtikas bojāšanos

Attēls: Ars Technica · Avots
Plaša mēroga uzlaušana 700 Eiropas veikalos izmantoja novecojušus internetā pieejamus vadības rīkus, radot pārtikas sabojāšanos un ugunsgrēkus. Eksperti vaino vājas kiberdrošības prakses un neatjaunotas ievainojamības.
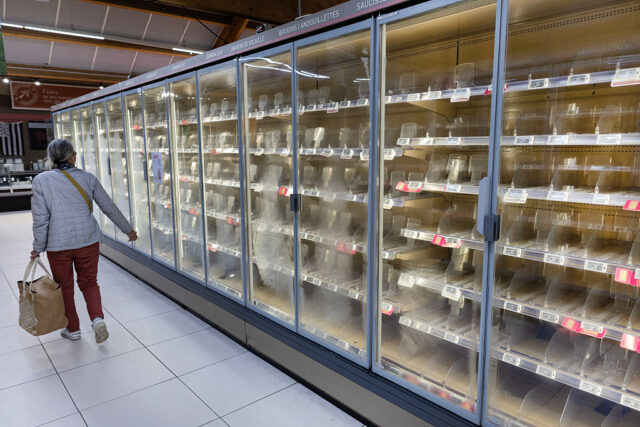
Šonedēļ notika nozīmīgs kiberdrošības incidents, kurā apmēram 700 Francijas veikalu dzesēšanas sistēmas tika koordinēti uzlauztas, izraisot plašu pārtikas bojāšanos un dažos gadījumos ugunsgrēkus. Uzbrukums bija vērsts pret interneta pieslēgtajiem kontrolleriem, kas ir atbildīgi par tālvadības pilnu veikalu ledusskapju un saldētavu pārvaldību. Izmantojot šīs ierīces, uzbrucēji aktivizēja atkausēšanas funkciju, kā rezultātā temperatūra sasniedza līdz 50° pēc Celsija (122° pēc Fārenheita), kas radīja būtiskus bojājumus pirms atklāšanas.
Francijas varas iestādes norāda, ka kompromitētās ierīces ražoja Dānijas uzņēmums Danfoss, Dixell un tā mātes uzņēmums Copeland ASV. Šajos kontrolieros tika konstatētas kritiskas ievainojamības, kuras ļāva uzbrucējiem iegūt attālinātu administratora līmeņa piekļuvi. Īpaši Danfoss kontrolleriem bija dienas laikā maināmas autentifikācijas akreditācijas, kas tika ģenerētas no publiski pieejamas programmaparatūras, kas balstīta uz datumu — mehānisms, ko hakeri varēja atkārtot nesankcionētas piekļuves iegūšanai, īpaši ierīcēs bez jaunākajiem atjauninājumiem. Tāpat neseni labojumi Copeland un Dixell kontrolleru programmatūrā risināja līdzīgas attālinātas piekļuves ievainojamības.
Eksperti norāda, ka skartie veikali darbojās ar novecojušu programmaparatūru un ignorēja labi zināmas kiberdrošības prakses, piemēram, ierīču noņemšanu no publiskā interneta, VPN izmantošanu, stingru IP adrešu atļauto sarakstu ieviešanu un noklusējuma akreditācijas nomaiņu. Šie pārkāpumi atļāva veikt masveida uzlaušanu, kas, visticamāk, radīja zaudējumus desmitos līdz simtos miljonu eiro. Citas Eiropas valstis, kuras tiek ziņotas kā skartas, ietver Spāniju, Portugāli, Poliju, Vāciju un Beļģiju.
Kiberdrošības speciālisti no Pen Test Partners uzsvēra, ka pamata kibertīrības prasību ievērošana pilnībā varēja novērst šo uzbrukumu. Viņi uzsvēra trešo pušu aprīkojuma kontrolētas tīkla integrācijas un programmatūras versiju uzturēšanas nozīmi. Brīdinājumi par šādiem riskiem tika izteikti jau pagājušā gada oktobrī no drošības uzņēmuma Claroty, un tos atkārtoja ASV Kiberdrošības un Infrastruktūras Drošības Aģentūra februārī.
Copeland apstiprināja ievainojamību novecojušas paaudzes kontrolleru grupā un strādā ar klientiem, lai mazinātu nākotnes riskus. Danfoss uzreiz neatbildēja uz pieprasījumiem, taču ziņojumi liecina, ka līdzīgi izņemtie modeļi ir iesaistīti.
Uzbrucēji vēl nav uzņēmušies atbildību, un motīvi paliek neskaidri. Iespējamie iemesli ir plaša mēroga vandālisms vai valsts vai starptautisko dalībvalstu iejaukšanās ar mērķi radīt plašu traucējumu.
Šis notikums izgaismo pastāvīgu spriedzi starp uzņēmumu finanšu ierobežojumiem un drošības investīcijām. Daudzām organizācijām nav tiešas finansiālas motivācijas atjaunināt aprīkojumu, kas vēlāk noved pie būtiskiem darbības un reputācijas zaudējumiem. Cietušie veikalu tīkli piedzīvos dārgas sekas, bet nav skaidrs, vai šis incidents novedīs pie plašākām kiberdrošības prakses pārmaiņām nozares līmenī.

Avoti un oriģinālziņas
Lasīt oriģinālo avotu ↗
Komentāri (0)
Komentāru vēl nav. Sāciet diskusiju.
Rakstīt komentāru
Komentāri tiek publicēti pēc moderēšanas. Jūsu vārds un komentārs būs redzami publiski. Konts