
Suur supermarketikülmikute rünnak kasutab vananenud turvalisust, põhjustades tulekahjusid ja riknemist

Pilt: Ars Technica · Allikas
700 Euroopa supermarketis toimunud laiaulatuslik jahutussüsteemide häkkimine kasutas ära internetti avatud vananenud kontrollerite turvavigu, põhjustades toidu riknemist ja tulekahjusid. Eksperdid seovad intsidenti kehva küberhügieeni ja parandamata haavatavustega.
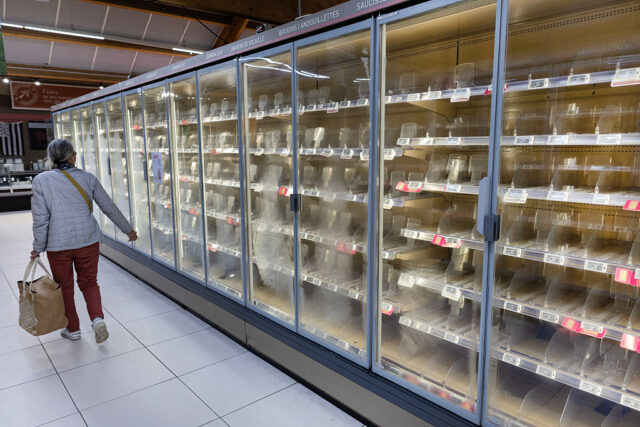
Selle nädala olulises küberjulgeoleku intsindendis langes umbes 700 Prantsusmaa supermarketide jahutussüsteemide korrastatud häkkimise ohvriks, mis põhjustas ulatuslikku toidu riknemist ja kohati ka tulekahjusid. Rünnakut sihiti internetiühendusega kontrolleritele, mis vastutavad kaugriiulis külmikute ja sügavkülmikute üle kontrolli haldamise eest kauplustes. Seadmete ärakasutamisega aktiveerisid ründajad sulatusfunktsioonid, mis tõstsid temperatuuri kuni 50° C (122° F), põhjustades märkimisväärset kahju enne avastamist.
Prantsuse ametivõimud teatasid, et kompromiteeritud seadmed olid Taani ettevõtte Danfossi ja Dixelli ning selle emaettevõtte Copelandi (USA) valmistatud. Nendes kontrollerites oli avastatud kriitilisi haavatavusi, mis võimaldasid ründajatel saada kaugadministraatori tasemel ligipääsu. Eriti oluliseks peetakse Danfossi kontrollerite igapäevaselt muutuvat sisse logimise parooli, mida genereerib kuupäeval põhinev avalikult kättesaadav püsivara – mehhanism, mida häkkerid suutsid kopeerida ja kasutada volitamata ligipääsuks, eriti seadmetel, mis ei olnud värskendanud viimast tarkvara. Samamoodi käsitlesid hiljutised värskendused Copelandi ja Dixelli kontrollerite püsivaras sarnaseid eemalduse haavatavusi.
Eksperdid toovad esile, et mõjutatud kauplused kasutasid vananenud püsivara ja unustasid rakendada tunnustatud küberjulgeoleku meetmeid — nagu seadmete eraldamine avalikust internetist, VPN-ide kasutamine, rangete IP-aadresside lubade nimekirjade rakendamine ning vaikimisi paroolide asendamine. Need puudujäägid võimaldasid massilist turvarikkumist, mille kahjud ulatuvad tõenäoliselt kümnetesse kuni sadadesse miljonitesse eurodesse. Teistes Euroopa riikides mõjutatud on teatavasti ka Hispaania, Portugal, Poola, Saksamaa ja Belgia.
Pen Test Partnersi turva-spetsialistid rõhutasid, et küberhügieeni põhitõdede järgimine oleks võinud rünnaku täielikult ära hoida. Nad rõhutasid kolmandate osapoolte seadmete kontrollitud võrgus integreerimise ja ajakohase tarkvara hoidmise olulisust. Selliste riskide varasemad hoiatused anti välja turvafirma Claroty poolt eelmisel oktoobril ning neid kordas ka USA Küberjulgeoleku- ja Taristuagentuur veebruaris.
Copeland tunnistas, et neil oli haavatav serveri kontrolleri eluaja lõpus ja tegeleb kliendisuhtlusega, et leevendada tulevasi riske. Danfoss ei vastanud uuesti päringutele koheselt, kuid teated viitavad, et sarnased loovutatud mudelid olid samuti mõjutatud.
Ründajad ei ole vastutust veel tunnistanud ning motiivid on ebaselged. Võimalikud põhjused võivad hõlmata suurtulunduslikku vandalismi või riiklike või rahvusvaheliste aktorite sekkumist, mis soovivad tekitada laiaulatuslikku segadust.
See sündmus toob esile püsiva pinge ettevõtete finantspiirangute ja turvalisussektori investeeringute vahel. Paljud organisatsioonid keelduvad seadmeid uuendamast ilma otsese rahalise motivatsioonita ning seisavad hiljem silmitsi märkimisväärse toimimis- ja mainekahjuga. Mõjutatud supermarketikettidel tuleb maksta suured kulud, kuid jääb lahtiseks, kas see intsident juhib tööstuse laiemat küberjulgeoleku praktika muutmist.

Allikad ja originaaluudised
Loe originaali allikat ↗
Kommentaarid (0)
Kommentaare veel pole. Alusta arutelu.
Kirjuta kommentaar
Kommentaarid avaldatakse pärast modereerimist. Sinu nimi ja kommentaar on avalikult nähtavad. Konto