
Satya Nadella izceļ neatlīmējamas kritiskas infrastruktūras ievainojamības AI kiberriska situācijā
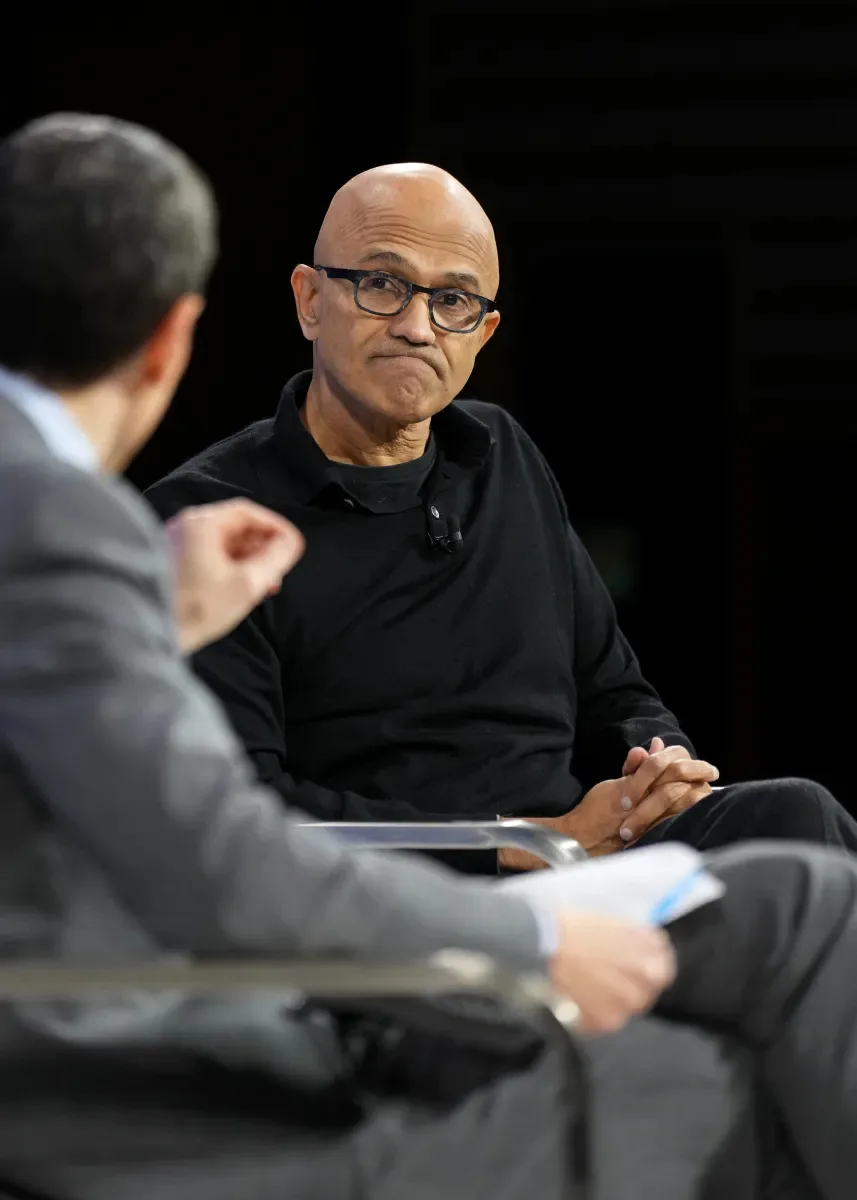
Attēls: TechCrunch · Avots
Microsoft izpilddirektors Satya Nadella brīdina, ka daudzām kritiskām infrastruktūrām ir neatlīmējamas ievainojamības, kas apgrūtina aizsardzību pret AI balstītiem kiberrisinājumiem, un aicina uz sistēmu modernizāciju un reāllaika draudu atklāšanu.
The New York Times DealBook samitā Microsoft izpilddirektors Satya Nadella uzsvēra arvien pieaugošās problēmas valsts kritiskās infrastruktūras aizsardzībā, jo plaši izplatītās programmatūras ievainojamības nav viegli labojamas. Nadella norādīja, ka daudzas sistēmas, kas pārvalda būtisku aparatūru, piemēram, transporta un ēku dzesēšanas sistēmas, darbojas ar ievainojamu programmaparatūru un ir savienotas ar internetu bez pieejamiem risinājumiem šo trūkumu novēršanai.
Situāciju pasliktina pieaugošā lietu interneta (IoT) izmantošana, kur agrāk izolētās “nezinošās” ierīces kļuvušas savienotas tīklā, radot plašus uzbrukuma laukumus, ko ir grūti aizsargāt. Nadellas izteikumi tika izteikti laikā, kad notika plaši IT pārtraukumi, skarot tādas nozīmīgas organizācijas kā Microsoft Outlook, NSA, Federālo aviācijas pārvaldi un Apple. Lai gan daži spekulē, ka šie traucējumi varētu būt izraisoši kiberuzbrukumi, amatpersonu paziņojumi parasti šādas apsūdzības noliedza.
Runājot par neseno Microsoft Outlook pārtraukumu, Nadella to raksturoja kā “latentā kļūda” un “perfektu vētru”. Viņš apliecināja, ka Microsoft veic notikumu apstiprināšanas darbības un plāno ieviest arhitektūras un darbības uzlabojumus, lai novērstu atkārtošanos.
Nadella arī uzsvēra pašreizējo labošanas procesu ierobežojumus. Lai gan mūsdienu rīki ļauj ātri noteikt ievainojamības un radīt labojumus, paātrinātais laika grafiks spiež labojumus ātri pāriet no atklāšanas uz ražošanas ieviešanu. Šo tempu daļēji virza AI atbalstīti kiberuzbrukumi, kas var tūlītēji izmantot ievainojamības, kas rada nestabilitāti un atstāj maz iespēju tradicionālām pārbaudēm.
Ņemot vērā šos faktus, Nadella aicina steidzamu infrastruktūras modernizāciju un pastiprinātas iespējas reāllaika draudu noteikšanai un aizsardzībai pret attīstīgiem draudiem. Viņa ieskats atspoguļo spriedzi starp digitālās savienojamības priekšrocībām un līdz ar AI tehnoloģijām pastiprinošo risku vidi. Tā kā kritiskās sistēmas joprojām ir ievainojamas un apgrūtinātas aizsardzībā, noturības stiprināšanas centieni būs ļoti svarīgi, lai aizsargātu būtiskos pakalpojumus arvien savienotākajā pasaulē.
Avoti un oriģinālziņas
Lasīt oriģinālo avotu ↗
Komentāri (0)
Komentāru vēl nav. Sāciet diskusiju.
Rakstīt komentāru
Komentāri tiek publicēti pēc moderēšanas. Jūsu vārds un komentārs būs redzami publiski. Konts