
Hetzner Cloud Bewertung: Ein praktischer Leitfaden für erschwingliches, flexibles Cloud-Hosting für Entwickler und Teams
Image: Tendela / illustrative workflow · Source
Hetzner Cloud bietet kostengünstige, DSGVO-konforme Cloud-Server mit Shared- und Dedicated-Plänen, umfangreiche Automatisierungsoptionen und weltweit verteilte Rechenzentren. Diese Bewertung behandelt Einrichtung, Bedienbarkeit, Sicherheit, Netzwerk und Anwendungsfälle für Entwicklung, Produktion und Hochleistungs-Workloads.
Einführung in Hetzner Cloud
Hetzner Cloud ist ein Cloud-Hosting-Anbieter, der hauptsächlich für Entwickler und Teams konzipiert wurde, die eine erschwingliche, flexible und sichere Cloud-Umgebung suchen. Mit Rechenzentren in Deutschland, Finnland, Singapur und den USA sichert Hetzner eine globale Präsenz mit niedrigen Latenzen und Einhaltung europäischer Datenschutzstandards, einschließlich DSGVO und ISO/IEC 27001 Zertifizierung.
Cloud-Server-Pläne und Ressourcenoptionen
Der Anbieter bietet zwei Hauptkategorien von Cloud-Server-Plänen an: Shared-Resource-Server und Dedicated-Resource-Server. Shared-Pläne optimieren die Kosteneffizienz, indem Hardware-Ressourcen unter Nutzern geteilt werden, geeignet für Anwendungen mit niedrigem bis mittlerem Traffic und Testumgebungen. Dedicated-Pläne weisen pro Instanz dedizierte vCPUs zu und bieten vorhersehbare Leistung für kontinuierlich hohe CPU-Auslastung wie geschäftskritische Anwendungen, Gaming-Server oder Machine-Learning-Workloads. Die Wahl hängt vom Lastprofil, erwartetem Traffic und Leistungsbedarf ab.
Servererstellung und Anpassungsprozess
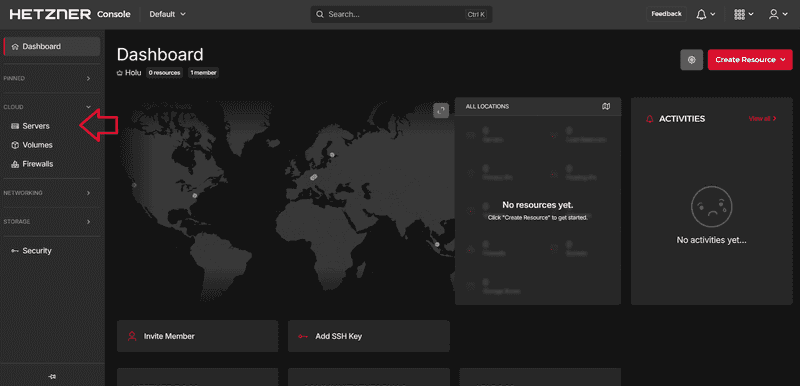
Die Erstellung eines Servers bei Hetzner Cloud erfolgt einfach über die Hetzner Console Weboberfläche. Nutzer wählen das Projekt und definieren Optionen wie:
- Serverplan-Typ passend zu Leistungsanforderungen. - Rechenzentrumsstandort optimiert für Nähe und Latenz. - Basisebene aus verschiedenen Linux-Distributionen (Ubuntu, Debian, Fedora etc.) oder mittels Snapshots beziehungsweise One-Click-Applikationen. - Netzwerkkonfiguration: Bis zu zwei öffentliche IP-Adressen mit Unterstützung für IPv4 und/oder IPv6 oder ausschließlich private IPs in privaten Netzwerken. - Integration von SSH-Schlüsseln für sichere Authentifizierung. - Hinzufügen von Blockspeicher-Volumes zur erweiterten Datenspeicherung. - Firewall-Zuweisung zur Verkehrssteuerung anhand von Regeln. - Aktivierung von Backups mit täglichen automatischen Kopien und bis zu sieben Slots. - Platzierungsgruppen zur physischen Verteilung der Server für Fehlertoleranz. - Labeling zur Ressourcenorganisation und Automatisierungsabläufen. - Cloud-init für das frühzeitige Initialisierungsscripting.
Die Konsole schränkt bestimmte Konfigurationen ein (z. B. können SSH-Schlüssel nach der Erstellung über die Konsole nicht hinzugefügt werden, wohl aber über CLI-Tools), Nutzer sollten die Schlüssel-Integration entsprechend vorausplanen.
Netzwerk- und Sicherheitsfunktionen
Hetzner Cloud unterstützt flexible Netzwerkkonfiguration mit öffentlichen und privaten IPs. Private Netzwerke ermöglichen direkte Server-zu-Server-Kommunikation in isolierten Netzwerken, essenziell etwa für Kubernetes-Cluster oder privaten Datenbankzugriff. Zustandsorientierte Firewalls werden ohne Zusatzkosten angeboten, was einfache Regelkonfiguration für ein- und ausgehenden Datenverkehr erlaubt und Sicherheitsmaßnahmen ohne zusätzliche Infrastrukturkomplexität verbessert.
Netzwerkplanung sollte den Bedarf an öffentlichem Internetzugang gegenüber isolierten Backend-Diensten in privaten Netzwerken abwägen. Firewall-Regeln können über Labels einheitlich auf mehrere Server angewendet werden, was die Verwaltung vereinfacht.
Automatisierung und Integration
Hetzner stellt eine entwicklerfreundliche REST-API und CLI-Werkzeuge bereit, die das gesamte Lebenszyklusmanagement der Cloud-Infrastruktur unterstützen. Integrationen mit populären Programmiersprachen (Python, Go) sowie Konfigurations- und Orchestrierungs-Frameworks (Ansible, Terraform, Kubernetes) erleichtern das Einbetten von Hetzner Cloud-Ressourcen in CI/CD-Pipelines oder größere automatisierte Umgebungen.
Diese Flexibilität ermöglicht Entwicklern und DevOps-Teams, Serverbereitstellung, Skalierung und Stilllegung automatisiert entsprechend den Anforderungen von Anwendungen und Deployment-Plänen durchzuführen.
Anwendungsfall 1: Entwicklungs- und Testumgebung
**Benutzer und Aufgabe:** Einzelner Entwickler oder kleines Team, das eine Testumgebung für eine Webanwendung einrichtet.
**Voraussetzungen:** Bedarf an kostengünstigen, skalierbaren Instanzen mit Linux-OS, SSH-Zugang und Webserver-Setup.
**Umsetzbare Schritte:** 1. Neues Projekt in der Hetzner Console anlegen. 2. Shared-Server-Plan auswählen, optimiert für Kostenersparnis. 3. Rechenzentrumsstandort am nähesten zum Entwicklungsteam wählen. 4. Ubuntu-Image für vertraute Umgebung auswählen. 5. Netzwerkkonfiguration mit einer öffentlichen IPv4-Adresse vornehmen. 6. SSH-Schlüssel zur sicheren Anmeldung hinzufügen. 7. Tägliche automatische Backups aktivieren zum Schutz der Testdaten. 8. Gegebenenfalls eine One-Click-App wie Docker oder WordPress bereitstellen.
**Erfolgreiche Bereitstellung:** Entwickler kann per SSH zugreifen, Code deployen und Tests durchführen mit vorhersehbaren Kosten und Ressourcenzuteilung. Backups erlauben schnelle Wiederherstellung.
**Einschränkungen/Überprüfungen:** Gemeinsame Ressourcen können zu Leistungsschwankungen führen; nicht ideal für leistungssensible Tests. Backup-Zeitpläne prüfen.
Anwendungsfall 2: Hosting einer Produktionswebsite mit mittlerem Traffic
**Benutzer und Aufgabe:** Kleines Unternehmen hostet eine professionelle Website, die zuverlässige Verfügbarkeit und moderaten Traffic benötigt.
**Voraussetzungen:** Stabiler Server mit vorhersehbarer CPU-Leistung, Firewall-Sicherheit, Backups und Skalierbarkeit.
**Umsetzbare Schritte:** 1. Dedicated-Resource-Serverplan wählen. 2. Nächstgelegenes Rechenzentrum in Europa auswählen. 3. Debian oder Fedora für eine unternehmensähnliche Umgebung wählen. 4. Öffentliche IPv4- und IPv6-Adressen zuweisen. 5. Firewall-Regeln über Hetzner Console für HTTPS- und SSH-Verkehr konfigurieren. 6. Blockspeicher-Volume für Mediendateien mounten. 7. Automatische Backups aktivieren. 8. Labels zur Organisation der Server verwenden und Firewall entsprechend zuweisen.
**Erfolgreiche Bereitstellung:** Website läuft mit minimaler Ausfallzeit (99,9 % SLA), Traffic wird zuverlässig bewältigt, Daten sicher gespeichert und gesichert. Firewall-Regeln schützen vor böswilligen Zugriffen.
**Einschränkungen/Überprüfungen:** Starke Traffic-Spitzen erfordern möglicherweise ein Upscaling; Ressourcennutzung überwachen und bei Bedarf anpassen.
Anwendungsfall 3: Betrieb eines Kubernetes-Clusters für Big-Data-Verarbeitung
**Benutzer und Aufgabe:** Dateningenieurteam setzt einen Kubernetes-Cluster ein, um große Datensätze zu verarbeiten und Machine-Learning-Modelle auszuführen.
**Voraussetzungen:** Mehrere dedizierte Server mit privatem Netzwerk, API-gesteuerte Automatisierung und Integration mit Orchestrierungswerkzeugen.
**Umsetzbare Schritte:** 1. Mehrere dedizierte Server in einer Platzierungsgruppe für Fehlertoleranz erstellen. 2. Alle Server an ein privates Netzwerk anbinden für sichere interne Kommunikation. 3. REST-API oder CLI-Tools zur Automatisierung des Server-Deployments nutzen. 4. Integration mit Terraform oder Kubernetes-Tools zur Cluster-Einrichtung. 5. Firewalls konfigurieren, um Zugriff einzuschränken und Cluster-Knoten zu schützen. 6. Snapshots für schnelle Serverduplizierung verwenden. 7. Backups kritischer Daten pflegen.
**Erfolgreiche Bereitstellung:** Skalierbarer, sicherer Kubernetes-Cluster mit vorhersehbarer Leistung, schneller Knoten-Bereitstellung und fehlertoleranter Verteilung auf physische Server.
**Einschränkungen/Überprüfungen:** Netzwerkkonfiguration erfordert sorgfältige Planung; private und öffentliche IPs korrekt zuweisen. Beschränkungen bei Cloud-init-Skripten können externe Konfigurationsverwaltung nötig machen.
Backup, Wartung und Support
Hetzner stellt tägliche automatische Backups bereit mit bis zu sieben Slots pro Server zur punktgenauen Wiederherstellung. Nutzer müssen Backups serverweise aktivieren und Aufbewahrung innerhalb dieser Grenzen planen.
Wartung wird durch dynamisches Skalieren von Servern und Ausrollen aktualisierter Images oder Snapshots vereinfacht. Der Anbieter garantiert 99,9 % Betriebszeit (SLA) und bietet 24/7 E-Mail-Support für professionelle Workloads.
Sicherheits- und Compliance-Grenzen
Hetzner Cloud mit Hauptsitz in Deutschland legt großen Wert auf Datenschutz und hält sich an die DSGVO. Rechenzentren sind ISO/IEC 27001 zertifiziert und verfügen über das C5-Zertifikat des Bundesamts für Sicherheit in der Informationstechnik (BSI), was hohe Sicherheitsstandards bestätigt.
Nutzer sollten Datenresidenz-Anforderungen beachten; die europäischen Standorte bieten DSGVO-konforme Umgebungen, während US- oder Singapur-Standorte lokalen Vorschriften unterliegen können.
Für wen Hetzner Cloud geeignet und nicht geeignet ist
Hetzner Cloud eignet sich für Entwickler, Startups und KMU, die kostengünstige, flexible und sichere Cloud-Server mit europäischem Datenschutzbedarf suchen. Besonders stark ist es, wenn Automatisierung, Skalierbarkeit und Kontrolle über Serverinfrastruktur via APIs und CLI-Tools Priorität haben.
Es ist möglicherweise weniger geeignet für Unternehmen, die umfangreiche Managed Services benötigen, proprietäre Windows-Workloads (in der Dokumentation nicht explizit genannt) oder Workloads, die Multi-Cloud-Integrationen über Standard-API-Tools hinaus verlangen. Nutzer, die SLA über 99,9 % oder Premium-Support benötigen, sollten die aktuellen Angebote prüfen.
Fazit
Hetzner Cloud bietet einen ausgewogenen Cloud-Hosting-Service, der Erschwinglichkeit mit Funktionen für Entwicklung, Produktion und anspruchsvolle Workloads kombiniert. Die klare Trennung von Shared- und Dedicated-Plänen ermöglicht Nutzern eine Infrastruktur auszuwählen, die zu Lastcharakteristik und Budget passt.
Die umfangreiche Steuerung via Konsole, API und Integrationen bietet eine gute Grundlage für Automatisierung und moderne DevOps-Praktiken. Robuste Netzwerk- und Sicherheitsfunktionen sowie die Einhaltung europäischer Datenschutzgesetze und Zertifizierungen festigen die Position für Anwender, die Datensouveränität und planbare Kosten schätzen.
**Offenlegung:** Diese Bewertung basiert ausschließlich auf offizieller Hetzner-Dokumentation und öffentlich verfügbaren Informationen; sie spiegelt keine praktischen Tests oder Nutzererfahrungen wider.
Quellen und Originalberichte
Read the original source ↗
Kommentare (0)
Noch keine Kommentare.
Kommentar schreiben
Kommentare erscheinen nach Moderation. Name und Kommentar werden öffentlich angezeigt. Konto