
Tailscale: Praktische Zero Trust VPN und sicheres Networking für verteilte Teams und IoT
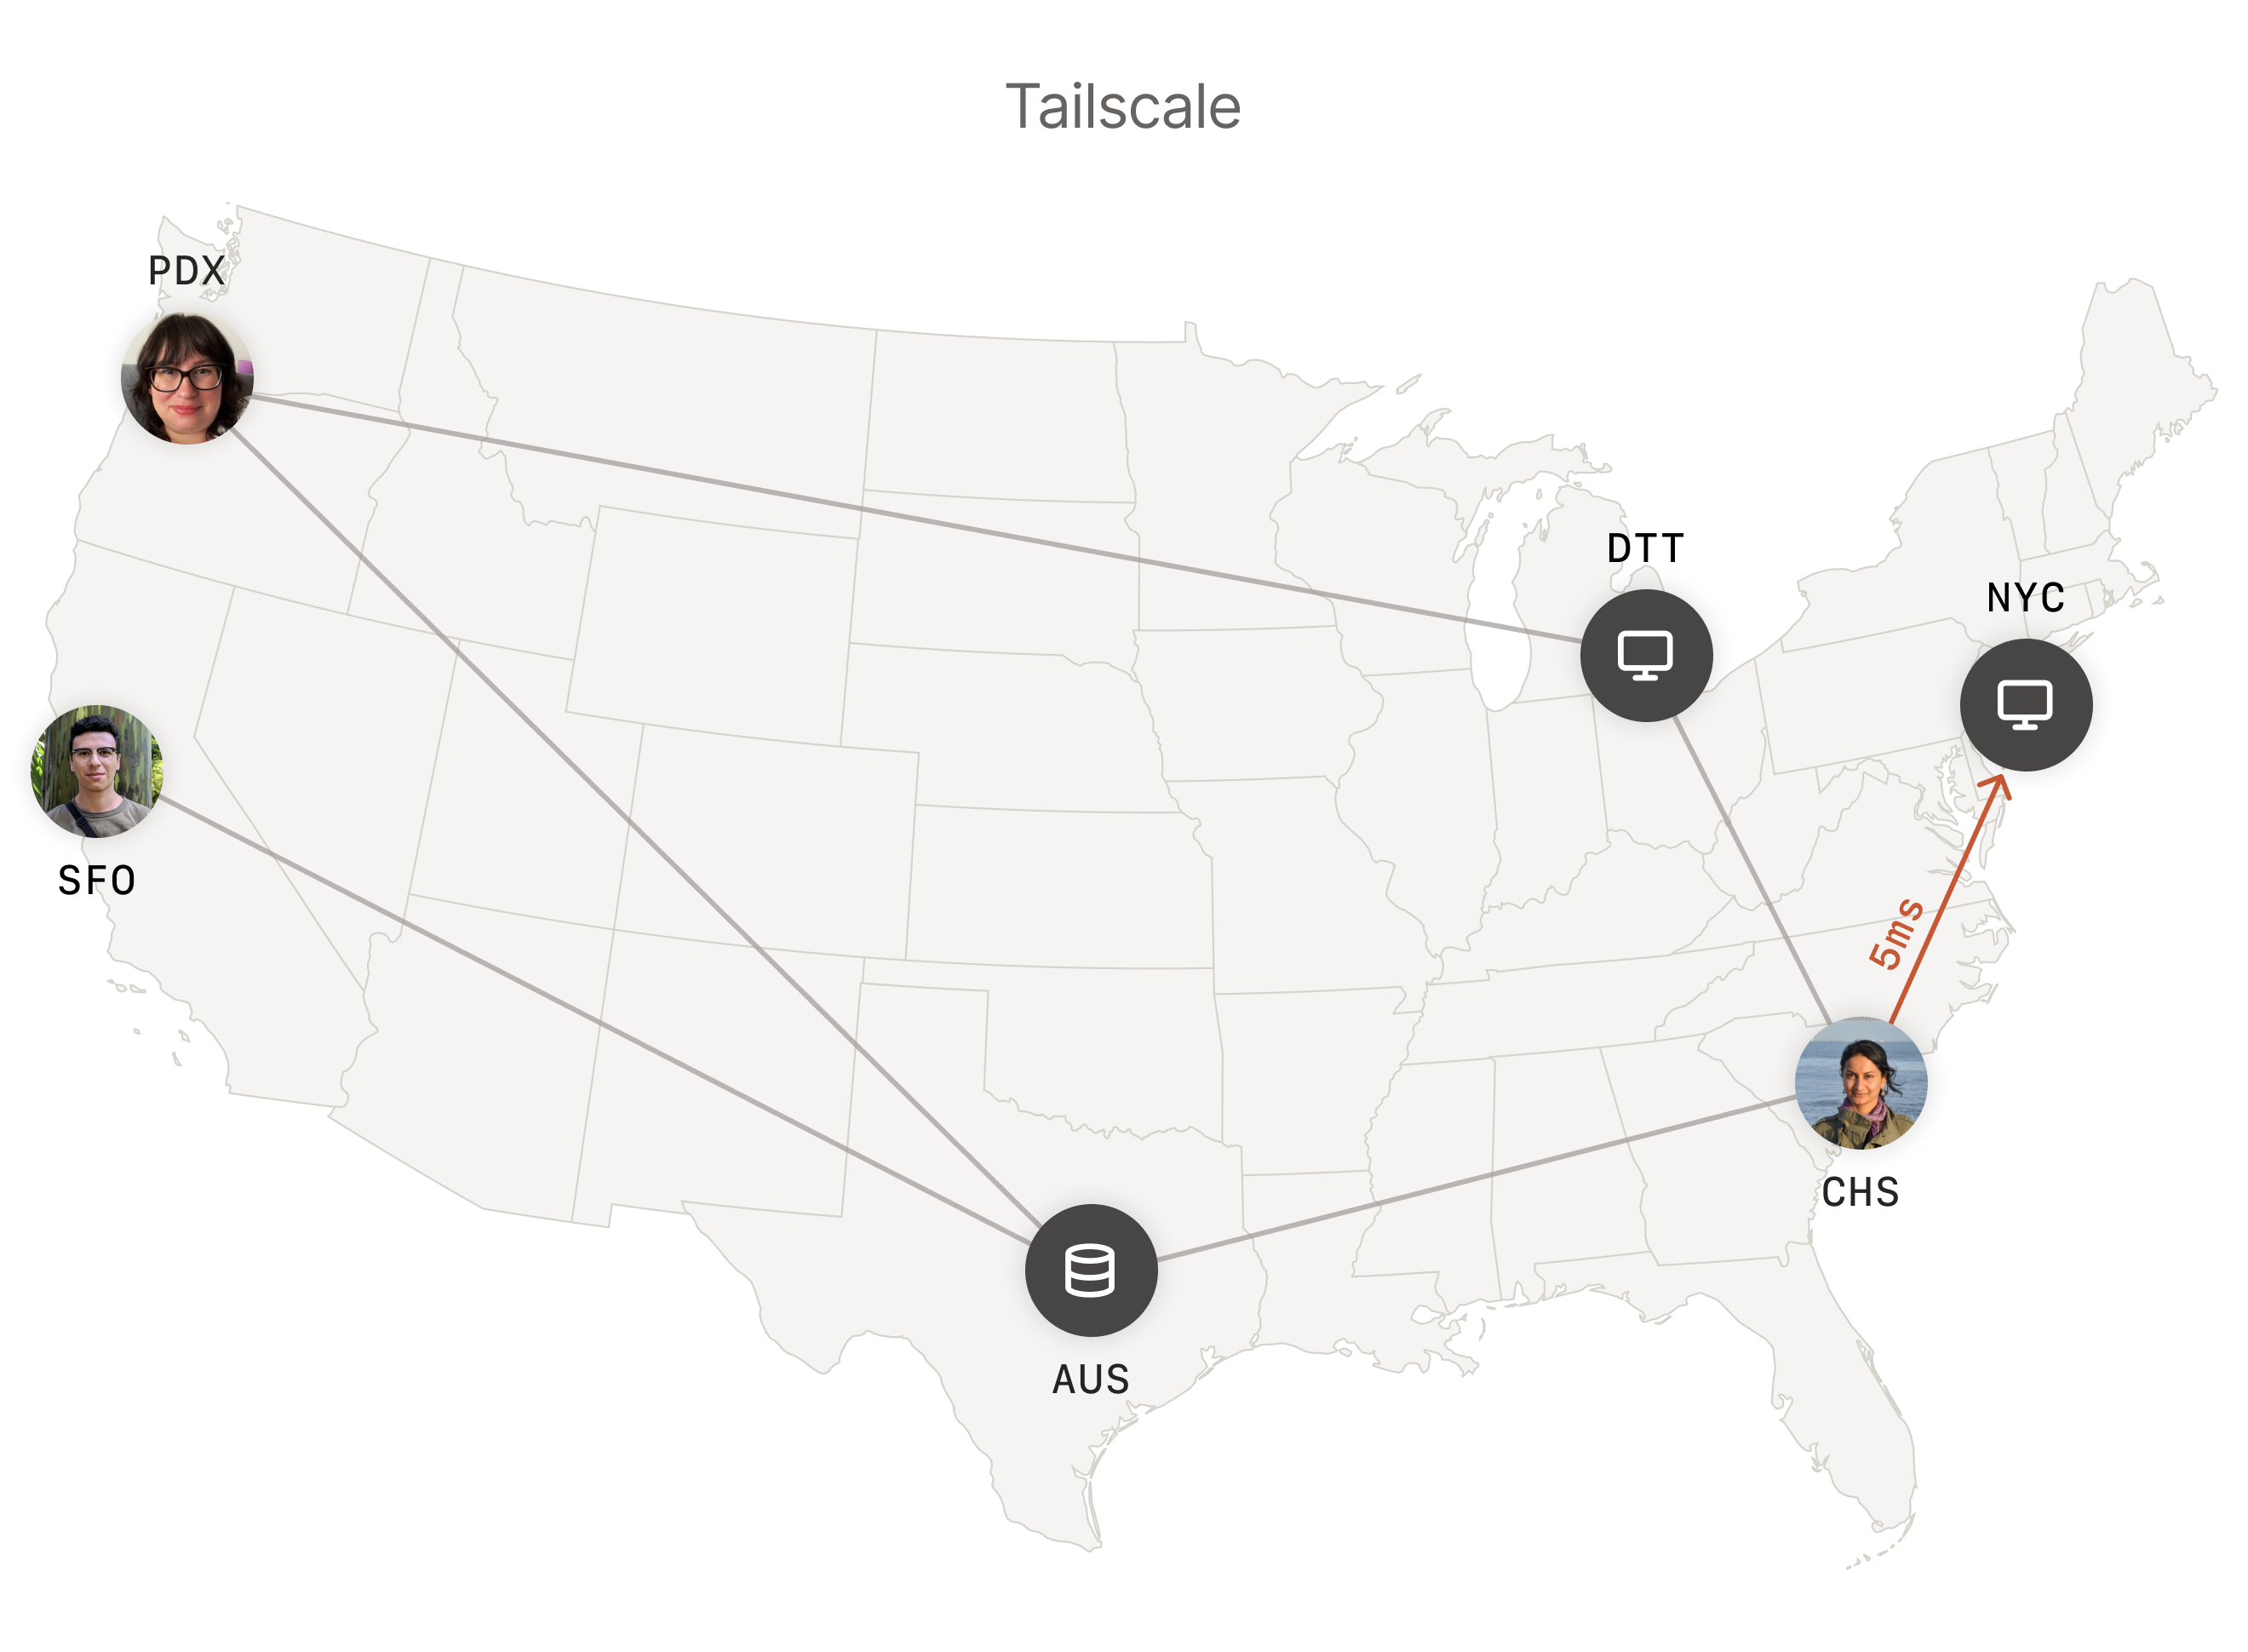
Image: Tailscale · Source
Tailscale bietet eine moderne Zero-Trust-Konnektivitätsplattform, die WireGuard nutzt, ideal für sichere Peer-to-Peer-Netzwerke zwischen Geräten, ersetzt klassische VPNs mit minimaler Konfiguration und skalierbaren Sicherheitsfunktionen.
Einführung in Tailscale und seinen Kernzweck
Tailscale ist eine Netzwerkplattform, die entwickelt wurde, um sichere und nahtlose Verbindungen zwischen Geräten und Diensten bereitzustellen, ohne die übliche Konfigurationskomplexität traditioneller VPNs. Es verwendet eine Peer-to-Peer-Mesh-Topologie basierend auf dem WireGuard-Protokoll – einer modernen, quelloffenen VPN-Technologie, die für ihr minimalistisches Design, starke Kryptografie und hohe Leistung bekannt ist. Das Design von Tailscale folgt den Prinzipien von Zero Trust Netzwerken, die sich auf identitätsbasierte Authentifizierung und fein granulare Zugriffskontrolle konzentrieren. Dadurch eignet es sich für ein breites Spektrum von Anwendern, darunter Remote-Teams, Entwickler, IT- und Sicherheitsfachleute sowie Betreiber, die verteilte IoT- und KI-Workloads verwalten. Durch den Ersatz von Legacy-VPN, Secure Access Service Edge (SASE) und Privileged Access Management (PAM) Lösungen zielt Tailscale darauf ab, den sicheren Netzwerkzugang in komplexen Cloud- und Hybridumgebungen zu vereinfachen.
Grundlegende Architektur und Mechanismen
Im Zentrum von Tailscale steht das Konzept eines „Tailnets“, ein privates Mesh-Netzwerk, das automatisch aus Geräten zusammengesetzt wird, die die Tailscale-Client-Software ausführen. Jedes Gerät bildet Ende-zu-Ende-verschlüsselte WireGuard-Tunnel direkt zu anderen Tailnet-Peers, was Punkt-zu-Punkt-Konnektivität ermöglicht und zentrale Engpässe vermeidet. Anders als traditionelle VPNs, die den Datenverkehr über ein zentrales Gateway umleiten, reduziert diese Dezentralisierung die Latenz und das Risiko eines Single Points of Failure. Für Fälle, die zentralisierte Kontrolle über den Datenverkehr erfordern – wie z. B. Durchsetzung von Ausgehregeln oder Routing über bestimmte geografische Standorte – unterstützt Tailscale Exit-Nodes, die wie konventionelle VPN-Gateways fungieren. Die Kontrolleinheit verwaltet die Geräteauthentifizierung und Koordination, leitet jedoch keine Nutzerdaten weiter, was die Privatsphäre wahrt und die Schlüsselverwaltung vereinfacht.
Vereinfachte Einrichtung und Nutzererlebnis
Tailscale legt Wert auf eine schnelle und benutzerfreundliche Bereitstellung. Nach der Erstellung eines Kontos und der Authentifizierung einiger Geräte wird automatisch ein Tailnet mit Standardzugriffsrichtlinien angelegt, die für viele Szenarien oft ausreichen. Nutzer installieren den Tailscale-Client auf ihren Geräten, ohne Firewall-Regeln, Portweiterleitungen oder komplexe NAT-Traversal-Einstellungen konfigurieren zu müssen – diese werden transparent gehandhabt. Dieser „Zero-Config“-Ansatz senkt die technischen Hürden für sicheres Networking und ermöglicht nicht nur IT-Fachleuten, sondern auch weniger technischen Anwendern, schnell sichere private Netzwerke einzurichten.
Sicherheitsmodell und Datenschutzfunktionen
Das Sicherheitsmodell von Tailscale verwendet moderne kryptographische Best Practices, die es von WireGuard übernimmt, und bietet starke Ende-zu-Ende-Verschlüsselung zwischen Geräten. Das identitätszentrierte Modell stellt sicher, dass Verbindungen nur zwischen authentifizierten und autorisierten Geräten hergestellt werden, durchgesetzt über robuste Zugriffskontrollrichtlinien und Mechanismen wie Tailnet Lock, der das Hinzufügen von Geräten zum Netzwerk auf genehmigte Geräte beschränkt. Die Trennung von Steuer- und Datenebene bedeutet, dass Authentifizierung und Gerätekoordination über die Steuerungsebene laufen, während der eigentliche Datenverkehr direkt zwischen den Geräten fließt und so die Vertraulichkeit und Integrität der Daten wahrt.
Skalierbarkeit und Anpassungsfähigkeit
Das verteilte Mesh-Netzwerkdesign von Tailscale erlaubt die Skalierung von einzelnen persönlichen Netzwerken bis zu großen geografisch verteilten Unternehmen. Das Hinzufügen weiterer Geräte oder Nutzer hat minimalen Einfluss auf die Leistung, da die Peer-to-Peer-Struktur zentrale Engpässe eliminiert. Es integriert sich agnostisch mit bestehenden Identitätsanbietern und Infrastruktur, wodurch eine reibungslose Einführung in unterschiedlichen IT-Ökosystemen erleichtert wird. Diese Anpassungsfähigkeit stellt sicher, dass Tailscale seine Sicherheitsposition und Netzwerkleistung behält, auch wenn Organisationen wachsen oder ihre Anforderungen ändern, ohne umfangreiche Neukonfigurationen.
Anwendungsbeispiel 1: Remote Collaboration von Entwicklern
**Nutzer und Aufgabe:** Verteilte Softwareentwickler benötigen sichere, latenzarme Verbindungen, um Backend-Dienste zu teilen und an Projekten in Bearbeitung zusammenzuarbeiten.
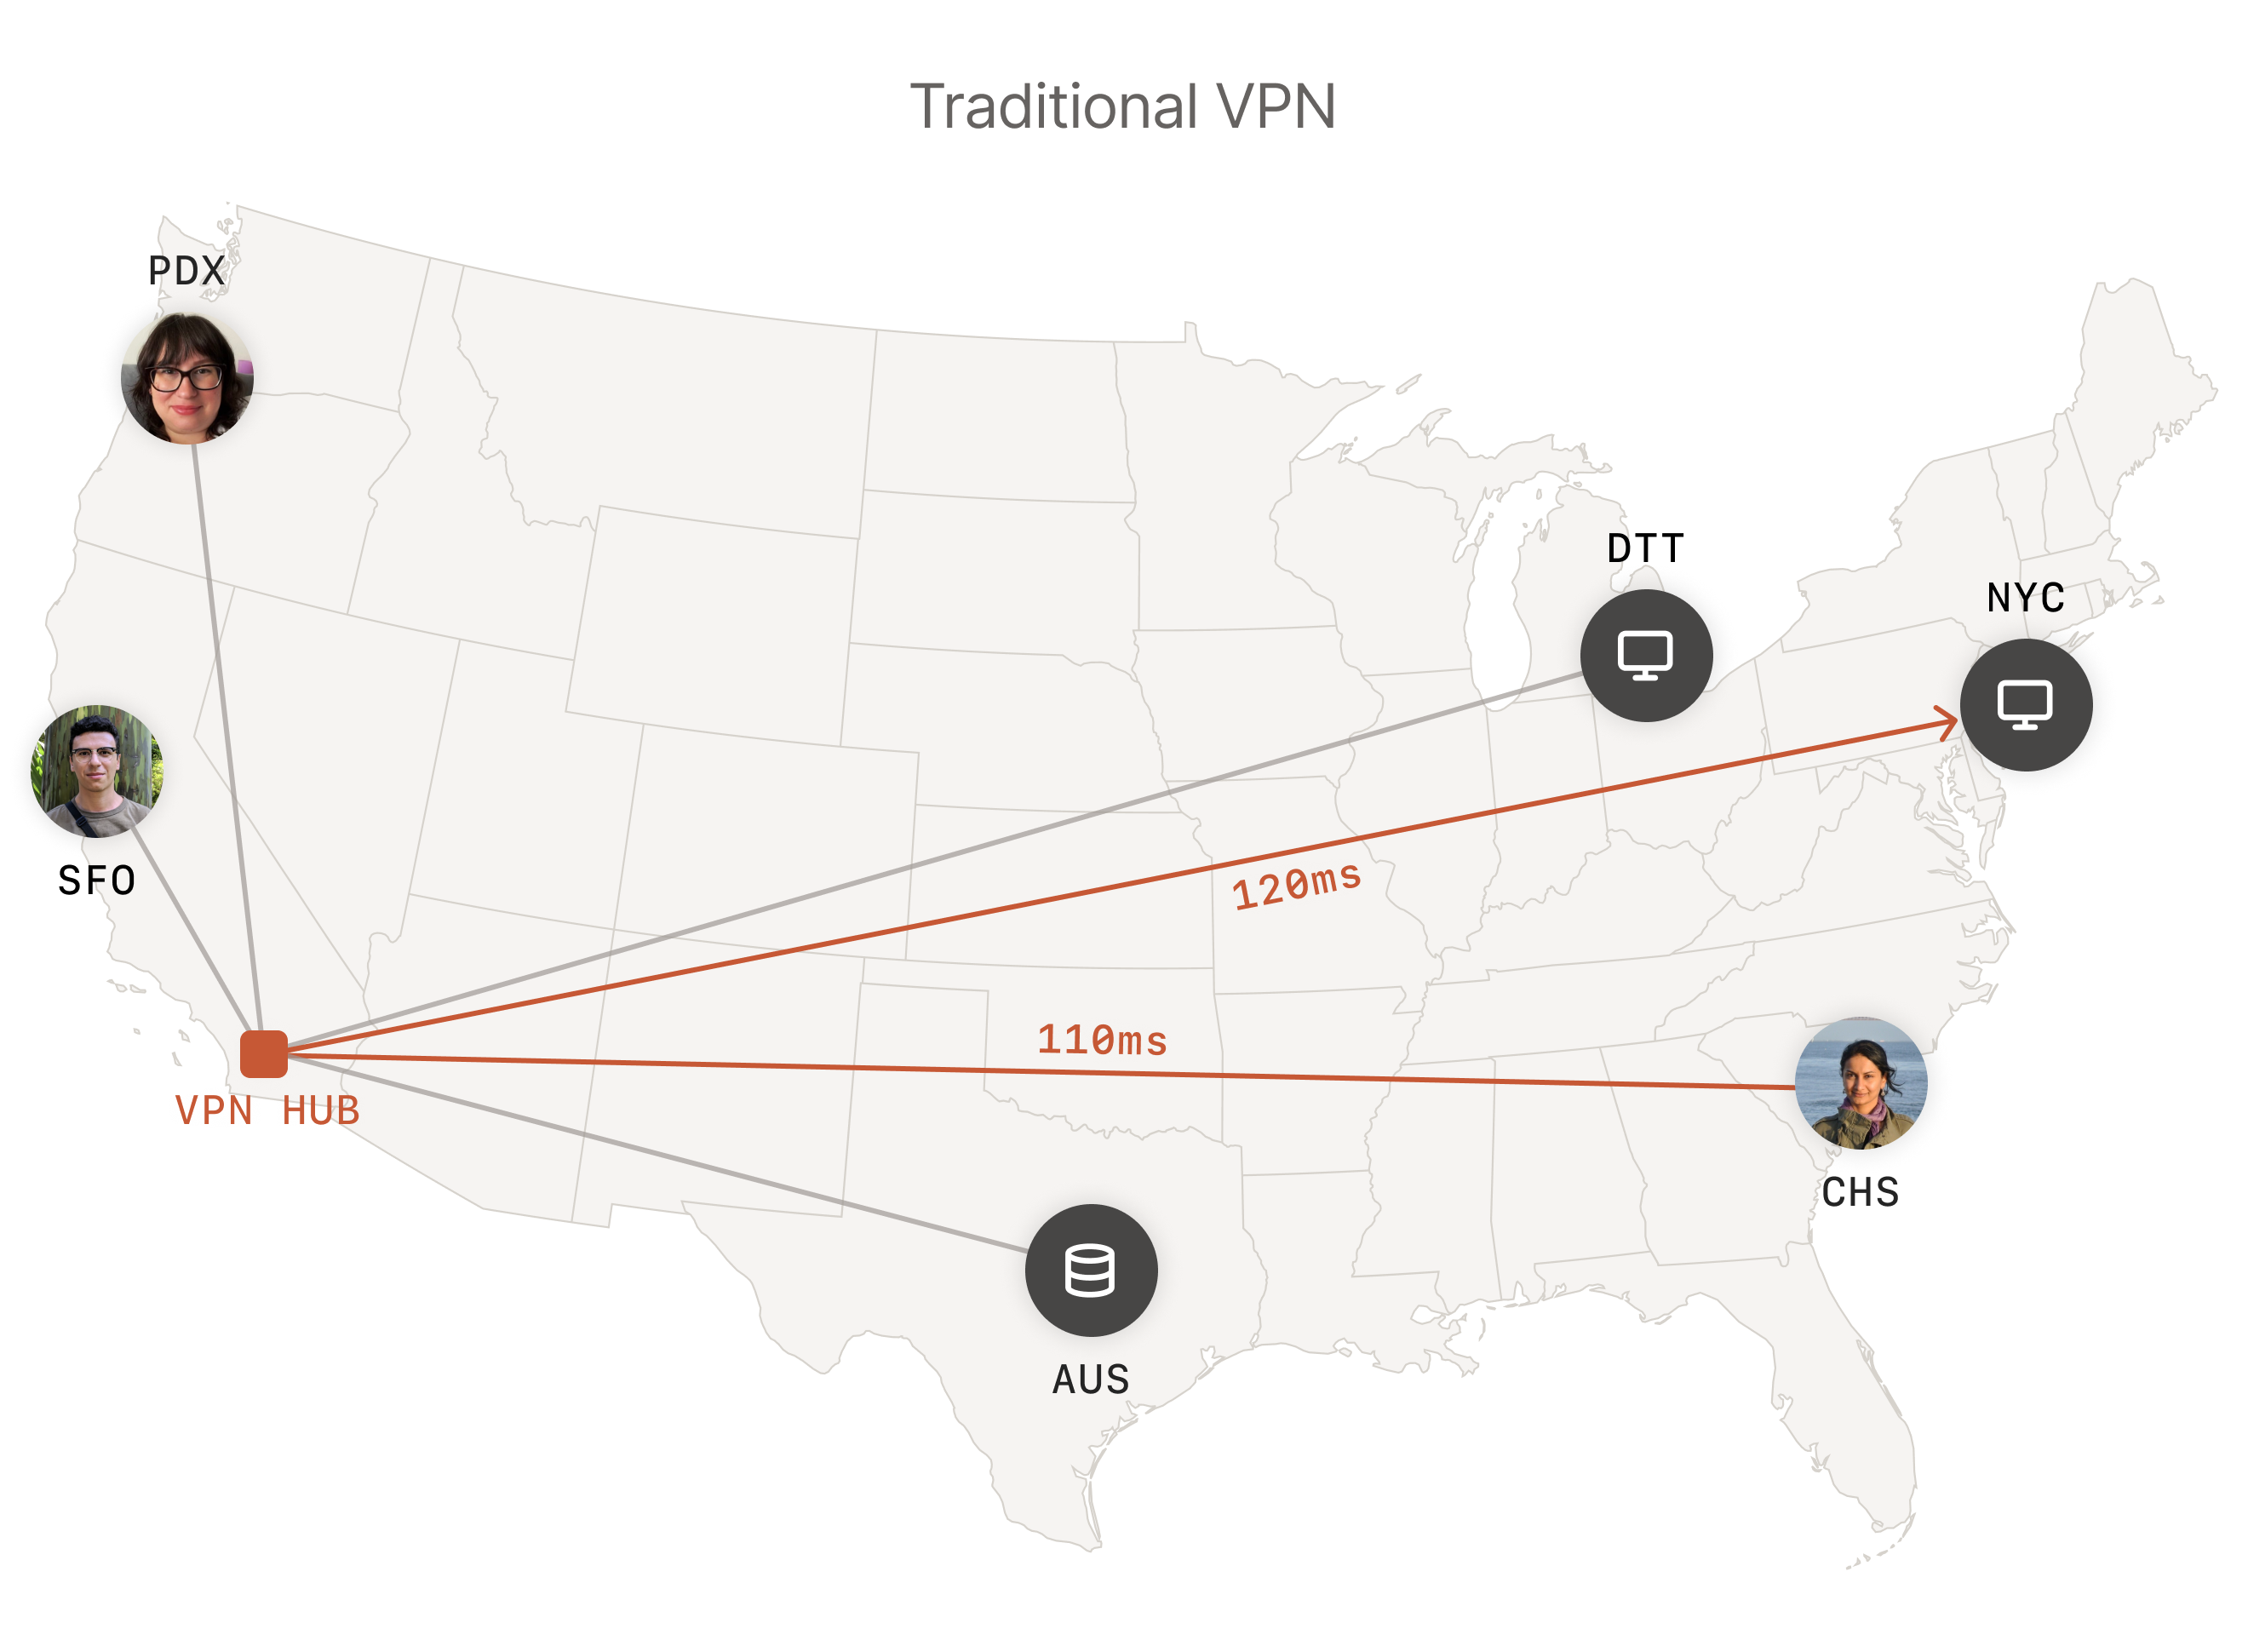
**Voraussetzungen:** Jeder Entwickler installiert den Tailscale-Client auf seinen Geräten und tritt einem gemeinsamen Tailnet bei, authentifiziert über ein Organisations- oder persönliches Konto.
**Schritte:** Nach der Geräteauthentifizierung werden die Verbindungen zum Tailnet automatisch hergestellt. Identitätsbasierte Zugriffskontrollen regeln, welche Dienste und Geräte ein Entwickler erreichen kann. Entwickler greifen direkt über verschlüsselte Tunnel auf Backend-Services, Datenbanken oder Testserver zu.
**Erfolgreiches Ergebnis:** Entwickler kommunizieren sicher und ohne VPN-Komplexität, genießen direkte Gerät-zu-Gerät-Verbindungen mit geringer Latenz und nahtloser Firewall-Umgehung.
**Einschränkungen und Prüfungen:** Internetzugang auf allen Geräten ist erforderlich. Administratoren sollten strenge Zugriffskontrollen durchsetzen, um unbefugten Ressourcenzugang zu vermeiden. Integration in CI/CD-Pipelines erfordert die Beachtung der offiziellen Dokumentation zur sicheren Automatisierung.
Anwendungsbeispiel 2: IT-Management einer verteilten Unternehmenskraft
**Nutzer und Aufgabe:** IT-Administratoren möchten sicheren Fernzugang zu internen Ressourcen für Mitarbeiter und Auftragnehmer mit minimalem technischem Aufwand bereitstellen.
**Voraussetzungen:** Das Unternehmen richtet Tailscale-Konten ein, die mit Corporate-Identity-Providern (z. B. Single Sign-On) verknüpft sind, und zentralisiert die Richtlinienverwaltung.
**Schritte:** Remote-Nutzer installieren den Client, authentifizieren sich mit Unternehmensanmeldedaten und erhalten automatisch passenden Zugriff auf interne Ressourcen gemäß Richtlinie. Zero-Trust-Prinzipien werden dynamisch mit Audit-Logging durchgesetzt.
**Erfolgreiches Ergebnis:** Nutzer verbinden sich sicher ohne komplizierte VPN-Client-Konfigurationen. Die IT erhält zentrale Kontrolle und Übersicht mit Möglichkeit, Zugriffe sofort zu entziehen oder anzupassen und Sitzungen zu prüfen.
**Einschränkungen und Prüfungen:** Abhängigkeit von externer Identitäts- und Steuerungsinfrastruktur verursacht betriebliche Abhängigkeiten. Regelmäßige Richtlinienüberprüfung ist essenziell, um Privilegienausweitung zu vermeiden. Die Einhaltung von Überwachungs- und Berichtspflichten ist anhand aktueller Dokumentation zu prüfen.
Anwendungsbeispiel 3: Heim-Medienserverzugang für Enthusiasten
**Nutzer und Aufgabe:** Einzelpersonen möchten von remote auf persönliche Medienserver zugreifen, ohne Geräte dem öffentlichen Internet auszusetzen oder komplexe Netzwerkeinstellungen vorzunehmen.
**Voraussetzungen:** Medienserver und Client-Geräte installieren Tailscale-Clients und sind in einem persönlichen Tailnet verbunden.
**Schritte:** Nach der Geräteauthentifizierung verbinden sich Client-Geräte über verschlüsselte Tunnel direkt mit dem Medienserver, ohne Portweiterleitungen.
**Erfolgreiches Ergebnis:** Nutzer genießen privaten, zuverlässigen und latenzarmen Medienstrom aus der Ferne ohne öffentliche IP-Exposition oder Firewall-Änderungen.
**Einschränkungen und Prüfungen:** Erfolgreiche Geräteerkennung hängt von Tailscale-Infrastruktur ab. Komplexe Heimnetz-Topologien könnten eine Überprüfung erweiterter Routing-Funktionen in der Dokumentation erfordern.
Anwendungsbeispiel 4: Sichere Verwaltung von IoT-Geräteflotten
**Nutzer und Aufgabe:** Betriebsteams verwalten Tausende global verteilte IoT-Geräte und benötigen sicheren, auditierbaren Zugriff, ohne Geräte dem öffentlichen Internet auszusetzen.
**Voraussetzungen:** IoT-Geräte laufen mit Tailscale-Clients (wo unterstützt) oder verbinden sich über Gateways mit dem Tailnet. DevOps konfiguriert zentrale Identitäts- und Zugriffspolitiken.
**Schritte:** Jedes IoT-Gerät tritt dem Tailnet bei und baut verschlüsselte Tunnel zu Verwaltungs- oder Automatisierungssystemen auf. Die fehlertolerante Mesh-Topologie gewährleistet Erreichbarkeit auch bei Ausfällen von Netzwerkpfaden.
**Erfolgreiches Ergebnis:** Verwaltungsteams führen sichere Fernüberwachung und Updates mit detailliertem, protokolliertem Zugriff durch und vermeiden Sicherheitsrisiken durch exponierte Geräteendpunkte.
**Einschränkungen und Prüfungen:** Hardware- oder OS-Einschränkungen können Tailscale-Unterstützung auf manchen IoT-Geräten beschränken; Gateways können notwendig sein. Netzwerkrestriktionen, die UDP blockieren oder strenge Firewalls setzen, erfordern möglicherweise zusätzliche Konfiguration laut Dokumentation.
Plattformkompatibilität und Netzwerkvoraussetzungen
Tailscale unterstützt Windows, macOS, Linux, iOS und Android und ermöglicht somit breite plattformübergreifende Konnektivität. Das zugrundeliegende WireGuard-Protokoll benötigt UDP-Unterstützung für Tunnel; während Tailscale NAT-Traversal und Firewall-Durchdringung automatisch handhabt, sind bei manchen restriktiven Netzwerken manuelle Anpassungen nötig, welche in offiziellen Leitfäden beschrieben sind. Für den Unternehmenseinsatz werden Integrationen mit Identitätsanbietern und Single Sign-On-Systemen unterstützt, die gemäß Sicherheitsrichtlinien der Organisation einzurichten sind.
Verwaltungs- und Wartungsaspekte
Der laufende Betrieb konzentriert sich auf die Verwaltung von Nutzer- und Gerätezugriffsrechten, zeitnahe Updates der Client-Software zur Einbindung von Sicherheitsupdates und das Auditieren der Netzwerknutzung. Da die Steuerungsebene Schlüsselmanagement und Koordination automatisiert, liegt der Fokus der Administratoren auf Governance statt auf Low-Level-Netzwerkwartung. Regelmäßige Überprüfung der Gerätezugehörigkeit und Zugriffspolitiken ist essenziell zur Aufrechterhaltung von Sicherheit und Compliance, besonders in dynamischen oder großflächigen Installationen.
Sicherheitsgrenzen und Betriebserwägungen
Obgleich der gesamte Datenverkehr starke Ende-zu-Ende-Verschlüsselung erfährt, hängt die Sicherheit von Tailscale von der Integrität der Identitätsanbieter und der Steuerungsebene ab. Kompromittierungen dieser Komponenten können die Tailnet-Umgebung gefährden. Geräte außerhalb des Tailnets können nur kommunizieren, wenn sie über Exit Nodes oder Gateways geroutet werden, was das Architekturdesign beeinflusst. Organisationen mit strengen On-Premise-Routing-Vorgaben oder Bedarf an vollständig selbstverwalteten Steuerungsebenen sollten prüfen, ob Tailscale ihre Anforderungen erfüllt.
Eignung und Zielgruppe
Tailscale eignet sich für Teams und Organisationen, die eine schnelle, sichere Konnektivitätsbereitstellung wünschen, ohne komplexe VPN-Infrastrukturen zu betreiben. Sein Anwendungsbereich reicht von Entwicklern über IT-Administratoren bis hin zu Sicherheitsteams, die geografisch verteilte Mitarbeiter, Multi-Cloud-Workloads oder IoT-Flotten managen. Weniger geeignet ist es für Umgebungen, die ausschließlich On-Premise-Steuerebenen benötigen oder sehr restriktive Netzwerkeinschränkungen haben, die UDP-Verkehr deaktivieren.
---
Diese Bewertung basiert auf der offiziellen Tailscale-Dokumentation zum 30. September 2025. Sie stellt vom Hersteller beschriebene Funktionen, Architekturen und typische Anwendungsfälle dar, ohne unabhängige Tests oder Leistungsvalidierung. Interessierte Leser sollten die aktuellsten offiziellen Ressourcen für detaillierte Implementierungsanforderungen und Kompatibilitätsleitfäden konsultieren.
Quellen und Originalberichte
Read the original source ↗
Kommentare (0)
Noch keine Kommentare.
Kommentar schreiben
Kommentare erscheinen nach Moderation. Name und Kommentar werden öffentlich angezeigt. Konto